دسته: تجهیزات ذخیره‌سازی

  • چگونه از راه دور به NAS دسترسی پیدا کنیم؟ راهنمای کامل برای دسترسی امن و مدیریت آسان

    چگونه از راه دور به NAS دسترسی پیدا کنیم؟ راهنمای کامل برای دسترسی امن و مدیریت آسان

    در دنیای امروزی که کسب‌وکارها و افراد به طور فزاینده‌ای به داده‌ها وابسته‌اند، دسترسی به فایل‌ها و اطلاعات در هر زمان و مکانی اهمیت پیدا کرده است. استفاده از NAS (Network Attached Storage) این امکان را می‌دهد که فایل‌های شما به‌صورت متمرکز ذخیره شده و از راه دور به آن‌ها دسترسی داشته باشید. این مقاله به شما راهکارهایی برای دسترسی از راه دور به NAS ارائه می‌دهد و نکات امنیتی مهم برای حفظ حریم خصوصی اطلاعات شما را بررسی می‌کند.

    دسترسی از راه دور به NAS چیست و چرا اهمیت دارد؟

    نقش NAS در ذخیره‌سازی و مدیریت اطلاعات

    NAS یک دستگاه ذخیره‌سازی است که در شبکه‌های محلی برای ذخیره‌سازی داده‌ها به‌کار می‌رود. این دستگاه، به کاربران شبکه اجازه می‌دهد تا فایل‌هایشان را در یک محل واحد ذخیره و به اشتراک بگذارند، و به سازمان‌ها کمک می‌کند تا هزینه‌های ذخیره‌سازی را کاهش داده و کارایی را افزایش دهند. 

    مزایای دسترسی از راه دور به NAS

    دسترسی از راه دور به NAS به کاربران این امکان را می‌دهد که از هر نقطه‌ای و با هر دستگاهی به اطلاعات خود دسترسی پیدا کنند. این ویژگی به ویژه برای کسانی که به طور مداوم در سفر هستند یا تیم‌های کاری که نیاز به همکاری از راه دور دارند، بسیار کاربردی است. از دیگر مزایای آن می‌توان به افزایش بهره‌وری و امنیت داده‌ها اشاره کرد.

    راه‌های دسترسی از راه دور به NAS

    استفاده از VPN برای دسترسی امن

    VPN یا شبکه خصوصی مجازی، یکی از رایج‌ترین روش‌ها برای دسترسی از راه دور به NAS است. این روش، یک کانال رمزنگاری شده بین دستگاه کاربر و NAS ایجاد می‌کند و به کاربران امکان می‌دهد بدون نگرانی از خطرات امنیتی به داده‌ها دسترسی پیدا کنند.

    مزایا و معایب استفاده از VPN

    VPN می‌تواند امنیت بیشتری برای دسترسی از راه دور به NAS فراهم کند، اما ممکن است به تنظیمات و تخصص فنی نیاز داشته باشد. همچنین، استفاده از VPN می‌تواند سرعت اتصال را کاهش دهد.

    دسترسی از طریق DDNS (Dynamic DNS)

    DDNS به کاربران امکان می‌دهد یک نام دامنه دائمی برای دستگاه NAS خود داشته باشند، حتی اگر آدرس IP آن به صورت مداوم تغییر کند. این سرویس برای کسانی که نیاز به دسترسی پایدار به NAS خود دارند، بسیار مفید است و به ویژه در شبکه‌های خانگی که از IP دینامیک استفاده می‌کنند، کارآمد است.

    کاربرد DDNS و چگونگی تنظیم آن

    برای استفاده از DDNS، کافی است یک حساب در یکی از سرویس‌های ارائه‌دهنده DDNS (مثل No-IP یا DynDNS) ایجاد کرده و آن را با دستگاه NAS خود یکپارچه‌سازی کنید. این روش نیاز به دانش فنی پیچیده‌ای ندارد و تنظیمات آن معمولاً ساده است.

    تنظیمات امنیتی برای دسترسی از راه دور به NAS

    فایروال و کنترل دسترسی به پورت‌ها

    یکی از روش‌های اصلی برای ایمن‌سازی دسترسی به NAS استفاده از فایروال است. فایروال می‌تواند درخواست‌های غیرمجاز را مسدود کند و تنها به ترافیک مجاز اجازه ورود بدهد. همچنین، پیشنهاد می‌شود تنها پورت‌های ضروری باز باشند و سایر پورت‌ها مسدود شوند.

    احراز هویت چندعاملی و امنیت رمز عبور

    استفاده از احراز هویت چندعاملی (MFA) و انتخاب رمز عبور قوی می‌تواند امنیت دسترسی به NAS را به میزان قابل‌توجهی افزایش دهد. با فعال‌سازی MFA، حتی در صورتی که رمز عبور شما به سرقت برود، افراد غیرمجاز نمی‌توانند به سیستم دسترسی پیدا کنند.

    به‌روزرسانی سیستم‌عامل و نرم‌افزارهای NAS

    برای جلوگیری از نفوذ احتمالی، همیشه باید سیستم‌عامل و نرم‌افزارهای NAS به‌روز باشد. به‌روزرسانی‌ها معمولاً شامل رفع مشکلات امنیتی و بهبود عملکرد سیستم هستند و می‌توانند از حملات هکرها جلوگیری کنند.

    معرفی اپلیکیشن‌های محبوب مدیریت NAS

    برای راحتی بیشتر، اکثر سازندگان NAS اپلیکیشن‌های موبایل مخصوص به خود را ارائه می‌دهند. این اپلیکیشن‌ها به کاربران اجازه می‌دهند از طریق تلفن همراه به فایل‌های NAS خود دسترسی داشته و فایل‌ها را مدیریت کنند. برخی از محبوب‌ترین اپلیکیشن‌ها شامل Synology DS file و QNAP QFile هستند که قابلیت‌های متنوعی مانند انتقال فایل، مشاهده تصاویر، و پخش ویدیوها را فراهم می‌کنند.

    راهنمای رفع مشکلات رایج در دسترسی از راه دور به NAS

    مشکلات اتصال و پیکربندی

    اتصال به NAS از راه دور ممکن است با مشکلاتی مانند عدم اتصال یا پیکربندی نادرست مواجه شود. برای رفع این مشکلات، توصیه می‌شود تنظیمات شبکه و پورت‌ها را بررسی کرده و از عملکرد صحیح فایروال اطمینان حاصل کنید.

    مسائل امنیتی و راهکارهای محافظتی

    در دسترسی از راه دور به NAS، امنیت اطلاعات بسیار اهمیت دارد. برای محافظت بیشتر، پیشنهاد می‌شود حتماً از رمزنگاری قوی استفاده کرده و به‌طور منظم رمزهای عبور را تغییر دهید.

    جمع‌بندی

    دسترسی از راه دور به NAS یک راهکار کارآمد برای مدیریت اطلاعات از فاصله دور است و می‌تواند برای بسیاری از افراد و سازمان‌ها مفید باشد. در این مقاله به روش‌های مختلف دسترسی از راه دور، تنظیمات امنیتی، و راهنمای رفع مشکلات پرداخته شد. با رعایت نکات امنیتی و انتخاب روش مناسب، می‌توانید از این تکنولوژی بهره‌وری بالاتری کسب کنید.

    سوالات متداول

    • چگونه می‌توان امنیت دسترسی از راه دور به NAS را افزایش داد؟

       با استفاده از VPN، احراز هویت چندعاملی و به‌روزرسانی مداوم سیستم.

    • آیا می‌توان از طریق تلفن همراه به NAS دسترسی داشت؟ 

       بله، با اپلیکیشن‌های مدیریت NAS می‌توان از طریق موبایل به فایل‌ها دسترسی پیدا کرد.

    • چه نوع اتصالی برای دسترسی از راه دور به NAS مناسب‌تر است؟ 

       VPN معمولاً برای امنیت بیشتر توصیه می‌شود.

    • چگونه می‌توانم مشکلات اتصال به NAS را برطرف کنم؟ 

       بررسی پورت‌ها، تنظیمات فایروال و وضعیت اتصال اینترنت.

    • آیا امکان دسترسی به NAS بدون اینترنت وجود دارد؟ 

       دسترسی از راه دور نیاز به اینترنت دارد، اما از شبکه محلی می‌توان بدون اینترنت متصل شد.


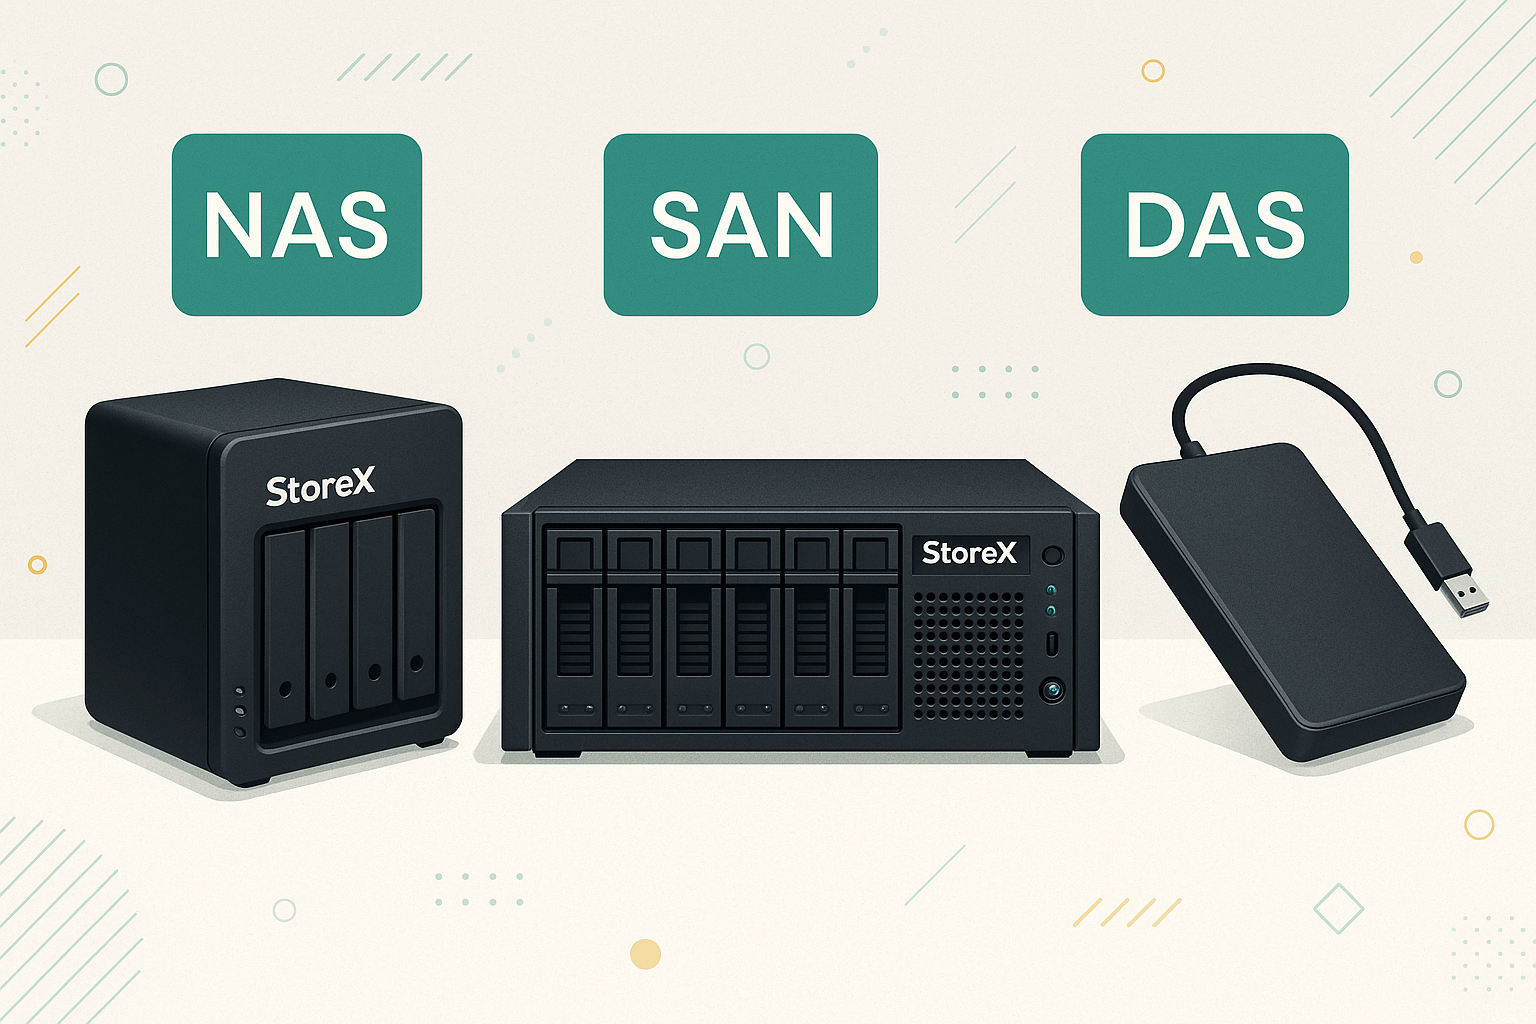
  • تفاوت NAS، SAN و DAS؛ کدام برای سازمان شما مناسب‌تر است؟

    تفاوت NAS، SAN و DAS؛ کدام برای سازمان شما مناسب‌تر است؟

    در دنیای امروز که داده‌ها به عنوان ارزشمندترین دارایی سازمان‌ها شناخته می‌شوند، انتخاب راهکار مناسب برای ذخیره‌سازی، یک تصمیم استراتژیک و حیاتی است. سه رویکرد اصلی برای مدیریت داده‌ها در سطح سازمانی وجود دارد:
    (Direct-Attached Storage (DAS)، Network-Attached Storage (NAS و Storage Area Network(SAN ). هر یک از این راهکارها، مزایا، معایب و کاربردهای خاص خود را دارند و انتخاب درست آن‌ها می‌تواند به بهبود عملکرد، افزایش امنیت و کاهش هزینه‌های سازمان کمک شایانی کند.

    این محتوای جامع، به شما کمک می‌کند تا با هر سه نوع سیستم ذخیره‌سازی آشنا شوید و با مقایسه‌ی دقیق آن‌ها، بهترین گزینه را برای نیازهای کسب‌وکار خود انتخاب کنید.

    DAS چیست؟ ساده‌ترین راهکار ذخیره‌سازی مستقیم

    Direct-Attached Storage) DAS)، همان‌طور که از نامش پیداست، به یک فضای ذخیره‌سازی اطلاق می‌شود که مستقیماً به یک کامپیوتر یا سرور متصل است. ساده‌ترین مثال DAS، هارد دیسک داخلی لپ‌تاپ یا کامپیوتر شخصی شماست. در محیط‌های سازمانی، DAS می‌تواند شامل یک یا چند هارد دیسک باشد که در یک شاسی مجزا قرار گرفته و با کابل‌هایی مانند SAS، SATA یا SCSI به یک سرور مشخص متصل می‌شوند.

    ویژگی‌های کلیدی DAS

    DAS یک راهکار ذخیره‌سازی ساده و کاربردی است که به دلیل اتصال مستقیم، عملکرد و سرعت بالایی را ارائه می‌دهد.

    • اتصال مستقیم: DAS فقط به یک میزبان (کامپیوتر یا سرور) متصل می‌شود و منابع آن به صورت اختصاصی در اختیار همان دستگاه قرار می‌گیرد.
    • عملکرد بالا: از آنجا که داده‌ها بدون عبور از شبکه به سرور منتقل می‌شوند، تأخیر (Latency) بسیار پایین است و سرعت بالایی در عملیات خواندن و نوشتن (I/O) فراهم می‌شود.
    • مدیریت ساده: نصب، راه‌اندازی و مدیریت DAS بسیار ساده‌تر از سایر راهکارهای شبکه‌ای است و معمولاً نیاز به تخصص پیچیده‌ای ندارد.
    • مقرون به صرفه: DAS اغلب ارزان‌ترین گزینه برای افزایش ظرفیت ذخیره‌سازی یک سرور مشخص است.

    مزایا و معایب DAS

    DAS با وجود سادگی و کارایی، محدودیت‌هایی نیز دارد که باید در نظر گرفته شوند.

    مزایای DAS

    • هزینه پایین: این راهکار برای کسب‌وکارهای کوچک و محیط‌هایی که نیاز به حجم ذخیره‌سازی بالا در یک سرور مشخص دارند، بسیار مقرون به صرفه است و به سخت‌افزار یا نرم‌افزار اضافی نیاز ندارد.
    • سرعت بالا و تأخیر کم: به دلیل اتصال مستقیم، DAS بالاترین سرعت ممکن را برای انتقال داده‌ها فراهم می‌کند. این ویژگی برای برنامه‌هایی که به عملکرد بالا نیاز دارند، مانند پایگاه‌های داده کوچک، بسیار حیاتی است.
    • نصب و راه‌اندازی آسان: به دلیل ساختار ساده، نیازی به پیکربندی پیچیده شبکه یا پروتکل‌های خاصی نیست. اتصال DAS به سرور، مشابه اتصال یک هارد اکسترنال است.
    • امنیت فیزیکی بالا: از آنجایی که DAS به صورت فیزیکی به یک سرور متصل است، کنترل دسترسی به داده‌ها بسیار ساده‌تر بوده و خطر دسترسی غیرمجاز از طریق شبکه به حداقل می‌رسد.
    • سادگی در عیب‌یابی: در صورت بروز مشکل، به دلیل سادگی ساختار، عیب‌یابی و شناسایی منشأ مشکل (سرور یا درایوها) بسیار سریع‌تر انجام می‌شود.

    معایب DAS

    • عدم اشتراک‌گذاری: اصلی‌ترین عیب DAS، ناتوانی در به اشتراک‌گذاری منابع ذخیره‌سازی با چندین سرور است. هر فضای ذخیره‌سازی فقط برای یک سرور خاص قابل استفاده است و نمی‌توان آن را به صورت متمرکز مدیریت کرد.
    • مقیاس‌پذیری محدود: ظرفیت DAS به تعداد پورت‌های اتصال موجود در سرور و تعداد درایوهایی که یک شاسی DAS می‌تواند پشتیبانی کند، محدود می‌شود. افزایش ظرفیت به صورت نامحدود امکان‌پذیر نیست.
    • مدیریت پراکنده و پیچیده: از آنجایی که هر سرور دارای DAS مجزای خود است، مدیریت و پشتیبان‌گیری از داده‌ها به صورت مرکزی بسیار دشوار می‌شود. هر سرور باید به صورت جداگانه مدیریت شود، که این امر در محیط‌های بزرگ‌تر بسیار وقت‌گیر و پرهزینه است.
    • غیرقابل استفاده برای محیط‌های مجازی‌سازی: DAS نمی‌تواند یک فضای ذخیره‌سازی مشترک برای چندین ماشین مجازی (VM) فراهم کند، بنابراین برای استفاده در پلتفرم‌هایی مانند VMware یا Hyper-V مناسب نیست.
    • سرمایه‌گذاری هدررفته: در صورت خرابی یک سرور، فضای ذخیره‌سازی DAS آن نیز عملاً غیرقابل دسترس می‌شود و منابع آن به هدر می‌رود.

    NAS چیست؟ ذخیره‌سازی اشتراکی در سطح فایل

    Network-Attached Storage) NAS)، یک دستگاه ذخیره‌سازی اختصاصی است که به صورت مستقیم به شبکه متصل می‌شود و امکان دسترسی سطح فایل (File-level) را برای چندین کاربر و سرور فراهم می‌کند. دستگاه‌های NAS در واقع یک کامپیوتر کوچک و اختصاصی هستند که دارای سیستم عامل، پردازنده، حافظه و فضای ذخیره‌سازی خود بوده و به عنوان یک سرور فایل (File Server) عمل می‌کنند.

    ویژگی‌های کلیدی NAS

    NAS یک راهکار ایده‌آل برای به اشتراک‌گذاری داده‌ها در یک محیط شبکه است و انعطاف‌پذیری بالایی دارد.

    • اتصال از طریق شبکه: NAS از طریق کابل‌های اترنت (Ethernet) و پروتکل‌های TCP/IP به شبکه متصل می‌شود.
    • دسترسی سطح فایل: کاربران به داده‌ها به صورت فایل و پوشه دسترسی دارند، درست مانند یک درایو شبکه مشترک. پروتکل‌های مورد استفاده معمولاً NFS و SMB/CIFS هستند.
    • اشتراک‌گذاری متمرکز: NAS به عنوان یک نقطه مرکزی برای ذخیره‌سازی و اشتراک‌گذاری داده‌ها عمل می‌کند و چندین کاربر می‌توانند به صورت همزمان به فایل‌ها دسترسی داشته باشند.
    • مدیریت ساده و رابط کاربری گرافیکی: اغلب دستگاه‌های NAS دارای رابط کاربری وب ساده‌ای هستند که به مدیران IT اجازه می‌دهد به راحتی کاربران، مجوزها، و RAID را مدیریت کنند.

    مزایا و معایب NAS

    NAS برای بسیاری از سازمان‌ها، از کسب‌وکارهای کوچک گرفته تا شرکت‌های بزرگ، یک گزینه بسیار جذاب است.

    مزایای NAS

    • اشتراک‌گذاری داده‌ها: اصلی‌ترین مزیت NAS، امکان دسترسی متمرکز و همزمان چندین کاربر و دستگاه به داده‌هاست. این امر همکاری و هماهنگی در محیط‌های کاری را به شدت بهبود می‌بخشد.
    • مقیاس‌پذیری مناسب: NAS به شما اجازه می‌دهد تا با اضافه کردن درایوهای جدید یا حتی اتصال دستگاه‌های NAS بیشتر، ظرفیت ذخیره‌سازی را به راحتی افزایش دهید و به نیازهای رو به رشد سازمان پاسخ دهید.
    • مدیریت آسان: مدیریت NAS نسبت به SAN بسیار ساده‌تر است و اغلب نیاز به متخصصان کمتری دارد. رابط کاربری گرافیکی (GUI) آن، انجام کارهای مدیریتی مانند ایجاد پوشه‌ها، مدیریت کاربران و تنظیم پشتیبان‌گیری را آسان می‌کند.
    • هزینه کمتر نسبت به SAN: NAS معمولاً ارزان‌تر از راه‌اندازی یک شبکه SAN است و نیاز به تجهیزات تخصصی گران‌قیمت ندارد.
    • پشتیبان‌گیری و حفاظت از داده‌ها: بسیاری از دستگاه‌های NAS دارای قابلیت‌های داخلی برای پشتیبان‌گیری، ایجاد Snapshot و همگام‌سازی ابری هستند که حفاظت از داده‌ها را افزایش می‌دهند.

    معایب NAS

    • عملکرد وابسته به شبکه: عملکرد NAS به پهنای باند و ترافیک شبکه موجود بستگی دارد. اگر شبکه شلوغ باشد، سرعت انتقال داده کاهش می‌یابد که این امر می‌تواند در محیط‌های با حجم بالای داده، مانند ویرایش ویدیو، مشکل‌ساز باشد.
    • تأخیر بالاتر: به دلیل عبور داده‌ها از طریق شبکه، تأخیر آن نسبت به DAS و SAN بیشتر است. این تأخیر برای برنامه‌های حساس به زمان (Real-time Applications) می‌تواند مشکل ایجاد کند.
    • نامناسب برای حجم‌های کاری بالا: NAS برای عملیات‌هایی که نیاز به حجم زیادی از ورودی/خروجی (I/O) دارند، مانند پایگاه‌های داده یا محیط‌های مجازی‌سازی سنگین، گزینه ایده‌آلی نیست، زیرا دسترسی سطح فایل از کارایی دسترسی سطح بلوک کمتر است.
    • نقطه آسیب‌پذیری واحد: اگر دستگاه NAS دچار مشکل شود، تمامی کاربران دسترسی خود به داده‌ها را از دست می‌دهند. اگرچه می‌توان از راهکارهای افزونگی (Redundancy) برای کاهش این خطر استفاده کرد، اما این خطر همچنان وجود دارد.

    SAN چیست؟ شبکه‌ی اختصاصی ذخیره‌سازی در سطح بلوک

    Storage Area Network) SAN)، یک شبکه‌ی اختصاصی و پرسرعت است که سرورها را به مجموعه‌ای از دستگاه‌های ذخیره‌سازی متصل می‌کند. تفاوت کلیدی SAN با NAS در این است که SAN به سرورها امکان دسترسی به داده‌ها را در سطح بلوک (Block-level) می‌دهد، نه سطح فایل. به عبارت ساده، سیستم عامل سرور، منابع ذخیره‌سازی SAN را به عنوان یک دیسک محلی (Local Disk) می‌بیند.

    ویژگی‌های کلیدی SAN

    SAN یک راهکار پیچیده و قدرتمند است که برای پاسخگویی به بالاترین نیازهای عملکردی طراحی شده است.

    • شبکه اختصاصی: SAN یک شبکه‌ی جداگانه و مستقل از شبکه‌ی محلی (LAN) سازمان است. این شبکه معمولاً از پروتکل‌های پرسرعتی مانند Fibre Channel (FC) یا iSCSI استفاده می‌کند.
    • دسترسی سطح بلوک: SAN داده‌ها را به صورت بلوک‌های خام به سرورها ارائه می‌دهد. این نوع دسترسی، عملکرد بسیار بالایی را فراهم می‌کند و برای برنامه‌هایی که نیاز به سرعت زیاد دارند، ایده‌آل است.
    • مجازی‌سازی ذخیره‌سازی: در SAN، می‌توان منابع ذخیره‌سازی را از چندین دستگاه جمع‌آوری کرد و به صورت یک منبع واحد (Pool) به سرورها ارائه داد.
    • قابلیت اطمینان بالا: SAN ها اغلب دارای مکانیزم‌های افزونگی (Redundancy) پیشرفته‌ای هستند که در دسترس بودن داده‌ها را در بالاترین سطح تضمین می‌کند.

    مزایا و معایب SAN

    SAN یک راهکار قدرتمند برای سازمان‌های بزرگ با نیازهای عملکردی بالا است، اما هزینه‌ی زیادی نیز دارد.

    مزایای SAN

    • عملکرد فوق‌العاده: دسترسی سطح بلوک و استفاده از شبکه‌های پرسرعت، عملکردی بسیار نزدیک به DAS را برای سرورها فراهم می‌کند. این سرعت برای برنامه‌هایی مانند پایگاه‌های داده، ویرایش ویدیو و محیط‌های مجازی‌سازی که به شدت به عملکرد I/O وابسته هستند، حیاتی است.
    • مقیاس‌پذیری بالا: SAN به راحتی به ده‌ها یا صدها ترابایت داده افزایش ظرفیت می‌دهد و می‌تواند نیازهای بزرگ‌ترین سازمان‌ها را برآورده کند. اضافه کردن ظرفیت جدید، به سادگی و بدون اختلال در عملکرد صورت می‌گیرد.
    • در دسترس بودن بالا: SAN با استفاده از افزونگی در مسیرهای انتقال داده، کنترلرها و منابع تغذیه، بالاترین سطح در دسترس بودن را ارائه می‌دهد و تضمین می‌کند که داده‌ها حتی در صورت خرابی یک قطعه، در دسترس باقی بمانند.
    • بهترین گزینه برای مجازی‌سازی: SAN بهترین راهکار برای محیط‌های مجازی‌سازی است، زیرا به ماشین‌های مجازی اجازه می‌دهد به منابع مشترک با عملکرد بالا دسترسی داشته باشند و از ویژگی‌هایی مانند انتقال زنده (Live Migration) پشتیبانی می‌کند.
    • مدیریت متمرکز: SAN تمامی منابع ذخیره‌سازی را در یک فضای واحد قرار می‌دهد، که مدیریت، پشتیبان‌گیری و بازیابی داده‌ها را به صورت متمرکز و کارآمد امکان‌پذیر می‌سازد.

    معایب SAN

    • هزینه بسیار بالا: راه‌اندازی SAN، به دلیل نیاز به سخت‌افزار اختصاصی مانند سوییچ‌های Fibre Channel، کنترلرهای پیشرفته و کابل‌کشی گران‌قیمت، بسیار پرهزینه است. این راهکار برای کسب‌وکارهای کوچک و متوسط مقرون به صرفه نیست.
    • پیچیدگی بالا: طراحی، نصب و نگهداری SAN نیاز به دانش و تخصص زیادی در زمینه شبکه، ذخیره‌سازی و پروتکل‌های Fibre Channel دارد. این راهکار معمولاً فقط توسط متخصصان قابل اجرا است.
    • نیاز به زیرساخت اختصاصی: SAN به یک شبکه کاملاً جداگانه از شبکه محلی (LAN) نیاز دارد، که این امر به هزینه‌های سخت‌افزاری و مدیریتی می‌افزاید.
    • تعمیر و نگهداری پیچیده: عیب‌یابی و حل مشکلات در یک شبکه SAN به دلیل ساختار پیچیده آن، زمان‌بر و دشوار است و نیاز به ابزارهای تخصصی دارد.

    مقایسه جامع NAS، SAN و DAS

    در این بخش، هر سه راهکار ذخیره‌سازی را بر اساس معیارهای کلیدی با هم مقایسه می‌کنیم تا تصمیم‌گیری برای شما ساده‌تر شود.

    مقایسه بر اساس نحوه اتصال و دسترسی

    • DAS: اتصال مستقیم با کابل به یک سرور. دسترسی انحصاری و سطح بلوک.
    • NAS: اتصال از طریق شبکه LAN با کابل اترنت. دسترسی اشتراکی و سطح فایل.
    • SAN: اتصال از طریق شبکه اختصاصی Fibre Channel یا iSCSI. دسترسی اشتراکی و سطح بلوک.

    مقایسه بر اساس عملکرد و سرعت

    • DAS: بالاترین سرعت و کمترین تأخیر، زیرا انتقال داده‌ها بدون واسطه شبکه انجام می‌شود.
    • SAN: عملکرد بسیار بالا، نزدیک به DAS. با استفاده از پروتکل‌های پرسرعت، تأخیر را به حداقل می‌رساند و برای برنامه‌های حساس به سرعت ایده‌آل است.
    • NAS: سرعت آن به سرعت شبکه و میزان ترافیک وابسته است. برای اشتراک‌گذاری فایل‌های عمومی مناسب است، اما برای برنامه‌های با I/O بالا مناسب نیست.

    مقایسه بر اساس هزینه و پیچیدگی

    • DAS: ارزان‌ترین و ساده‌ترین راهکار. هزینه‌های نگهداری آن پایین است.
    • NAS: هزینه متوسط و پیچیدگی کم. راه‌اندازی و مدیریت آن ساده‌تر از SAN است.
    • SAN: گران‌ترین و پیچیده‌ترین راهکار. نیاز به سرمایه‌گذاری سنگین در سخت‌افزار و نیروی انسانی متخصص دارد.

    مقایسه بر اساس مقیاس‌پذیری و قابلیت اطمینان

    • DAS: مقیاس‌پذیری محدود. ظرفیت آن به یک سرور مشخص محدود می‌شود.
    • NAS: مقیاس‌پذیری خوب. می‌توان با اضافه کردن دیسک یا دستگاه‌های جدید، ظرفیت را افزایش داد.
    • SAN: بالاترین مقیاس‌پذیری و قابلیت اطمینان. طراحی شده برای رشد سریع و تضمین در دسترس بودن داده‌ها.
    ویژگی DAS NAS SAN
    نحوه اتصال مستقیم به سرور از طریق شبکه LAN از طریق شبکه اختصاصی (FC/iSCSI)
    سطح دسترسی بلوک (Block-level) فایل (File-level) بلوک (Block-level)
    کاربرد اصلی سرورهای اختصاصی، برنامه‌های تک‌سرور اشتراک‌گذاری فایل، پشتیبان‌گیری، آرشیو مجازی‌سازی، پایگاه داده، دیتاسنترها
    عملکرد عالی (بالاترین سرعت) متوسط (وابسته به شبکه) عالی (بسیار نزدیک به DAS)
    هزینه پایین متوسط بالا
    پیچیدگی پایین پایین تا متوسط بالا
    مقیاس‌پذیری محدود مناسب بسیار بالا
    نقطه ضعف اصلی عدم اشتراک‌گذاری عملکرد وابسته به شبکه هزینه و پیچیدگی بالا


    کدام برای سازمان شما مناسب‌تر است؟

    انتخاب بین DAS، NAS و SAN به نیازها، بودجه و اهداف آینده سازمان شما بستگی دارد. در ادامه، سناریوهای مختلفی را بررسی می‌کنیم تا به شما در تصمیم‌گیری کمک کنیم.

    چه زمانی DAS انتخاب مناسبی است؟

    DAS برای سناریوهای زیر بهترین گزینه است:

    • کسب‌وکارهای کوچک: اگر بودجه محدودی دارید و نیازهای ذخیره‌سازی شما ساده است، DAS یک راه حل مقرون به صرفه است.
    • نیازهای اختصاصی: اگر یک سرور مشخص برای یک برنامه خاص (مانند یک پایگاه داده کوچک یا یک سرور وب) دارید که به سرعت بالا و تأخیر کم نیاز دارد و نیازی به اشتراک‌گذاری منابع آن با سایر سرورها نیست.
    • پشتیبان‌گیری محلی: برای پشتیبان‌گیری از داده‌ها به صورت محلی در یک سرور، DAS می‌تواند یک راهکار ساده و سریع باشد.

    چه زمانی NAS انتخاب مناسبی است؟

    NAS برای سناریوهای زیر ایده‌آل است:

    • اشتراک‌گذاری فایل در محیط‌های اداری: اگر چندین کاربر یا بخش مختلف در سازمان شما نیاز به دسترسی به فایل‌های مشترک دارند (مانند فایل‌های پروژه‌ها، اسناد و فایل‌های چندرسانه‌ای).
    • پشتیبان‌گیری متمرکز: برای پشتیبان‌گیری از چندین کامپیوتر یا سرور در یک نقطه مرکزی.
    • مدیریت آسان: اگر تیم IT کوچکی دارید و به دنبال یک راهکار ذخیره‌سازی با مدیریت ساده و بدون نیاز به تخصص پیچیده هستید.
    • آرشیو داده‌ها: NAS به عنوان یک راهکار مقرون به صرفه برای آرشیو کردن داده‌های قدیمی و کم‌استفاده مناسب است.

    چه زمانی SAN انتخاب مناسبی است؟

    SAN برای سناریوهای زیر ضروری است:

    • محیط‌های مجازی‌سازی: اگر در حال استفاده از راه‌حل‌های مجازی‌سازی مانند VMware vSphere یا Microsoft Hyper-V هستید و نیاز به یک فضای ذخیره‌سازی مشترک با عملکرد بالا برای ماشین‌های مجازی خود دارید.
    • پایگاه‌های داده بزرگ و حیاتی: برنامه‌هایی مانند SQL Server یا Oracle Database که به حجم زیادی از عملیات I/O و سرعت بالا نیاز دارند، در SAN بهترین عملکرد را دارند.
    • دیتاسنترها و محیط‌های ابری: سازمان‌های بزرگ که چندین سرور و صدها ترابایت داده را مدیریت می‌کنند و به بالاترین سطح عملکرد، مقیاس‌پذیری و قابلیت اطمینان نیاز دارند.
    • ویرایش ویدیو و رسانه‌های سنگین: صنایعی مانند ویرایش ویدیو، تولید انیمیشن و رسانه که با فایل‌های بسیار حجیم سروکار دارند.

    نتیجه‌گیری

    انتخاب سیستم ذخیره‌سازی مناسب، یک تصمیم کلیدی است که بر عملکرد و کارایی کلی سازمان شما تأثیر می‌گذارد. DAS با سادگی و سرعت خود، برای نیازهای محلی و اختصاصی در مقیاس کوچک مناسب است. NAS به عنوان یک راهکار منعطف و کاربرپسند، بهترین گزینه برای اشتراک‌گذاری متمرکز فایل‌ها و نیازهای عمومی سازمان‌هاست. در نهایت، SAN با عملکرد فوق‌العاده و مقیاس‌پذیری بی‌نظیر، برای دیتاسنترها، محیط‌های مجازی‌سازی و برنامه‌های حیاتی طراحی شده است.

    در نظر گرفتن عواملی مانند بودجه، نیازهای عملکردی، مقیاس‌پذیری آینده و پیچیدگی مدیریت، به شما کمک می‌کند تا با دیدی باز، بهترین راهکار را برای سازمان خود انتخاب کنید. با توجه به سرعت رشد داده‌ها، سرمایه‌گذاری صحیح در یک زیرساخت ذخیره‌سازی قوی، آینده‌ی کسب‌وکار شما را تضمین خواهد کرد.

    سوالات متداول 

    1. DAS، NAS و SAN دقیقاً در چه چیزی با هم تفاوت دارند؟ 

    تفاوت اصلی آن‌ها در نحوه اتصال و دسترسی به داده‌هاست. DAS (Direct-Attached Storage) به صورت مستقیم با کابل به یک سرور متصل می‌شود و فقط همان سرور می‌تواند به داده‌ها دسترسی داشته باشد. NAS (Network-Attached Storage) به صورت مستقیم به شبکه متصل می‌شود و دسترسی سطح فایل (File-level) را برای چندین کاربر و سرور فراهم می‌کند. SAN (Storage Area Network) نیز یک شبکه اختصاصی و مجزا است که دسترسی سطح بلوک (Block-level) را برای چندین سرور فراهم می‌کند.

    1. آیا می‌توانم از NAS به جای SAN استفاده کنم؟ 

    این کار بستگی به نیاز شما دارد. NAS برای اشتراک‌گذاری فایل‌های عمومی، پشتیبان‌گیری و آرشیو داده‌ها مناسب است. اما اگر به عملکرد فوق‌العاده برای برنامه‌هایی مانند پایگاه داده‌های بزرگ یا محیط‌های مجازی‌سازی نیاز دارید، NAS به دلیل دسترسی سطح فایل و تأخیر بالاتر، گزینه مناسبی نیست و باید از SAN استفاده کنید.

    1. کدام یک از این سیستم‌ها برای کسب‌وکار کوچک من مناسب‌تر است؟ 

    برای کسب‌وکارهای کوچک، معمولاً NAS بهترین گزینه است. NAS یک راهکار مقرون‌به‌صرفه، ساده برای مدیریت و با قابلیت اشتراک‌گذاری متمرکز فایل‌هاست که به خوبی نیازهای عمومی یک دفتر کاری را برطرف می‌کند. DAS برای نیازهای اختصاصی یک سرور خاص مناسب است، در حالی که SAN به دلیل هزینه و پیچیدگی بالا، برای کسب‌وکارهای کوچک توصیه نمی‌شود.

    1. کدام یک از این سه گزینه امنیت بیشتری دارد؟ 

    امنیت هر سیستم به نحوه پیاده‌سازی و مدیریت آن بستگی دارد. با این حال، به صورت کلی، SAN به دلیل استفاده از یک شبکه کاملاً جداگانه از شبکه محلی (LAN) که کمتر در معرض تهدیدات شبکه قرار دارد، از امنیت بالاتری برخوردار است. DAS نیز به دلیل اتصال فیزیکی به یک سرور، امنیت فیزیکی خوبی دارد. NAS به دلیل اتصال به شبکه عمومی، بیش از دو مورد دیگر در معرض حملات سایبری قرار دارد، اما با استفاده از فایروال، رمزنگاری و مدیریت صحیح مجوزها می‌توان امنیت آن را به میزان قابل توجهی افزایش داد.


  • ذخیره‌سازی تحت شبکه چیست و چرا اهمیت دارد؟

    ذخیره‌سازی تحت شبکه چیست و چرا اهمیت دارد؟

    در عصر حاضر که داده‌ها به عنوان ارزشمندترین دارایی یک سازمان شناخته می‌شوند، مدیریت و ذخیره‌سازی آن‌ها به یک چالش بزرگ و حیاتی تبدیل شده است. حجم داده‌ها با سرعتی سرسام‌آور در حال رشد است و روش‌های سنتی ذخیره‌سازی که بر پایه اتصال مستقیم به یک سیستم (DAS) بنا شده‌اند، دیگر پاسخگوی نیازهای مدرن نیستند. در این میان، مفهوم ذخیره‌سازی تحت شبکه (Network Storage) به عنوان یک راهکار انقلابی و قدرتمند وارد میدان شده است. این فناوری، علاوه بر اینکه چالش‌های ذخیره‌سازی را برطرف می‌کند، کارایی، امنیت و مقیاس‌پذیری زیرساخت‌های فناوری اطلاعات را به شکل چشمگیری ارتقا می‌دهد.

    این محتوای جامع، به شما کمک می‌کند تا به صورت کامل با مفهوم ذخیره‌سازی تحت شبکه، انواع آن، مزایا و معایب و همچنین دلایل اهمیت آن در دنیای امروز آشنا شوید.

    ذخیره‌سازی تحت شبکه چیست؟ یک تعریف ساده

    ذخیره‌سازی تحت شبکه به مجموعه‌ای از فناوری‌ها و سیستم‌ها اطلاق می‌شود که به چندین کاربر، سرور یا دستگاه در یک شبکه امکان دسترسی و استفاده از یک منبع ذخیره‌سازی مشترک را می‌دهند. برخلاف روش‌های سنتی که فضای ذخیره‌سازی به صورت مستقیم به یک کامپیوتر یا سرور متصل است، در این روش، داده‌ها در یک مکان مرکزی و به صورت متمرکز قرار می‌گیرند و تمامی دستگاه‌های مجاز می‌توانند از طریق شبکه به آن‌ها دسترسی داشته باشند.

    این رویکرد، مفهوم ذخیره‌سازی را از یک منبع ایزوله و اختصاصی به یک سرویس متمرکز و قابل اشتراک تغییر می‌دهد. این تغییر بنیادی، زیربنای بسیاری از کاربردهای مدرن و حیاتی مانند رایانش ابری (Cloud Computing)، مجازی‌سازی (Virtualization) و تحلیل داده‌های بزرگ (Big Data) است.

    اجزای اصلی یک سیستم ذخیره‌سازی تحت شبکه

    یک سیستم ذخیره‌سازی تحت شبکه معمولاً از اجزای اصلی زیر تشکیل شده است که هر کدام نقش مهمی در عملکرد کلی آن ایفا می‌کنند:

    • دستگاه ذخیره‌سازی (Storage Device): این بخش قلب سیستم است و شامل یک یا چند دستگاه ذخیره‌سازی فیزیکی مانند آرایه‌های دیسک (Disk Arrays)، درایوهای حالت جامد (SSD) و یا حتی نوارهای مغناطیسی (Tape Drives) می‌شود.
    • شبکه (Network): این شبکه مسیر ارتباطی حیاتی بین سرورها و دستگاه ذخیره‌سازی را فراهم می‌کند. این شبکه می‌تواند یک شبکه محلی استاندارد LAN یا یک شبکه اختصاصی و پرسرعت مانند Storage Area Network (SAN) باشد.
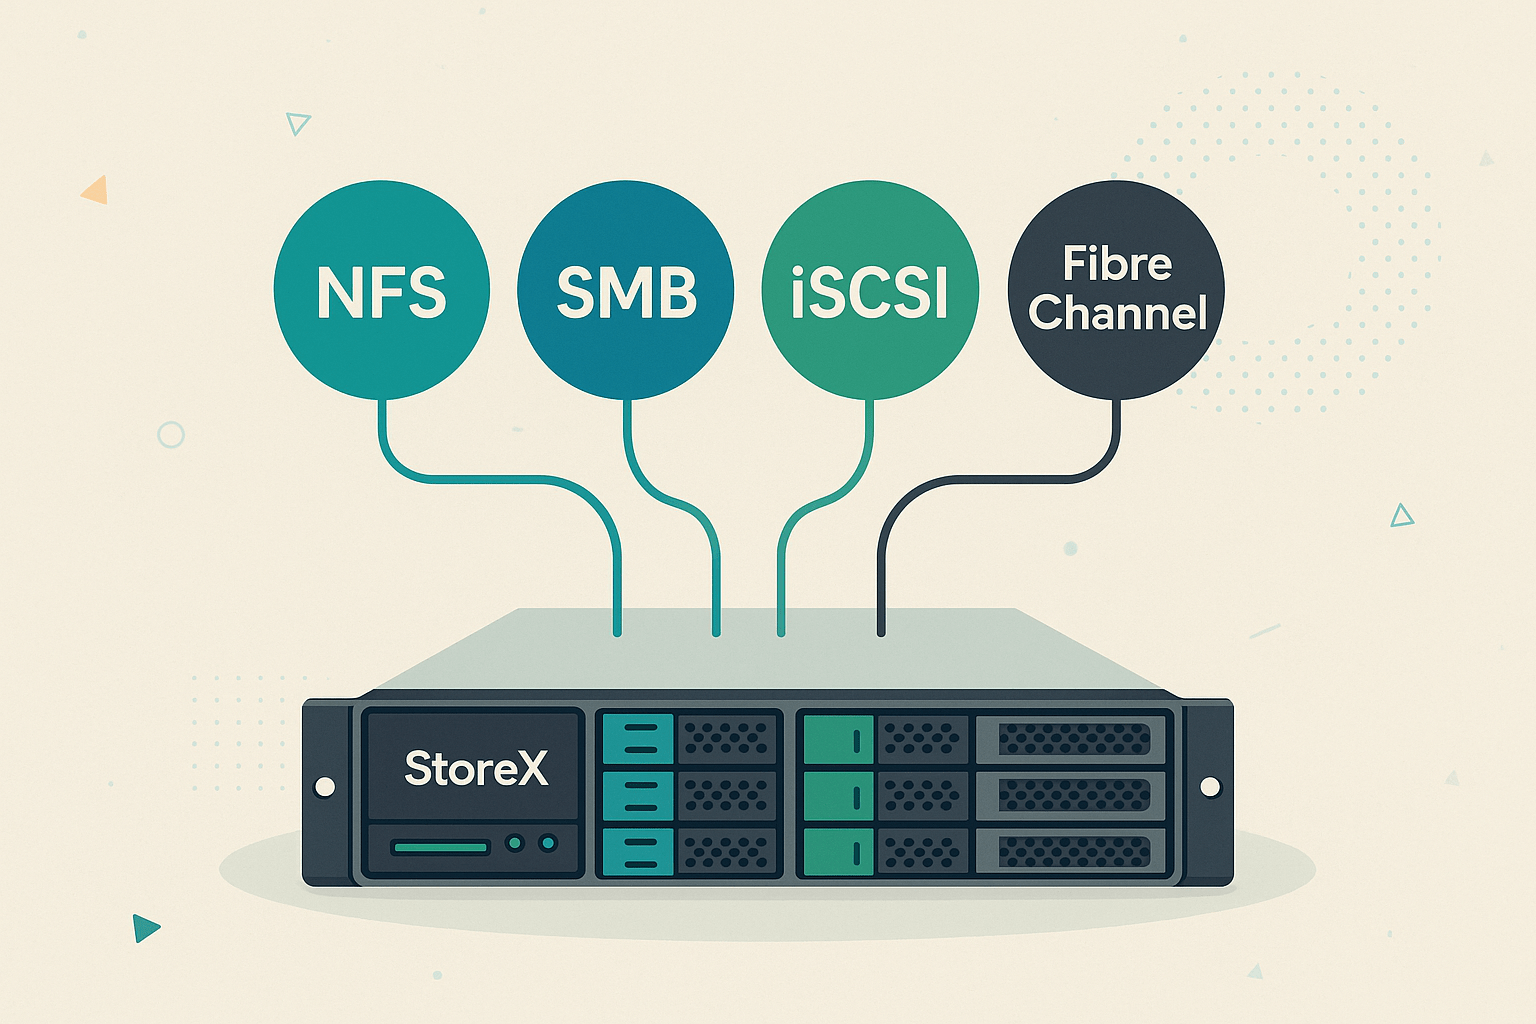
    • پروتکل‌های ذخیره‌سازی (Storage Protocols): این پروتکل‌ها قوانین و زبان مشترکی هستند که برای انتقال داده‌ها بین سرورها و دستگاه‌های ذخیره‌سازی استفاده می‌شوند. پروتکل‌های شناخته‌شده‌ای مانند NFS، SMB، iSCSI و Fibre Channel از این جمله هستند.

    انواع اصلی ذخیره‌سازی تحت شبکه

    ذخیره‌سازی تحت شبکه به دو دسته اصلی تقسیم می‌شود که هر کدام بر اساس معماری، پروتکل‌ها و کاربردهایشان متفاوت هستند: Network-Attached Storage (NAS) و Storage Area Network (SAN). شناخت دقیق این دو نوع، کلید انتخاب صحیح برای نیازهای سازمانی شماست.

    1. ذخیره‌سازی متصل به شبکه (NAS)

    NAS یک دستگاه ذخیره‌سازی اختصاصی است که به صورت مستقیم به شبکه محلی (LAN) متصل می‌شود. این دستگاه‌ها به عنوان یک سرور فایل (File Server) عمل می‌کنند و امکان دسترسی سطح فایل (File-level) را برای چندین کاربر فراهم می‌آورند. در واقع، کاربران با استفاده از پروتکل‌های اشتراک‌گذاری فایل مانند NFS و SMB، به داده‌ها به صورت فایل و پوشه دسترسی پیدا می‌کنند، درست مانند یک درایو شبکه مشترک.

    مزایای NAS

    NAS به دلیل سادگی، انعطاف‌پذیری و هزینه معقول، یک انتخاب محبوب برای بسیاری از سازمان‌ها، از کسب‌وکارهای کوچک تا ادارات بزرگ است.

    • اشتراک‌گذاری آسان و متمرکز فایل‌ها: اصلی‌ترین مزیت NAS، امکان دسترسی متمرکز و همزمان به فایل‌ها برای تمامی کاربران در شبکه است. این ویژگی نیاز به ارسال فایل از طریق ایمیل یا فلش‌درایو را از بین می‌برد و همکاری تیمی را به شدت بهبود می‌بخشد.
    • مدیریت ساده: دستگاه‌های NAS معمولاً دارای رابط کاربری گرافیکی (GUI) بصری هستند که به مدیران اجازه می‌دهد به راحتی کاربران، مجوزها و تنظیمات پشتیبان‌گیری را مدیریت کنند، بدون اینکه نیاز به تخصص پیچیده‌ای داشته باشند.
    • مقرون به صرفه: NAS نسبت به SAN بسیار ارزان‌تر است و از زیرساخت‌های شبکه موجود (مانند کابل‌های اترنت) استفاده می‌کند، که هزینه‌های راه‌اندازی را به حداقل می‌رساند.
    • مقیاس‌پذیری مناسب: افزایش ظرفیت در یک سیستم NAS به سادگی با اضافه کردن دیسک‌های جدید یا اتصال دستگاه‌های NAS بیشتر انجام می‌شود و به راحتی با رشد نیازهای سازمان تطبیق می‌یابد.
    • پشتیبان‌گیری و حفاظت از داده‌ها: NAS به عنوان یک نقطه مرکزی برای پشتیبان‌گیری از اطلاعات تمامی کامپیوترها و سرورهای شبکه عمل می‌کند و این فرآیند را ساده، خودکار و قابل اتکا می‌کند.

    معایب NAS

    • عملکرد وابسته به ترافیک شبکه: از آنجایی که NAS از همان شبکه محلی (LAN) برای انتقال داده‌ها استفاده می‌کند، عملکرد آن می‌تواند تحت تأثیر ترافیک بالای شبکه قرار گیرد.
    • نامناسب برای برنامه‌های با I/O بالا: دسترسی سطح فایل در NAS برای برنامه‌هایی که نیاز به حجم زیادی از ورودی/خروجی (I/O) دارند، مانند پایگاه‌های داده، کارآمد نیست.
    • تأخیر بالاتر: به دلیل وجود لایه‌های پروتکلی و عبور داده‌ها از شبکه، تأخیر در NAS نسبت به DAS و SAN بالاتر است، که می‌تواند برای برنامه‌های حساس به زمان مشکل ایجاد کند.

    2. شبکه ذخیره‌سازی (SAN)

    SAN یک شبکه اختصاصی و پرسرعت است که سرورها را به منابع ذخیره‌سازی متصل می‌کند. برخلاف NAS، SAN دسترسی سطح بلوک (Block-level) را فراهم می‌کند. در این حالت، سیستم عامل سرور، منابع ذخیره‌سازی SAN را به عنوان یک هارد دیسک محلی می‌شناسد و مدیریت فایل‌ها و دایرکتوری‌ها را خود بر عهده دارد. SAN ها معمولاً از پروتکل‌های پرسرعت مانند Fibre Channel (FC) یا iSCSI استفاده می‌کنند.

    مزایای SAN

    SAN به دلیل عملکرد فوق‌العاده و مقیاس‌پذیری بی‌نظیر، یک راهکار ایده‌آل برای محیط‌های سازمانی بزرگ و دیتاسنترها است.

    • عملکرد فوق‌العاده: دسترسی سطح بلوک و استفاده از پروتکل‌های پرسرعت، تأخیر بسیار پایینی را فراهم می‌کند و SAN را برای برنامه‌های حیاتی (Mission-Critical Applications) مانند پایگاه‌های داده، ویرایش ویدیو و محیط‌های مجازی‌سازی ایده‌آل می‌سازد.
    • مقیاس‌پذیری بالا: یک شبکه SAN می‌تواند به ده‌ها و صدها ترابایت داده افزایش ظرفیت دهد و به راحتی با رشد نیازهای سازمان تطبیق یابد. اضافه کردن فضای ذخیره‌سازی جدید به سادگی و بدون اختلال در عملکرد صورت می‌گیرد.
    • قابلیت اطمینان و در دسترس بودن: SAN ها با استفاده از افزونگی (Redundancy) در تمامی اجزای شبکه، از جمله کابل‌ها، سوییچ‌ها و کنترلرها، بالاترین سطح در دسترس بودن داده‌ها را تضمین می‌کنند.
    • بهترین گزینه برای مجازی‌سازی: SAN به عنوان بهترین راهکار برای محیط‌های مجازی‌سازی مانند VMware و Hyper-V شناخته می‌شود، زیرا به ماشین‌های مجازی اجازه می‌دهد به یک منبع ذخیره‌سازی مشترک با عملکرد بالا دسترسی داشته باشند و از ویژگی‌هایی مانند انتقال زنده (Live Migration) پشتیبانی می‌کند.
    • مدیریت متمرکز: با SAN، تمامی منابع ذخیره‌سازی در یک مخزن واحد قرار می‌گیرند، که این امر مدیریت، پشتیبان‌گیری و بازیابی داده‌ها را به صورت متمرکز و کارآمد امکان‌پذیر می‌سازد.

    معایب SAN

    • هزینه بسیار بالا: راه‌اندازی یک SAN به دلیل نیاز به سخت‌افزار اختصاصی و گران‌قیمت مانند سوییچ‌های Fibre Channel، کنترلرها و کارت‌های HBA، سرمایه‌گذاری سنگینی را می‌طلبد.
    • پیچیدگی بالا: طراحی، نصب و نگهداری یک SAN نیاز به دانش و تخصص زیادی در زمینه شبکه، ذخیره‌سازی و پروتکل‌های Fibre Channel دارد و معمولاً توسط متخصصان این حوزه انجام می‌شود.
    • نیاز به زیرساخت اختصاصی: SAN به یک شبکه کاملاً جداگانه از LAN نیاز دارد، که این امر به هزینه‌ها و پیچیدگی‌های بیشتری می‌افزاید.

    چرا ذخیره‌سازی تحت شبکه اهمیت دارد؟ دلایل کلیدی

    ذخیره‌سازی تحت شبکه فراتر از یک فناوری صرف، به یک الزام استراتژیک برای سازمان‌های مدرن تبدیل شده است. در ادامه به مهم‌ترین دلایل اهمیت آن می‌پردازیم.

    1. افزایش بهره‌وری و همکاری

    با استفاده از ذخیره‌سازی تحت شبکه، تمامی کاربران می‌توانند به صورت همزمان به فایل‌های مشترک دسترسی داشته باشند. این امر نیاز به ارسال فایل از طریق ایمیل یا فلش‌درایو را از بین می‌برد و همکاری تیمی را به شکل چشمگیری بهبود می‌بخشد. تیم‌ها می‌توانند بر روی یک نسخه واحد از اسناد کار کنند و از بروز تداخل و نسخه‌های متعدد جلوگیری کنند.

    2. امنیت و حفاظت از داده‌ها

    یکی از بزرگ‌ترین چالش‌های ذخیره‌سازی سنتی، پراکندگی داده‌ها بر روی کامپیوترهای مختلف است که فرآیند پشتیبان‌گیری و اعمال سیاست‌های امنیتی را بسیار دشوار می‌کند. ذخیره‌سازی تحت شبکه با متمرکز کردن داده‌ها در یک مکان امن، این چالش را برطرف می‌کند.

    • پشتیبان‌گیری متمرکز و خودکار: در این روش، تمامی داده‌ها در یک نقطه واحد جمع‌آوری می‌شوند و می‌توان به راحتی از آن‌ها به صورت خودکار پشتیبان‌گیری کرد.
    • کنترل دسترسی دقیق: مدیران IT می‌توانند به راحتی مجوزهای دسترسی کاربران به فایل‌ها و پوشه‌ها را مدیریت کنند و از دسترسی غیرمجاز به اطلاعات حساس جلوگیری نمایند.
    • قابلیت افزونگی و بازیابی از فاجعه: سیستم‌های ذخیره‌سازی تحت شبکه معمولاً از فناوری RAID برای محافظت از داده‌ها در برابر خرابی دیسک استفاده می‌کنند و در صورت بروز فاجعه، می‌توان داده‌ها را به سرعت بازیابی کرد.

    3. مدیریت آسان‌تر و کاهش هزینه‌ها در بلندمدت

    اگرچه هزینه‌های اولیه راه‌اندازی یک SAN ممکن است بالا باشد، اما در بلندمدت، ذخیره‌سازی تحت شبکه به کاهش هزینه‌های عملیاتی و مدیریتی کمک می‌کند.

    • کاهش مدیریت پراکنده: به جای مدیریت فضای ذخیره‌سازی در هر سرور به صورت جداگانه، مدیران می‌توانند تمامی منابع را از یک کنسول مرکزی مدیریت کنند که این امر زمان و نیروی انسانی کمتری می‌طلبد.
    • بهینه‌سازی فضای ذخیره‌سازی: با متمرکز کردن منابع، می‌توان از فضای ذخیره‌سازی به صورت کارآمدتری استفاده کرد و از هدر رفتن ظرفیت جلوگیری نمود.
    • کاهش هزینه‌های نگهداری: نگهداری و عیب‌یابی یک سیستم متمرکز، ساده‌تر و کم‌هزینه‌تر از ده‌ها سیستم پراکنده است.

    4. مقیاس‌پذیری و انعطاف‌پذیری

    ذخیره‌سازی تحت شبکه به سازمان‌ها اجازه می‌دهد که با رشد نیازهایشان، به راحتی ظرفیت ذخیره‌سازی را افزایش دهند، بدون اینکه نیاز به تغییرات عمده در زیرساخت داشته باشند.

    • افزایش ظرفیت آسان: با اضافه کردن دیسک‌های جدید به یک NAS یا SAN، می‌توان به سادگی و بدون نیاز به تعویض کامل سیستم، ظرفیت را افزایش داد.
    • پشتیبانی از فناوری‌های آینده: این سیستم‌ها به راحتی با فناوری‌های نوظهور مانند مجازی‌سازی، رایانش ابری و Big Data یکپارچه می‌شوند.

    مقایسه دقیق NAS و SAN: کدام برای شما مناسب است؟

    انتخاب بین NAS و SAN یک تصمیم استراتژیک است که به عوامل متعددی از جمله نیازهای عملکردی، بودجه و زیرساخت فعلی سازمان بستگی دارد. در این بخش، یک مقایسه دقیق و جامع ارائه می‌دهیم.

    معماری و نحوه عملکرد

    • NAS: به عنوان یک دستگاه مستقل به شبکه متصل می‌شود و با سیستم عامل خود، مدیریت فایل‌ها را بر عهده دارد. از طریق پروتکل‌های سطح فایل به سرورها متصل می‌شود.
    • SAN: یک شبکه اختصاصی از دستگاه‌های ذخیره‌سازی است که سرورها به آن متصل می‌شوند. مدیریت فایل‌ها بر عهده سیستم عامل سرور است، که فضای ذخیره‌سازی را به عنوان یک دیسک محلی می‌بیند.

    پروتکل‌ها و سطوح دسترسی

    • NAS: از پروتکل‌های NFS و SMB استفاده می‌کند و دسترسی سطح فایل را فراهم می‌کند.
    • SAN: از پروتکل‌های iSCSI و Fibre Channel استفاده می‌کند و دسترسی سطح بلوک را فراهم می‌کند.

    عملکرد و سرعت

    • NAS: عملکرد آن به سرعت شبکه LAN و ترافیک آن وابسته است. برای اشتراک‌گذاری عمومی فایل‌ها مناسب است، اما برای برنامه‌های با نیازهای عملکردی بالا، ایده آل نیست.
    • SAN: عملکردی بسیار بالا و تأخیر بسیار پایینی دارد، زیرا از یک شبکه اختصاصی و پروتکل‌های پرسرعت استفاده می‌کند.

    هزینه و پیچیدگی

    • NAS: هزینه کمتری دارد و نصب و مدیریت آن ساده‌تر است.
    • SAN: هزینه بسیار بالا و پیچیدگی زیادی دارد. برای راه‌اندازی و نگهداری آن نیاز به متخصصان حرفه‌ای است.
    ویژگی NAS SAN
    نوع شبکه شبکه محلی (LAN) شبکه اختصاصی (SAN)
    نحوه دسترسی سطح فایل (File-level) سطح بلوک (Block-level)
    پروتکل‌های اصلی NFS, SMB Fibre Channel, iSCSI
    کاربرد اصلی اشتراک‌گذاری فایل، پشتیبان‌گیری مجازی‌سازی، پایگاه داده، دیتاسنترها
    هزینه پایین تا متوسط بالا تا بسیار بالا
    پیچیدگی پایین بالا
    عملکرد متوسط فوق‌العاده
    مقیاس‌پذیری مناسب بسیار بالا


    نتیجه‌گیری نهایی: انتخاب بهترین راهکار

    ذخیره‌سازی تحت شبکه، راهکاری اجتناب‌ناپذیر برای مدیریت داده‌ها در دنیای امروز است. با استفاده از این فناوری، سازمان‌ها می‌توانند به صورت متمرکز و کارآمد داده‌های خود را مدیریت کنند و از مزایایی مانند افزایش بهره‌وری، امنیت بالاتر و مقیاس‌پذیری بی‌نظیر بهره‌مند شوند.

    NAS به عنوان یک راهکار مقرون‌به‌صرفه و ساده، بهترین انتخاب برای کسب‌وکارهای کوچک و متوسط است که نیاز به اشتراک‌گذاری فایل‌ها و پشتیبان‌گیری متمرکز دارند. از طرف دیگر، SAN به عنوان یک راهکار قدرتمند و پیچیده، برای سازمان‌های بزرگ، دیتاسنترها و برنامه‌های حیاتی که به بالاترین سطح عملکرد، مقیاس‌پذیری و در دسترس بودن نیاز دارند، ایده‌آل است.

    در نهایت، انتخاب بین این دو راهکار به درک دقیق نیازهای کسب‌وکار شما و بودجه‌ای که برای زیرساخت فناوری اطلاعات خود در نظر گرفته‌اید، بستگی دارد. با یک برنامه‌ریزی استراتژیک، می‌توانید سرمایه‌گذاری صحیحی در این زمینه انجام دهید و آینده داده‌های خود را تضمین کنید.

    سوالات متداول 

    1. ذخیره‌سازی تحت شبکه با رایانش ابری (Cloud Computing) چه تفاوتی دارد؟
      ذخیره‌سازی تحت شبکه به یک راهکار محلی (On-Premises) اطلاق می‌شود که در آن داده‌ها در داخل شبکه خصوصی سازمان شما نگهداری می‌شوند. در مقابل، رایانش ابری به معنای ذخیره‌سازی داده‌ها بر روی سرورهای ارائه‌دهندگان شخص ثالث (مانند Google Drive یا Dropbox) است. در واقع، ذخیره‌سازی تحت شبکه به شما کنترل کامل بر داده‌ها و زیرساخت را می‌دهد، در حالی که در رایانش ابری، مدیریت و امنیت داده‌ها بر عهده ارائه‌دهنده سرویس است.
    2. آیا NAS و SAN می‌توانند در یک سازمان با هم استفاده شوند؟
      بله، بسیاری از سازمان‌های بزرگ از هر دو سیستم NAS و SAN به صورت ترکیبی استفاده می‌کنند. به عنوان مثال، می‌توان از SAN برای ذخیره‌سازی داده‌های حیاتی مانند پایگاه‌های داده و ماشین‌های مجازی استفاده کرد، در حالی که از NAS برای اشتراک‌گذاری فایل‌های عمومی و آرشیو داده‌های کمتر حساس استفاده می‌شود. این رویکرد به سازمان‌ها اجازه می‌دهد تا از مزایای هر دو سیستم بهره ببرند و هزینه‌ها را بهینه کنند.
    3. چگونه می‌توانم امنیت داده‌ها را در یک سیستم ذخیره‌سازی تحت شبکه تضمین کنم؟
      برای تضمین امنیت در سیستم‌های ذخیره‌سازی تحت شبکه، باید اقدامات متعددی انجام داد. برخی از این اقدامات عبارتند از:

      • مدیریت دقیق مجوزهای دسترسی: تعیین اینکه کدام کاربر یا گروه به چه فایل‌ها و پوشه‌هایی دسترسی دارد.
      • رمزنگاری داده‌ها: استفاده از رمزنگاری برای حفاظت از داده‌ها در حین انتقال و هنگام ذخیره‌سازی.
      • پیاده‌سازی مکانیزم‌های پشتیبان‌گیری و بازیابی از فاجعه: پشتیبان‌گیری منظم و خودکار از داده‌ها و داشتن یک برنامه مدون برای بازیابی آن‌ها در صورت بروز فاجعه.
      • استفاده از سیستم‌های تشخیص نفوذ: نظارت بر ترافیک شبکه برای شناسایی فعالیت‌های مشکوک.
    4. آیا ذخیره‌سازی تحت شبکه برای کسب‌وکارهای کوچک نیز مناسب است؟
      بله، به خصوص سیستم‌های NAS. در گذشته، ذخیره‌سازی تحت شبکه به دلیل هزینه بالا و پیچیدگی، تنها برای سازمان‌های بزرگ مناسب بود. اما امروزه، دستگاه‌های NAS با کاربری آسان و قیمت مناسب در بازار موجود هستند که به کسب‌وکارهای کوچک اجازه می‌دهند به راحتی داده‌های خود را متمرکز کنند، امنیت آن‌ها را افزایش دهند و همکاری تیمی را بهبود بخشند.


  • انواع پروتکل‌های ذخیره‌سازی داده (NFS، SMB iSCSI و Fibre Channel)

    انواع پروتکل‌های ذخیره‌سازی داده (NFS، SMB iSCSI و Fibre Channel)

    در دنیای مدرن فناوری اطلاعات، داده‌ها به قلب تپنده سازمان‌ها تبدیل شده‌اند. با افزایش روزافزون حجم داده‌ها و نیاز به دسترسی سریع، مطمئن و کارآمد به آن‌ها، انتخاب پروتکل ذخیره‌سازی مناسب اهمیت ویژه‌ای پیدا کرده است. پروتکل‌های ذخیره‌سازی، به زبان ساده، قوانینی هستند که نحوه‌ی ارتباط بین سرورها، سیستم‌های ذخیره‌سازی و کاربران را برای انتقال و مدیریت داده‌ها تعریف می‌کنند. شناخت دقیق این پروتکل‌ها، از جمله NFS، SMB، iSCSI و Fibre Channel، برای هر مدیر شبکه، متخصص IT و صاحب کسب‌وکار ضروری است.

    این محتوای جامع، به شما کمک می‌کند تا با هر یک از این پروتکل‌ها، ویژگی‌ها، مزایا، معایب و کاربردهای آن‌ها به صورت عمیق آشنا شوید و بهترین پروتکل را برای نیازهای خاص سازمان خود انتخاب کنید.

    پروتکل‌های ذخیره‌سازی سطح فایل (File-Level)

    پروتکل‌های ذخیره‌سازی سطح فایل، به کاربران امکان دسترسی به داده‌ها را به صورت فایل و پوشه می‌دهند. این پروتکل‌ها بیشتر برای اشتراک‌گذاری داده‌ها در یک شبکه محلی (LAN) استفاده می‌شوند و کاربران با استفاده از آن‌ها می‌توانند فایل‌ها را باز، ویرایش و ذخیره کنند، درست مانند یک درایو شبکه مشترک.

    1. پروتکل NFS) Network File System)

    NFS یک پروتکل ذخیره‌سازی سطح فایل است که توسط شرکت Sun Microsystems در سال ۱۹۸۴ توسعه یافت. NFS به صورت گسترده در محیط‌های مبتنی بر سیستم عامل یونیکس (Unix) و لینوکس (Linux) مورد استفاده قرار می‌گیرد و به کاربران اجازه می‌دهد به فایل‌ها و دایرکتوری‌های یک سرور از راه دور، درست مانند فایل‌های محلی خود، دسترسی داشته باشند.

    ویژگی‌ها و نحوه کار NFS

    پروتکل NFS بر پایه معماری Client-Server عمل می‌کند. سرور، فایل‌ها و دایرکتوری‌های خود را در اختیار کاربران قرار می‌دهد و کلاینت‌ها می‌توانند با استفاده از این پروتکل به آن‌ها دسترسی پیدا کنند.

    • اشتراک‌گذاری شفاف: NFS به کاربران امکان می‌دهد که بدون نیاز به آگاهی از محل فیزیکی فایل‌ها، به آن‌ها دسترسی داشته باشند.

    • استقلال از سیستم عامل: اگرچه NFS در ابتدا برای یونیکس طراحی شده بود، اما امروزه توسط تمامی سیستم عامل‌های اصلی از جمله ویندوز و macOS نیز پشتیبانی می‌شود.

    • استفاده از پروتکل TCP/IP: NFS از پروتکل‌های شبکه استاندارد مانند TCP و UDP برای انتقال داده‌ها استفاده می‌کند.

    • پشتیبانی از احراز هویت: نسخه‌های جدید NFS (مانند NFSv4)، امکانات پیشرفته‌ای برای احراز هویت و مجوزدهی فراهم کرده‌اند.

    مزایا و معایب NFS

    NFS یک پروتکل قدرتمند و انعطاف‌پذیر است، اما مانند هر فناوری دیگری، دارای نقاط قوت و ضعف خاص خود است.

    • مزایای NFS

      • انعطاف‌پذیری و پشتیبانی چندپلتفرمی: NFS در طیف وسیعی از سیستم عامل‌ها قابل استفاده است، که این امر آن را به یک انتخاب عالی برای محیط‌های ناهمگن (Heterogeneous) تبدیل می‌کند.

      • کارایی بالا در محیط‌های لینوکس: NFS به صورت بومی و بهینه برای محیط‌های لینوکس طراحی شده است و در این محیط‌ها عملکرد بسیار خوبی دارد.

      • سادگی در مدیریت: راه‌اندازی و مدیریت NFS نسبت به پروتکل‌های پیچیده‌تر، نسبتاً ساده است.

      • پشتیبانی از قفل‌گذاری فایل: NFS به صورت بومی از قفل‌گذاری فایل (File Locking) پشتیبانی می‌کند، که از تداخل در دسترسی همزمان چندین کاربر به یک فایل جلوگیری می‌کند.

    • معایب NFS

      • عملکرد وابسته به شبکه: عملکرد NFS به سرعت و پهنای باند شبکه بستگی دارد. در شبکه‌های پر ترافیک، تأخیر می‌تواند افزایش یابد.

      • محدودیت در مقیاس‌پذیری: NFS برای اشتراک‌گذاری فایل‌ها در یک شبکه محلی (LAN) مناسب است، اما برای محیط‌های بسیار بزرگ و داده‌های حجیم، مانند دیتاسنترها، ممکن است با چالش‌هایی روبرو شود.

      • پیچیدگی در احراز هویت قدیمی: در نسخه‌های قدیمی‌تر NFS (مانند NFSv3)، مدیریت مجوزها و احراز هویت می‌تواند پیچیده و دشوار باشد.

    1. پروتکل SMB) Server Message Block)

    SMB، که با نام CIFS (Common Internet File System) نیز شناخته می‌شود، یک پروتکل اشتراک‌گذاری فایل است که به صورت بومی در سیستم عامل‌های ویندوز استفاده می‌شود. SMB به کاربران امکان می‌دهد تا به فایل‌ها، چاپگرها و سایر منابع یک سرور از راه دور دسترسی داشته باشند.

    ویژگی‌ها و نحوه کار SMB

    SMB بر پایه مدل Client-Server عمل می‌کند. کلاینت‌ها (مانند کامپیوترهای کاربران) درخواست‌هایی را به سرور SMB (مانند یک سرور ویندوز) ارسال می‌کنند تا به فایل‌ها دسترسی پیدا کنند.

    • اشتراک‌گذاری منابع: SMB نه تنها برای اشتراک‌گذاری فایل‌ها، بلکه برای اشتراک‌گذاری چاپگرها و پورت‌های سریال نیز استفاده می‌شود.

    • پشتیبانی از نسخه‌بندی: SMB دارای نسخه‌های مختلفی است که از SMBv1 تا SMBv3 تکامل یافته‌اند. SMBv3 با ویژگی‌های امنیتی و عملکردی بهبود یافته، گزینه‌ای قدرتمند برای محیط‌های مدرن است.

    • همکاری با Active Directory: SMB به صورت عمیق با سرویس دایرکتوری مایکروسافت، Active Directory (AD)، یکپارچه شده است که مدیریت کاربران و مجوزها را بسیار ساده می‌کند.

    • امنیت و رمزنگاری: نسخه‌های جدید SMB، مانند SMBv3، از رمزنگاری سرتاسری (End-to-End Encryption) پشتیبانی می‌کنند که امنیت انتقال داده‌ها را به شدت افزایش می‌دهد.

    مزایا و معایب SMB

    SMB به دلیل یکپارچگی کامل با اکوسیستم ویندوز، یک انتخاب محبوب برای محیط‌های سازمانی است.

    • مزایای SMB

      • یکپارچگی با ویندوز: SMB به صورت بومی در ویندوز تعبیه شده است، بنابراین راه‌اندازی آن بسیار ساده بوده و نیاز به نصب نرم‌افزار اضافی ندارد.

      • امنیت بالا: با استفاده از نسخه‌های جدید SMB و ادغام با Active Directory، می‌توان به راحتی مجوزهای دسترسی را مدیریت کرد و از رمزنگاری قوی برای حفاظت از داده‌ها استفاده کرد.

      • پشتیبانی از ویژگی‌های پیشرفته: نسخه‌های جدید SMB از ویژگی‌هایی مانند SMB Multichannel (افزایش پهنای باند با استفاده از چندین کارت شبکه) و SMB Direct (استفاده از DMA برای کاهش بار CPU) پشتیبانی می‌کنند.

    • معایب SMB

      • عملکرد در شبکه‌های WAN: SMB به دلیل ماهیت پرحرف (Chatty) خود، در شبکه‌های با تأخیر بالا، مانند شبکه‌های WAN، ممکن است با افت عملکرد مواجه شود.

      • محدودیت‌های امنیتی در نسخه‌های قدیمی: نسخه‌های قدیمی SMB (به ویژه SMBv1) دارای آسیب‌پذیری‌های امنیتی شناخته‌شده‌ای بودند که منجر به حملاتی مانند WannaCry شد.

      • مصرف منابع: در برخی موارد، پروتکل SMB می‌تواند منابع CPU و حافظه را به مقدار زیادی مصرف کند.

    پروتکل‌های ذخیره‌سازی سطح بلوک (Block-Level)

    پروتکل‌های ذخیره‌سازی سطح بلوک، داده‌ها را به صورت بلوک‌های خام (Raw Blocks) به سرورها ارائه می‌دهند. در این حالت، سرور، فضای ذخیره‌سازی را به عنوان یک دیسک محلی می‌بیند و سیستم عامل آن، وظیفه مدیریت فایل‌ها و دایرکتوری‌ها را بر عهده دارد. این پروتکل‌ها برای برنامه‌هایی که نیاز به عملکرد بالا و دسترسی مستقیم به داده‌ها دارند، مانند پایگاه‌های داده و محیط‌های مجازی‌سازی، ایده‌آل هستند.

    1. پروتکل iSCSI) Internet Small Computer System Interface)

    iSCSI یک پروتکل سطح بلوک است که از زیرساخت‌های شبکه استاندارد TCP/IP برای انتقال داده‌ها استفاده می‌کند. این پروتکل به سرورها امکان می‌دهد تا به منابع ذخیره‌سازی از راه دور، مانند آرایه‌های دیسک (Disk Arrays)، درست مانند یک هارد دیسک محلی دسترسی داشته باشند. iSCSI به عنوان یک جایگزین ارزان‌قیمت و انعطاف‌پذیر برای Fibre Channel شناخته می‌شود.

    ویژگی‌ها و نحوه کار iSCSI

    iSCSI از معماری Initiator-Target استفاده می‌کند. Initiator (کلاینت) که بر روی سرور نصب می‌شود، درخواست‌های I/O را به Target (آرایه ذخیره‌سازی) که یک دیسک مجازی را ارائه می‌دهد، ارسال می‌کند.

    • استفاده از زیرساخت شبکه موجود: iSCSI از سوییچ‌ها، روترها و کابل‌های اترنت استاندارد استفاده می‌کند، که هزینه‌ها را به شدت کاهش می‌دهد.

    • تغییر بسته (Packetization): iSCSI داده‌های سطح بلوک را به بسته‌های TCP/IP تبدیل کرده و از طریق شبکه منتقل می‌کند.

    • نیاز به NIC اختصاصی (اختیاری): برای افزایش عملکرد، می‌توان از کارت‌های شبکه مخصوص iSCSI (به نام HBA یا Host Bus Adapter) استفاده کرد که بار پردازشی را از روی CPU سرور برمی‌دارند.

    مزایا و معایب iSCSI

    iSCSI به دلیل استفاده از زیرساخت‌های موجود، یک انتخاب جذاب برای سازمان‌هایی است که به دنبال یک راهکار ذخیره‌سازی سطح بلوک با هزینه کم هستند.

    • مزایای iSCSI

      • هزینه پایین: iSCSI از زیرساخت‌های شبکه موجود (مانند اترنت) استفاده می‌کند و نیاز به سرمایه‌گذاری در تجهیزات گران‌قیمت Fibre Channel را از بین می‌برد.

      • مقیاس‌پذیری آسان: با استفاده از سوییچ‌ها و کابل‌های اترنت، مقیاس‌پذیری iSCSI بسیار ساده و ارزان‌تر از Fibre Channel است.

      • مدیریت ساده: iSCSI برای مدیران شبکه‌ای که با پروتکل‌های TCP/IP آشنا هستند، بسیار ساده‌تر است.

      • عملکرد مناسب: با استفاده از تجهیزات مناسب (مانند سوییچ‌های گیگابیت یا ۱۰ گیگابیت اترنت) و HBA، iSCSI می‌تواند عملکرد بسیار خوبی را ارائه دهد که برای بسیاری از کاربردها کافی است.

    • معایب iSCSI

      • عملکرد وابسته به ترافیک شبکه: iSCSI از همان زیرساخت شبکه محلی (LAN) استفاده می‌کند، بنابراین عملکرد آن می‌تواند تحت تأثیر ترافیک LAN قرار گیرد. برای عملکرد بهینه، بهتر است یک شبکه اختصاصی برای iSCSI در نظر گرفته شود.

      • تأخیر بالاتر: iSCSI به دلیل استفاده از TCP/IP، تأخیر بالاتری نسبت به Fibre Channel دارد، زیرا بسته‌ها باید پردازش و به بلوک‌های داده تبدیل شوند.

      • امنیت: اگرچه iSCSI از مکانیزم‌های امنیتی مانند احراز هویت CHAP استفاده می‌کند، اما به طور کلی به اندازه Fibre Channel که از یک شبکه فیزیکی جداگانه استفاده می‌کند، امن نیست.

    1. پروتکل FC) Fibre Channel)

    Fibre Channel یک پروتکل اختصاصی و پرسرعت برای شبکه‌های ذخیره‌سازی (SAN) است. این پروتکل از یک شبکه فیزیکی جداگانه و اختصاصی برای انتقال داده‌های سطح بلوک استفاده می‌کند، که عملکرد بسیار بالا و تأخیر بسیار پایینی را فراهم می‌کند. FC به عنوان استاندارد صنعتی برای شبکه‌های SAN شناخته می‌شود.

    ویژگی‌ها و نحوه کار Fibre Channel

    Fibre Channel از یک معماری پیچیده و اختصاصی برای اتصال سرورها به دستگاه‌های ذخیره‌سازی استفاده می‌کند.

    • شبکه اختصاصی: Fibre Channel از کابل‌های فیبر نوری و سوییچ‌های مخصوص برای ایجاد یک شبکه جداگانه از LAN استفاده می‌کند.

    • انتقال داده‌ها بدون تأخیر: FC برای انتقال داده‌ها با سرعت بسیار بالا و با تأخیر نزدیک به صفر طراحی شده است، که آن را برای برنامه‌های حیاتی (Mission-Critical Applications) ایده‌آل می‌کند.

    • توپولوژی‌های مختلف: FC از توپولوژی‌های مختلفی مانند Point-to-Point، Arbitrated Loop و Switched Fabric پشتیبانی می‌کند.

    • قابلیت اطمینان و در دسترس بودن بالا: شبکه FC به دلیل ماهیت اختصاصی و افزونه (Redundant) خود، بالاترین سطح قابلیت اطمینان را ارائه می‌دهد.

    مزایا و معایب Fibre Channel

    Fibre Channel به عنوان قدرتمندترین پروتکل برای SAN شناخته می‌شود، اما هزینه و پیچیدگی آن نیز بالاست.

    • مزایای Fibre Channel

      • عملکرد فوق‌العاده: FC بهترین عملکرد ممکن را در مقایسه با سایر پروتکل‌ها ارائه می‌دهد. این ویژگی آن را برای محیط‌های با حجم بالای I/O مانند پایگاه‌های داده و مجازی‌سازی ایده‌آل می‌کند.

      • تأخیر بسیار پایین: تأخیر در FC در حد میکروبایت است، که برای برنامه‌هایی که به عملکرد لحظه‌ای نیاز دارند، حیاتی است.

      • امنیت بالا: از آنجایی که FC یک شبکه کاملاً جداگانه از LAN است، خطر دسترسی غیرمجاز از طریق شبکه عمومی به شدت کاهش می‌یابد.

      • قابلیت اطمینان و در دسترس بودن: طراحی افزونگی در Fibre Channel، تضمین می‌کند که داده‌ها همیشه در دسترس هستند.

    • معایب Fibre Channel

      • هزینه بسیار بالا: راه‌اندازی یک شبکه FC SAN به دلیل نیاز به سوییچ‌ها، کارت‌های HBA و کابل‌های فیبر نوری گران‌قیمت، بسیار پرهزینه است.

      • پیچیدگی بالا: طراحی، نصب و مدیریت یک شبکه FC نیاز به دانش و تخصص زیادی دارد و معمولاً توسط متخصصان این حوزه انجام می‌شود.

      • عدم سازگاری: FC یک پروتکل اختصاصی است و با زیرساخت‌های شبکه استاندارد اترنت سازگار نیست.

    مقایسه جامع پروتکل‌ها

    در این بخش، پروتکل‌های مختلف را بر اساس معیارهای کلیدی با هم مقایسه می‌کنیم تا تصمیم‌گیری برای شما ساده‌تر شود.

    مقایسه بر اساس سطح دسترسی و کاربرد

    • NFS و SMB: این پروتکل‌ها برای دسترسی سطح فایل طراحی شده‌اند. از آن‌ها برای به اشتراک‌گذاری فایل‌ها، پوشه‌ها و چاپگرها در یک شبکه محلی (LAN) استفاده می‌شود. کاربرد اصلی آن‌ها در محیط‌های اداری و کسب‌وکارهای کوچک و متوسط است.

    • iSCSI و Fibre Channel: این پروتکل‌ها برای دسترسی سطح بلوک طراحی شده‌اند. از آن‌ها برای ارائه فضای ذخیره‌سازی به سرورها در یک شبکه SAN استفاده می‌شود و برای برنامه‌های حیاتی مانند پایگاه‌های داده، مجازی‌سازی و پردازش‌های سنگین داده ایده‌آل هستند.

    مقایسه بر اساس عملکرد و تأخیر

    پروتکل

    عملکرد

    تأخیر

    NFS

    متوسط (وابسته به شبکه)

    متوسط

    SMB

    متوسط (وابسته به شبکه)

    متوسط

    iSCSI

    بالا (نیاز به شبکه اختصاصی)

    متوسط به پایین

    Fibre Channel

    فوق‌العاده

    بسیار پایین


    مقایسه بر اساس هزینه و پیچیدگی

    پروتکل

    هزینه

    پیچیدگی

    NFS

    پایین

    پایین

    SMB

    پایین

    پایین

    iSCSI

    متوسط

    متوسط

    Fibre Channel

    بسیار بالا

    بسیار بالا


    مقایسه بر اساس زیرساخت مورد نیاز

    • NFS و SMB: از زیرساخت‌های شبکه اترنت استاندارد (LAN) استفاده می‌کنند و به تجهیزات گران‌قیمت و اختصاصی نیاز ندارند.

    • iSCSI: از زیرساخت‌های شبکه اترنت استاندارد استفاده می‌کند، اما برای عملکرد بهینه، توصیه می‌شود یک شبکه اختصاصی برای آن در نظر گرفته شود.

    • Fibre Channel: به یک زیرساخت کاملاً مجزا و اختصاصی شامل سوییچ‌های Fibre Channel، کابل‌های فیبر نوری و HBA نیاز دارد.

    انتخاب پروتکل مناسب برای سازمان شما

    انتخاب پروتکل ذخیره‌سازی به نیازهای عملکردی، بودجه و زیرساخت فعلی سازمان شما بستگی دارد. در ادامه، راهنمایی برای انتخاب بهترین پروتکل ارائه می‌شود.

    چه زمانی از پروتکل‌های سطح فایل (NFS و SMB) استفاده کنیم؟

    • اگر نیاز به اشتراک‌گذاری فایل و چاپگر در یک شبکه محلی (LAN) دارید.

    • اگر بودجه محدودی دارید و به دنبال یک راهکار ساده و ارزان‌قیمت هستید.

    • اگر سازمان شما عمدتاً از سیستم عامل‌های ویندوز (استفاده از SMB) یا لینوکس (استفاده از NFS) استفاده می‌کند.

    • اگر نیازهای شما برای پشتیبان‌گیری و آرشیو داده‌ها در سطح فایل است.

    چه زمانی از پروتکل‌های سطح بلوک (iSCSI و Fibre Channel) استفاده کنیم؟

    • اگر به عملکرد بالا و تأخیر پایین برای برنامه‌هایی مانند پایگاه‌های داده، ویرایش ویدیو و دیتاسنترها نیاز دارید.

    • اگر قصد مجازی‌سازی سرورها را دارید و نیاز به یک فضای ذخیره‌سازی مشترک با عملکرد بالا برای ماشین‌های مجازی دارید.

    • اگر قابلیت اطمینان و در دسترس بودن داده‌ها برای کسب‌وکار شما حیاتی است.

    نکته مهم: انتخاب بین iSCSI و Fibre Channel نیز به بودجه و نیازهای عملکردی شما بستگی دارد. اگر به دنبال یک راهکار مقرون به صرفه با عملکرد مناسب هستید، iSCSI یک گزینه عالی است. اما اگر بالاترین عملکرد و قابلیت اطمینان برای شما در اولویت است و بودجه محدودی ندارید، Fibre Channel بهترین انتخاب خواهد بود.

    نتیجه‌گیری

    پروتکل‌های ذخیره‌سازی، ستون فقرات هر زیرساخت داده‌ای هستند. NFS و SMB با سادگی و کارایی خود، برای نیازهای عمومی اشتراک‌گذاری فایل در شبکه‌های محلی ایده‌آل هستند. در مقابل، iSCSI و Fibre Channel برای محیط‌های بزرگ و پیچیده‌ای طراحی شده‌اند که به بالاترین سطح عملکرد، مقیاس‌پذیری و قابلیت اطمینان نیاز دارند. با درک دقیق تفاوت‌های این پروتکل‌ها، می‌توانید یک تصمیم استراتژیک بگیرید که به رشد و موفقیت سازمان شما کمک کند. با توجه به روند رشد سریع داده‌ها، سرمایه‌گذاری در فناوری مناسب امروز، آینده‌ی کسب‌وکار شما را تضمین خواهد کرد.

    سوالات متداول

    1. پروتکل‌های سطح فایل و سطح بلوک چه تفاوتی با هم دارند؟ 

    پروتکل‌های سطح فایل (مانند NFS و SMB) به شما امکان دسترسی به داده‌ها را به صورت فایل و پوشه می‌دهند، درست مانند یک درایو شبکه مشترک. پروتکل‌های سطح بلوک (مانند iSCSI و Fibre Channel) فضای ذخیره‌سازی را به عنوان یک دیسک خام به سرور ارائه می‌دهند، و سرور مسئول مدیریت فایل سیستم است. پروتکل‌های سطح بلوک برای عملکرد بالا و برنامه‌های حیاتی مناسب‌تر هستند.

    1. چه زمانی باید از iSCSI به جای Fibre Channel استفاده کنم؟ 

    از iSCSI در مواقعی استفاده کنید که به عملکرد بالا نیاز دارید اما بودجه کافی برای راه‌اندازی یک شبکه Fibre Channel گران‌قیمت را ندارید. iSCSI از زیرساخت‌های شبکه اترنت موجود استفاده می‌کند و به همین دلیل مقرون‌به‌صرفه‌تر و ساده‌تر است. اما اگر بالاترین عملکرد و کمترین تأخیر برای شما حیاتی است، Fibre Channel گزینه بهتری است.

    1. آیا SMB فقط برای ویندوز است؟ 

    درست است که SMB به صورت بومی در سیستم عامل‌های ویندوز استفاده می‌شود، اما نرم‌افزارهای مختلفی وجود دارند که امکان استفاده از آن را در سیستم عامل‌های دیگر مانند لینوکس و macOS نیز فراهم می‌کنند. در مقابل، NFS به صورت بومی برای محیط‌های یونیکس و لینوکس طراحی شده، اما در ویندوز نیز قابل استفاده است.

    1. برای مجازی‌سازی، کدام پروتکل بهتر است؟ 

    برای محیط‌های مجازی‌سازی، پروتکل‌های سطح بلوک مانند iSCSI و Fibre Channel به دلیل عملکرد بالا و پشتیبانی از دسترسی مشترک به منابع ذخیره‌سازی، بهترین گزینه هستند. این پروتکل‌ها به ماشین‌های مجازی اجازه می‌دهند که به فضای ذخیره‌سازی مشترک با سرعت بالا دسترسی داشته باشند و از ویژگی‌هایی مانند vMotion پشتیبانی می‌کنند.


  • معماری دیتاسنتر و نقش حیاتی ذخیره‌سازها در آن

    معماری دیتاسنتر و نقش حیاتی ذخیره‌سازها در آن

    دیتاسنتر یا مرکز داده، قلب تپنده هر سازمان مدرن است. این مجموعه پیچیده از سرورها، شبکه‌ها و سیستم‌های ذخیره‌سازی، وظیفه نگهداری، پردازش و انتقال داده‌ها را بر عهده دارد. در دنیای امروز که داده‌ها با سرعتی بی‌سابقه در حال رشد هستند، معماری دیتاسنتر از یک چیدمان ساده به یک ساختار پیچیده، لایه‌ای و استراتژیک تکامل یافته است. در این میان، سیستم‌های ذخیره‌سازی داده نقش حیاتی و بی‌بدیلی ایفا می‌کنند، به طوری که عملکرد کلی دیتاسنتر، مستقیماً به کارایی، قابلیت اطمینان و مقیاس‌پذیری آن‌ها وابسته است.

    این محتوای جامع، به شما کمک می‌کند تا با اجزای اصلی معماری دیتاسنتر آشنا شوید و به صورت عمیق، نقش و اهمیت انواع مختلف ذخیره‌سازها را در این معماری درک کنید.

    معماری دیتاسنتر چیست؟ از مدل‌های سنتی تا نوین

    معماری دیتاسنتر به ساختار فیزیکی و منطقی آن اشاره دارد که شامل نحوه چیدمان و ارتباط بین سرورها، تجهیزات شبکه و سیستم‌های ذخیره‌سازی است. یک طراحی مناسب، تضمین می‌کند که داده‌ها به صورت کارآمد، امن و با کمترین تأخیر در دسترس باشند.

    مدل سنتی: معماری سه لایه

    برای سال‌ها، دیتاسنترها بر اساس یک مدل سلسله‌مراتبی و سه لایه طراحی می‌شدند. این مدل به دلیل سادگی و قابلیت مدیریت در مقیاس‌های کوچک و متوسط، بسیار محبوب بود.

    1. لایه هسته (Core Layer):
      این لایه، بالاترین سطح سلسله‌مراتب است و وظیفه اصلی آن، برقراری ارتباط پرسرعت با خارج از دیتاسنتر و همچنین هدایت ترافیک بین لایه‌های مختلف است. تجهیزات این لایه، مانند روترهای پرسرعت و سوییچ‌های هسته (Core Switches)، باید از بالاترین عملکرد، قابلیت اطمینان و افزونگی (Redundancy) برخوردار باشند. هرگونه خرابی در این لایه می‌تواند منجر به قطعی کامل دیتاسنتر شود.
    2. لایه توزیع (Distribution Layer):
      این لایه، ارتباط حیاتی بین لایه هسته و لایه دسترسی را فراهم می‌کند. وظایف اصلی آن شامل کنترل دسترسی (Access Control Lists)، مسیریابی (Routing) و تفکیک ترافیک شبکه (VLAN Aggregation) است. سوییچ‌های لایه توزیع، ترافیک را از لایه دسترسی جمع‌آوری کرده و آن را به مقصد نهایی هدایت می‌کنند. این لایه، گلوگاه اصلی در مدل سه لایه محسوب می‌شود.
    3. لایه دسترسی (Access Layer):
      این لایه، پایین‌ترین سطح معماری است و نقطه اتصال سرورها و تجهیزات جانبی به شبکه را فراهم می‌کند. سوییچ‌های این لایه، پورت‌های فیزیکی را برای اتصال سرورها و سیستم‌های ذخیره‌سازی ارائه می‌دهند. در این لایه، ترافیک داخلی بین سرورها و ذخیره‌سازها (East-West Traffic) و ترافیک ورودی/خروجی به خارج از دیتاسنتر (North-South Traffic) ایجاد می‌شود.

    مدل مدرن: معماری Spine-Leaf

    با افزایش روزافزون ترافیک داخلی در دیتاسنترها، به ویژه با ظهور مجازی‌سازی و رایانش ابری، معماری سه لایه به دلیل ایجاد گلوگاه‌های عملکردی در لایه توزیع، دیگر کارآمد نبود. معماری مدرن Spine-Leaf که بر پایه شبکه‌های Clos بنا شده است، جایگزین این مدل سنتی شد.

    • سوئیچ‌های Spine (ستون فقرات): این سوییچ‌ها، هسته اصلی شبکه را تشکیل می‌دهند و به تمامی سوییچ‌های Leaf متصل هستند. وظیفه آن‌ها، هدایت ترافیک با سرعت بسیار بالا بین سوییچ‌های Leaf است.
    • سوئیچ‌های Leaf (برگ): این سوییچ‌ها، سرورها و دستگاه‌های ذخیره‌سازی را به شبکه متصل می‌کنند و به هر سوییچ Spine متصل هستند.

    این معماری، هر سرور را تنها با دو “جهش” (Hop) از هر سرور دیگر قرار می‌دهد و به این ترتیب، تأخیر (Latency) را به حداقل می‌رساند و کارایی را به شدت افزایش می‌دهد. معماری Spine-Leaf به دلیل سادگی در مقیاس‌پذیری افقی (Horizontal Scaling)، برای دیتاسنترهای بزرگ و مدرن ایده‌آل است.

    ذخیره‌سازها: ستون فقرات داده در دیتاسنتر

    در هر معماری دیتاسنتر، سیستم‌های ذخیره‌سازی نقش حیاتی را ایفا می‌کنند. آن‌ها نه تنها فضای نگهداری داده‌ها را فراهم می‌کنند، بلکه دسترسی، امنیت و در دسترس بودن داده‌ها را نیز تضمین می‌کنند. انواع مختلفی از سیستم‌های ذخیره‌سازی در دیتاسنترها استفاده می‌شود که هر کدام کاربرد و مزایای خاص خود را دارند.

    1. ذخیره‌سازی متصل به شبکه (NAS) در دیتاسنتر

    Network-Attached Storage) NAS)، یک دستگاه اختصاصی است که به صورت مستقیم به شبکه LAN دیتاسنتر متصل می‌شود. NAS برای مدیریت داده‌های غیرساخت‌یافته (Unstructured Data) مانند فایل‌ها، اسناد، تصاویر و فایل‌های چندرسانه‌ای ایده‌آل است.

    نقش و جایگاه NAS در معماری دیتاسنتر

    در یک دیتاسنتر مدرن، NAS وظایف کلیدی زیر را بر عهده دارد:

    • به اشتراک‌گذاری متمرکز فایل‌ها: NAS به عنوان یک سرور فایل متمرکز عمل می‌کند که به چندین سرور و کاربر امکان دسترسی به داده‌ها را می‌دهد. این امر برای محیط‌های توسعه نرم‌افزار، آرشیو داده‌ها و اشتراک‌گذاری اسناد در داخل سازمان بسیار کارآمد است.
    • پشتیبان‌گیری و بازیابی از فاجعه: بسیاری از سیستم‌های NAS دارای قابلیت‌های داخلی برای پشتیبان‌گیری خودکار، گرفتن Snapshot و همگام‌سازی داده‌ها با مکان‌های دیگر هستند که حفاظت از داده‌ها را افزایش می‌دهد.
    • ذخیره‌سازی آرشیو و داده‌های سرد: به دلیل هزینه کمتر و مدیریت ساده، NAS یک گزینه عالی برای آرشیو کردن داده‌هایی است که به صورت مکرر مورد استفاده قرار نمی‌گیرند. این داده‌ها می‌توانند شامل فایل‌های پشتیبان قدیمی یا اسناد قانونی باشند.
    • کاهش بار سرورها: با خارج کردن وظیفه ارائه فایل از سرورهای اصلی، NAS به سرورها اجازه می‌دهد تا منابع خود را به برنامه‌های اصلی اختصاص دهند و عملکرد کلی را بهبود بخشند.

    چالش‌های استفاده از NAS در دیتاسنتر

    • عملکرد محدود: عملکرد NAS به پهنای باند شبکه LAN وابسته است و برای برنامه‌هایی که نیاز به حجم بالای I/O دارند، مانند پایگاه‌های داده، مناسب نیست.
    • پیچیدگی در مقیاس‌های بزرگ: در یک دیتاسنتر بسیار بزرگ، مدیریت چندین دستگاه NAS می‌تواند پیچیده و دشوار شود و ممکن است نیاز به راهکارهای پیشرفته‌تری داشته باشد.

    2. شبکه ذخیره‌سازی (SAN) در دیتاسنتر

    Storage Area Network) SAN)، یک شبکه اختصاصی و پرسرعت است که سرورها را به منابع ذخیره‌سازی سطح بلوک متصل می‌کند. SAN برای مدیریت داده‌های ساخت‌یافته (Structured Data) که نیاز به عملکرد بالا دارند، مانند پایگاه‌های داده و محیط‌های مجازی‌سازی، ایده‌آل است.

    نقش و جایگاه SAN در معماری دیتاسنتر

    SAN به عنوان ستون فقرات ذخیره‌سازی برای برنامه‌های حیاتی در دیتاسنتر عمل می‌کند.

    • پشتیبانی از محیط‌های مجازی‌سازی: SAN بهترین راهکار برای زیرساخت‌های مجازی‌سازی است. تمامی ماشین‌های مجازی می‌توانند به صورت همزمان به یک فضای ذخیره‌سازی مشترک با عملکرد بالا دسترسی داشته باشند، که این امر انتقال زنده (Live Migration) و مدیریت منابع را ساده می‌کند.
    • پشتیبانی از پایگاه‌های داده حیاتی: برنامه‌هایی مانند Oracle Database یا Microsoft SQL Server که به حجم زیادی از ورودی/خروجی (I/O) نیاز دارند، در SAN بهترین عملکرد را دارند. دسترسی سطح بلوک و تأخیر پایین، عملکرد این پایگاه‌های داده را به شدت افزایش می‌دهد.
    • کاهش تأخیر (Latency): SAN با استفاده از پروتکل‌های پرسرعت مانند Fibre Channel، تأخیر را به حداقل می‌رساند که برای برنامه‌های حساس به زمان مانند پردازش تراکنش‌های آنلاین (OLTP) بسیار حیاتی است.
    • مقیاس‌پذیری و در دسترس بودن: SAN ها طراحی شده‌اند تا با رشد سازمان، ظرفیت خود را افزایش دهند و با مکانیزم‌های افزونگی (Redundancy)، در دسترس بودن داده‌ها را در بالاترین سطح تضمین کنند.

    معماری ذخیره‌سازی ترکیبی: هم‌زیستی NAS و SAN

    در یک دیتاسنتر مدرن و کارآمد، به ندرت تنها از یک نوع سیستم ذخیره‌سازی استفاده می‌شود. یک رویکرد رایج، استفاده از ترکیب NAS و SAN به صورت همزمان است. این رویکرد به سازمان اجازه می‌دهد تا از مزایای هر دو سیستم برای پاسخگویی به نیازهای مختلف خود بهره ببرد.

    مزایای معماری ترکیبی

    • بهینه‌سازی عملکرد و هزینه: از SAN برای داده‌های حیاتی و با عملکرد بالا و از NAS برای داده‌های غیرحساس و آرشیوی استفاده می‌شود. این امر بهینه‌سازی هزینه‌ها را به همراه دارد، زیرا سازمان مجبور به خرید تجهیزات گران‌قیمت SAN برای تمامی نیازهای خود نیست.
    • افزایش انعطاف‌پذیری: این معماری به مدیران IT اجازه می‌دهد تا منابع ذخیره‌سازی را بر اساس نیاز هر برنامه، به صورت سطح فایل یا سطح بلوک، ارائه دهند.
    • مدیریت متمرکز: با استفاده از یک پلتفرم مدیریت واحد، می‌توان هر دو سیستم NAS و SAN را به صورت متمرکز مدیریت کرد.

    ذخیره‌سازی در معماری‌های نوین دیتاسنتر

    با ظهور فناوری‌های نوظهور مانند رایانش ابری و هوش مصنوعی، معماری دیتاسنتر و سیستم‌های ذخیره‌سازی نیز در حال تحول هستند. دو مفهوم کلیدی در این زمینه، ذخیره‌سازی تعریف‌شده با نرم‌افزار (Software-Defined Storage) و ذخیره‌سازی شیءمحور (Object Storage) هستند.

    1. ذخیره‌سازی تعریف‌شده با نرم‌افزار (SDS)

    SDS یک رویکرد نوین است که در آن، مدیریت و کنترل ذخیره‌سازی از سخت‌افزار جدا می‌شود و به یک لایه نرم‌افزاری منتقل می‌گردد. این کار، انعطاف‌پذیری و کارایی سیستم‌های ذخیره‌سازی را به شدت افزایش می‌دهد.

    نقش SDS در معماری دیتاسنتر

    • استقلال از سخت‌افزار: SDS به سازمان‌ها اجازه می‌دهد از سخت‌افزارهای استاندارد و ارزان‌قیمت (Commodity Hardware) استفاده کنند، که هزینه را کاهش می‌دهد و از وابستگی به یک فروشنده خاص جلوگیری می‌کند.
    • مدیریت متمرکز و خودکار: تمامی منابع ذخیره‌سازی، از SAN گرفته تا NAS و حتی DAS، می‌توانند به صورت متمرکز از طریق یک کنسول نرم‌افزاری مدیریت شوند. این امر فرآیندهای مدیریتی را ساده و خودکار می‌کند.
    • مقیاس‌پذیری آسان: با اضافه کردن سرورهای استاندارد جدید، می‌توان ظرفیت و عملکرد را به راحتی افزایش داد.

    2. ذخیره‌سازی شیءمحور (Object Storage)

    Object Storage یک روش ذخیره‌سازی داده‌های غیرساخت‌یافته است که داده‌ها را به صورت “شیء” (Object) ذخیره می‌کند. هر شیء دارای یک شناسه منحصر به فرد، خود داده‌ها و متادیتای توصیفی است.

    نقش Object Storage در معماری دیتاسنتر

    • ذخیره‌سازی داده‌های بزرگ (Big Data): Object Storage برای ذخیره حجم عظیمی از داده‌های غیرساخت‌یافته مانند فایل‌های ویدیویی، تصاویر و داده‌های اینترنت اشیاء (IoT) بسیار مناسب است.
    • مقیاس‌پذیری نامحدود: این روش به صورت افقی (Horizontally) مقیاس‌پذیر است و می‌تواند به راحتی به پتابایت و اگزابایت داده برسد.
    • پشتیبان‌گیری و آرشیو ابری: Object Storage به دلیل هزینه پایین و مقیاس‌پذیری بالا، برای پشتیبان‌گیری و آرشیو داده‌ها در محیط‌های ابری استفاده می‌شود.

    معیارهای انتخاب یک راه‌حل ذخیره‌سازی در دیتاسنتر

    انتخاب راه‌حل ذخیره‌سازی مناسب برای یک دیتاسنتر، نیازمند در نظر گرفتن معیارهای کلیدی است. یک تصمیم درست می‌تواند عملکرد را بهبود بخشد، در حالی که یک انتخاب نادرست می‌تواند منجر به هزینه‌های بالا و مشکلات عملکردی شود.

    1. عملکرد (Performance)

    عملکرد، مهم‌ترین معیار برای برنامه‌های حیاتی است.

    • تأخیر (Latency): مدت زمان لازم برای یک سیستم برای پاسخ به درخواست. هر چه تأخیر کمتر باشد، عملکرد بهتر است.
    • توان عملیاتی (Throughput): حجم داده‌ای که در یک بازه زمانی مشخص قابل انتقال است.
    • عملیات ورودی/خروجی در ثانیه (IOPS): تعداد عملیات ورودی و خروجی که یک سیستم ذخیره‌سازی در هر ثانیه می‌تواند انجام دهد.

    2. مقیاس‌پذیری (Scalability)

    توانایی سیستم برای رشد و افزایش ظرفیت و عملکرد با افزایش نیازهای سازمان.

    • مقیاس‌پذیری عمودی (Vertical Scaling): اضافه کردن منابع بیشتر به یک سیستم موجود (مانند اضافه کردن دیسک‌های بیشتر به یک دستگاه NAS).
    • مقیاس‌پذیری افقی (Horizontal Scaling): اضافه کردن دستگاه‌های جدید به سیستم (مانند اضافه کردن سوییچ‌ها و آرایه‌های ذخیره‌سازی به یک SAN).

    3. قابلیت اطمینان و در دسترس بودن (Reliability and Availability)

    توانایی سیستم برای کار کردن به صورت مداوم و بدون خطا.

    • افزونگی (Redundancy): وجود قطعات جایگزین برای جلوگیری از خرابی سیستم در صورت از کار افتادن یک قطعه.
    • پشتیبان‌گیری (Backup): داشتن یک سیستم منظم برای کپی کردن داده‌ها به یک مکان امن.
    • بازیابی از فاجعه (Disaster Recovery): توانایی سیستم برای بازیابی داده‌ها و عملکرد در صورت وقوع یک فاجعه بزرگ.

    نتیجه‌گیری

    معماری دیتاسنتر، ستون فقرات هر کسب‌وکار مبتنی بر فناوری است و سیستم‌های ذخیره‌سازی، قلب این معماری هستند. انتخاب صحیح بین NAS و SAN و همچنین استفاده از رویکردهای نوین مانند SDS و Object Storage، تأثیر مستقیمی بر عملکرد، مقیاس‌پذیری و امنیت داده‌ها دارد.

    • DAS: برای نیازهای اختصاصی یک سرور مناسب است.
    • NAS: بهترین راهکار برای اشتراک‌گذاری فایل‌ها و پشتیبان‌گیری در مقیاس کوچک و متوسط است.
    • SAN: برای برنامه‌های حیاتی، پایگاه‌های داده و محیط‌های مجازی‌سازی در مقیاس بزرگ ضروری است.

    در نهایت، یک دیتاسنتر کارآمد، دیتاسنتری است که از یک معماری ذخیره‌سازی انعطاف‌پذیر و ترکیبی استفاده می‌کند تا بتواند به نیازهای متنوع و در حال رشد سازمان پاسخ دهد. با سرمایه‌گذاری در زیرساخت ذخیره‌سازی مناسب، آینده‌ی کسب‌وکار خود را تضمین کنید.

    سوالات متداول 

    1. معماری Spine-Leaf چه مزیت اصلی نسبت به معماری سنتی سه لایه دارد؟
      مزیت اصلی معماری Spine-Leaf در کاهش چشمگیر تأخیر (Latency) و افزایش مقیاس‌پذیری است. در این معماری، ترافیک بین سرورها (East-West Traffic) تنها با دو “جهش” به مقصد می‌رسد، در حالی که در معماری سه لایه، ترافیک باید از لایه‌های مختلف عبور کند. این امر باعث می‌شود که معماری Spine-Leaf برای محیط‌های مدرن با ترافیک داخلی زیاد، مانند مجازی‌سازی و رایانش ابری، بسیار کارآمدتر باشد.
    2. آیا می‌توان از NAS برای ذخیره پایگاه‌های داده استفاده کرد؟
      به صورت فنی، امکان ذخیره پایگاه داده روی NAS وجود دارد، اما به هیچ عنوان توصیه نمی‌شود. دلیل اصلی آن، دسترسی سطح فایل (File-level) در NAS است. پایگاه‌های داده برای عملکرد بهینه، به دسترسی سطح بلوک (Block-level) و تأخیر بسیار پایین نیاز دارند که توسط SAN فراهم می‌شود. استفاده از NAS برای پایگاه‌های داده می‌تواند منجر به افت شدید عملکرد و مشکلات ثبات شود.
    3. ذخیره‌سازی تعریف‌شده با نرم‌افزار (SDS) چه کمکی به معماری دیتاسنتر می‌کند؟
      SDS به دیتاسنترها امکان می‌دهد که انعطاف‌پذیری و مقیاس‌پذیری بیشتری داشته باشند. با جدا کردن مدیریت ذخیره‌سازی از سخت‌افزار، سازمان‌ها می‌توانند از سخت‌افزارهای استاندارد و ارزان‌تر استفاده کنند. همچنین، SDS مدیریت تمامی منابع ذخیره‌سازی (از جمله SAN و NAS) را از یک کنسول واحد امکان‌پذیر می‌سازد و فرآیندهای مدیریتی را خودکار می‌کند.
    4. کدام سیستم ذخیره‌سازی برای یک سازمان کوچک مناسب است؟ NAS یا SAN؟
      برای یک سازمان کوچک، معمولاً NAS بهترین انتخاب است. SAN به دلیل هزینه بالا و پیچیدگی زیاد، برای سازمان‌های بزرگ و محیط‌های بسیار حیاتی طراحی شده است. NAS یک راهکار مقرون‌به‌صرفه و ساده برای مدیریت است که به خوبی نیازهای عمومی یک سازمان کوچک، مانند اشتراک‌گذاری فایل و پشتیبان‌گیری، را برطرف می‌کند.


  • RAID Controller چیست و چه نقشی در عملکرد ذخیره‌سازی دارد؟

    RAID Controller چیست و چه نقشی در عملکرد ذخیره‌سازی دارد؟

    در دنیای امروز، داده‌ها به عنوان ارزشمندترین دارایی سازمان‌ها شناخته می‌شوند. با رشد فزاینده حجم داده‌ها و نیاز روزافزون به دسترسی سریع و مطمئن به آن‌ها، سیستم‌های ذخیره‌سازی داده به یکی از حیاتی‌ترین اجزای زیرساخت فناوری اطلاعات تبدیل شده‌اند. در قلب بسیاری از این سیستم‌ها، مفهومی به نام RAID و قطعه‌ای به نام RAID Controller قرار دارد. اگر به دنبال بهینه‌سازی عملکرد، افزایش ظرفیت و تضمین امنیت داده‌ها در سرورها یا سیستم‌های ذخیره‌سازی خود هستید، درک عمیق این فناوری‌ها ضروری است.

    این محتوای جامع، به شما کمک می‌کند تا به صورت کامل با نقش RAID Controller، انواع آن، سطوح مختلف RAID و تأثیر این فناوری بر عملکرد و پایداری سیستم‌های ذخیره‌سازی آشنا شوید.

    مفهوم RAID و نقش کلیدی کنترلر در آن

    RAID (Redundant Array of Independent Disks) یک فناوری ذخیره‌سازی داده است که چندین هارد دیسک یا SSD را در یک واحد منطقی ترکیب می‌کند. هدف اصلی RAID، بهبود عملکرد، افزایش قابلیت اطمینان (Reliability) و در دسترس بودن (Availability) داده‌ها است. RAID Controller یک سخت‌افزار یا نرم‌افزار است که وظیفه مدیریت آرایه‌ای از دیسک‌ها را بر عهده دارد و آن‌ها را به صورت یک واحد منطقی به سیستم عامل نمایش می‌دهد. به عبارت ساده، RAID Controller مغز متفکر پشت فناوری RAID است.

    وظایف اصلی RAID Controller

    RAID Controller به صورت هوشمندانه و با سرعت بالا، چندین وظیفه حیاتی را برای مدیریت دیسک‌ها انجام می‌دهد:

    • توزیع داده‌ها (Striping): کنترلر داده‌ها را به بلوک‌های کوچک تقسیم کرده و آن‌ها را به صورت متوالی بر روی دیسک‌های مختلف می‌نویسد. این کار باعث می‌شود چندین دیسک به صورت موازی کار کنند و سرعت خواندن و نوشتن به شکل چشمگیری افزایش یابد. این فرآیند به ویژه در RAID 0 برای بهبود عملکرد بسیار مهم است.

    • ایجاد افزونگی (Redundancy): کنترلر با استفاده از تکنیک‌هایی مانند Mirroring (آینه‌سازی) یا Parity (همسانگردی)، از داده‌ها در برابر خرابی احتمالی دیسک‌ها محافظت می‌کند. این بخش از کار RAID Controller تضمین می‌کند که حتی با از کار افتادن یک یا چند دیسک، داده‌ها از بین نروند.

    • مدیریت حافظه کش (Cache Management): بسیاری از کنترلرهای سخت‌افزاری دارای حافظه کش داخلی هستند که برای ذخیره موقت داده‌ها قبل از نوشتن روی دیسک استفاده می‌شود. این حافظه کش به بهبود عملکرد نوشتن کمک شایانی می‌کند و با استفاده از باتری پشتیبان (BBU)، از داده‌ها در برابر قطعی برق محافظت می‌کند.

    • نمایش آرایه به سیستم عامل: کنترلر تمامی دیسک‌های فیزیکی را به صورت یک دیسک منطقی واحد به سیستم عامل نمایش می‌دهد، که این امر مدیریت و استفاده از فضای ذخیره‌سازی را بسیار ساده‌تر می‌کند.

    انواع RAID Controller: سخت‌افزاری در مقابل نرم‌افزاری

    دو نوع اصلی از RAID Controller وجود دارد که هر کدام مزایا و معایب خاص خود را دارند و برای محیط‌های متفاوتی مناسب هستند.

    1. RAID Controller سخت‌افزاری (Hardware RAID)

    RAID Controller سخت‌افزاری یک کارت اختصاصی (مانند یک کارت PCI Express) است که در شکاف توسعه سرور یا کامپیوتر نصب می‌شود. این کارت دارای پردازنده، حافظه کش و firmware مخصوص به خود است و تمامی عملیات مربوط به RAID را به صورت مستقل از پردازنده اصلی سیستم (CPU) انجام می‌دهد.

    مزایا و معایب RAID سخت‌افزاری

    RAID سخت‌افزاری به دلیل عملکرد بالا و استقلال از سیستم عامل، برای محیط‌های سازمانی و حیاتی ایده‌آل است.

    • مزایای RAID سخت‌افزاری

      • عملکرد بالا: از آنجا که پردازنده و حافظه کش اختصاصی دارد، تمامی محاسبات سنگین مربوط به RAID را به سرعت و بدون تحمیل بار اضافی بر روی CPU انجام می‌دهد. این امر به ویژه در سطوح RAID پیچیده‌تر مانند RAID 5 و RAID 6 که نیاز به محاسبات همسانگردی دارند، حیاتی است.

      • استقلال از سیستم عامل: RAID Controller سخت‌افزاری مستقل از سیستم عامل عمل می‌کند و قبل از بالا آمدن سیستم عامل، آرایه را شناسایی و پیکربندی می‌کند. این ویژگی نصب و راه‌اندازی را ساده می‌کند و امکان بوت کردن سیستم عامل از روی آرایه RAID را فراهم می‌آورد.

      • قابلیت اطمینان بالا: این کنترلرها معمولاً دارای باتری پشتیبان (BBU) برای محافظت از داده‌های موجود در حافظه کش در صورت قطع ناگهانی برق هستند. این باتری به کنترلر فرصت می‌دهد تا داده‌ها را روی دیسک‌ها بنویسد و از از دست رفتن آن‌ها جلوگیری کند.

      • پشتیبانی از RAID پیشرفته: این کنترلرها از تمامی سطوح RAID، از جمله سطوح پیچیده‌تر و ترکیبی مانند RAID 5، RAID 6، و RAID 10، پشتیبانی می‌کنند.

    • معایب RAID سخت‌افزاری

      • هزینه بالا: RAID Controller سخت‌افزاری یک قطعه گران‌قیمت است و به سرمایه‌گذاری اولیه قابل توجهی نیاز دارد.

      • وابستگی به فروشنده: اگر کنترلر خراب شود، باید یک کنترلر مشابه از همان فروشنده جایگزین شود تا بتوان به داده‌ها دسترسی پیدا کرد. این وابستگی می‌تواند در صورت عدم دسترسی به قطعه مورد نظر، مشکل‌ساز شود.

    2. RAID Controller نرم‌افزاری (Software RAID)

    RAID Controller نرم‌افزاری یک ویژگی است که توسط سیستم عامل یا یک برنامه کاربردی ارائه می‌شود. در این حالت، خود سیستم عامل (مانند Windows Server با قابلیت Storage Spaces یا Linux با ابزار mdadm) وظیفه مدیریت آرایه دیسک را بر عهده می‌گیرد و تمامی محاسبات RAID را از طریق CPU انجام می‌دهد.

    مزایا و معایب RAID نرم‌افزاری

    RAID نرم‌افزاری یک راهکار مقرون به صرفه است که برای محیط‌هایی با نیازهای کمتر مناسب است.

    • مزایای RAID نرم‌افزاری

      • هزینه پایین: این راهکار رایگان است و نیازی به خرید سخت‌افزار اضافی ندارد، که آن را برای کسب‌وکارهای کوچک و کاربران خانگی جذاب می‌کند.

      • انعطاف‌پذیری بالا: RAID نرم‌افزاری به شما اجازه می‌دهد از هر نوع دیسکی، از هر فروشنده‌ای، استفاده کنید و نیازی به سازگاری سخت‌افزاری خاصی نیست.

      • قابلیت انتقال آسان: در صورت خرابی مادربرد، می‌توان دیسک‌ها را به یک سیستم دیگر با همان سیستم عامل منتقل کرد و آرایه را مجدداً مونت (Mount) نمود.

    • معایب RAID نرم‌افزاری

      • عملکرد پایین‌تر: تمامی محاسبات مربوط به RAID بر عهده پردازنده اصلی سیستم (CPU) است، که می‌تواند باعث کاهش عملکرد کلی سیستم، به ویژه در سطوح RAID پیچیده‌تر مانند RAID 5 و RAID 6، شود.

      • وابستگی به سیستم عامل: RAID نرم‌افزاری به سیستم عامل وابسته است. اگر سیستم عامل دچار مشکل شود، ممکن است دسترسی به آرایه داده‌ها دشوار شود.

      • محدودیت در ویژگی‌ها: RAID نرم‌افزاری معمولاً از ویژگی‌های پیشرفته‌ای مانند حافظه کش با باتری پشتیبان پشتیبانی نمی‌کند.

    سطوح مختلف RAID و عملکرد آن‌ها در عمل

    RAID دارای سطوح مختلفی است که هر کدام ترکیبی منحصر به فرد از عملکرد و افزونگی را ارائه می‌دهند. درک دقیق این سطوح، برای انتخاب درست حیاتی است.

    RAID 0: توزیع بدون افزونگی (Striping)

    RAID 0 داده‌ها را به بلوک‌ها تقسیم کرده و به صورت توزیع شده بر روی تمامی دیسک‌ها می‌نویسد.

    • نحوه عملکرد: حداقل به دو دیسک نیاز دارد. داده‌ها به صورت همزمان بر روی تمامی دیسک‌ها نوشته می‌شوند.

    • مزایا: بالاترین سرعت خواندن و نوشتن را ارائه می‌دهد. تمام ظرفیت دیسک‌ها قابل استفاده است.

    • معایب: هیچ‌گونه افزونگی ندارد. اگر یکی از دیسک‌ها خراب شود، تمامی داده‌ها از بین می‌روند. مناسب برای محیط‌هایی که سرعت از امنیت داده‌ها مهم‌تر است، مانند ویرایش ویدیو.

    RAID 1: آینه‌سازی (Mirroring)

    RAID 1 داده‌ها را به صورت کامل بر روی حداقل دو دیسک می‌نویسد. یک دیسک به عنوان نسخه اصلی و دیسک دیگر به عنوان نسخه پشتیبان عمل می‌کند.

    • نحوه عملکرد: حداقل به دو دیسک نیاز دارد. داده‌ها به صورت کامل در هر دو دیسک کپی می‌شوند.

    • مزایا: بالاترین سطح افزونگی و امنیت را ارائه می‌دهد. در صورت خرابی یک دیسک، سیستم می‌تواند به کار خود ادامه دهد و داده‌ها از دیسک دیگر قابل بازیابی هستند.

    • معایب: فقط نیمی از کل ظرفیت دیسک‌ها قابل استفاده است، که این امر هزینه را افزایش می‌دهد.

    RAID 5: توزیع با همسانگردی (Parity)

    RAID 5 داده‌ها را به صورت توزیع شده می‌نویسد و یک بیت همسانگردی (Parity Bit) نیز بر روی دیسک‌ها توزیع می‌کند. این بیت همسانگردی برای بازسازی داده‌ها در صورت خرابی یک دیسک استفاده می‌شود.

    • نحوه عملکرد: حداقل به سه دیسک نیاز دارد. داده‌ها و بیت‌های همسانگردی به صورت متناوب بر روی دیسک‌ها نوشته می‌شوند.

    • مزایا: تعادل خوبی بین عملکرد، ظرفیت و افزونگی ایجاد می‌کند. در صورت خرابی یک دیسک، داده‌ها قابل بازیابی هستند.

    • معایب: اگر بیش از یک دیسک به صورت همزمان خراب شود، تمامی داده‌ها از بین می‌روند. فرآیند بازسازی (Rebuild) در این سطح زمان‌بر است.

    RAID 6: توزیع با همسانگردی مضاعف (Dual Parity)

    RAID 6 مشابه RAID 5 است، با این تفاوت که دو بیت همسانگردی را بر روی دیسک‌ها توزیع می‌کند.

    • نحوه عملکرد: حداقل به چهار دیسک نیاز دارد. دو بیت همسانگردی بر روی دیسک‌ها توزیع می‌شوند.

    • مزایا: از خرابی همزمان دو دیسک نیز محافظت می‌کند. برای محیط‌هایی که از دیسک‌های با ظرفیت بالا استفاده می‌کنند و خطر خرابی بیشتر است، ایده‌آل است.

    • معایب: عملکرد نوشتن آن نسبت به RAID 5 کمی پایین‌تر است و به فضای بیشتری برای همسانگردی نیاز دارد.

    RAID 10: ترکیبی از RAID 1 و RAID 0

    RAID 10 ترکیبی از مزایای RAID 1 (آینه‌سازی) و RAID 0 (توزیع) است.

    • نحوه عملکرد: حداقل به چهار دیسک نیاز دارد. ابتدا دیسک‌ها به صورت جفت‌های RAID 1 آینه‌سازی می‌شوند، سپس این جفت‌ها به صورت RAID 0 توزیع می‌شوند.

    • مزایا: عملکرد بسیار بالا و افزونگی عالی را فراهم می‌کند. می‌تواند خرابی چندین دیسک را تحمل کند.

    • معایب: از نظر هزینه، بسیار گران است و نیمی از ظرفیت کل دیسک‌ها را هدر می‌دهد.

    انتخاب RAID Controller مناسب برای سازمان شما

    انتخاب یک RAID Controller مناسب، یک تصمیم استراتژیک است که بر عملکرد و پایداری زیرساخت شما تأثیر مستقیم دارد. در اینجا به عواملی که باید در نظر بگیرید، اشاره می‌کنیم.

    1. نوع کسب‌وکار و نیازهای عملکردی

    • کسب‌وکارهای کوچک و متوسط: برای نیازهای عمومی، مانند اشتراک‌گذاری فایل و پشتیبان‌گیری، RAID نرم‌افزاری یا یک RAID Controller سخت‌افزاری با سطح RAID 1 یا RAID 5 مناسب است.

    • محیط‌های سازمانی و دیتاسنترها: برای برنامه‌های حیاتی مانند پایگاه‌های داده، مجازی‌سازی و پردازش‌های سنگین، RAID Controller سخت‌افزاری با سطوح RAID 6 یا RAID 10 بهترین عملکرد و بالاترین سطح امنیت را فراهم می‌کند.

    2. بودجه و هزینه‌های بلندمدت

    • RAID سخت‌افزاری: هزینه اولیه بالایی دارد، اما در بلندمدت با بهبود عملکرد و کاهش زمان از کارافتادگی، بازدهی سرمایه‌گذاری را افزایش می‌دهد.

    • RAID نرم‌افزاری: هزینه اولیه صفر است، اما ممکن است در بلندمدت با کاهش عملکرد و افزایش بار بر روی CPU، هزینه‌های عملیاتی را بالا ببرد.

    3. قابلیت اطمینان و در دسترس بودن داده‌ها

    • RAID Controller سخت‌افزاری به دلیل داشتن حافظه کش با باتری پشتیبان و firmware اختصاصی، قابلیت اطمینان بسیار بالاتری دارد.

    • برای تضمین در دسترس بودن دائمی داده‌ها، باید به سطوح RAID با افزونگی بالا مانند RAID 1، RAID 6 یا RAID 10 فکر کنید.

    مراحل نصب و پیکربندی RAID Controller

    نصب و راه‌اندازی یک RAID Controller، به ویژه از نوع سخت‌افزاری، نیازمند رعایت چند مرحله کلیدی است. این فرآیند معمولاً پیچیدگی زیادی ندارد اما دقت در آن ضروری است.

    1. نصب فیزیکی کارت کنترلر

    اولین قدم، نصب کارت RAID Controller در شکاف PCI Express مادربرد است. پس از نصب، دیسک‌های فیزیکی باید با کابل‌های مناسب (مانند SATA یا SAS) به پورت‌های کنترلر متصل شوند.

    2. ورود به BIOS کنترلر

    پس از نصب سخت‌افزار، باید سیستم را راه‌اندازی مجدد کنید و در حین فرآیند بوت، با فشردن کلیدهای مشخصی (معمولاً Ctrl + R یا Ctrl + I) وارد محیط تنظیمات BIOS کنترلر شوید. این محیط مستقل از سیستم عامل است.

    3. ایجاد آرایه (Array)

    در محیط تنظیمات، شما می‌توانید آرایه RAID مورد نظر خود را ایجاد کنید. این فرآیند شامل انتخاب دیسک‌های مورد استفاده و تعیین سطح RAID (مانند RAID 1، RAID 5 و…) است. پس از ایجاد آرایه، کنترلر دیسک‌های فیزیکی را به صورت یک واحد منطقی به سیستم عامل نمایش می‌دهد.

    نگهداری و عیب‌یابی RAID Controller

    نگهداری صحیح از RAID Controller و آرایه آن، برای تضمین پایداری و در دسترس بودن داده‌ها حیاتی است.

    1. نظارت منظم

    بسیاری از کنترلرهای سخت‌افزاری دارای ابزارهای مدیریتی هستند که به شما امکان می‌دهند وضعیت آرایه، سلامت دیسک‌ها و دمای آن‌ها را به صورت لحظه‌ای بررسی کنید. نظارت منظم به شما کمک می‌کند تا مشکلات احتمالی را قبل از تبدیل شدن به فاجعه، شناسایی کنید.

    2. تعویض به موقع دیسک‌های خراب (Hot Swapping)

    در آرایه‌هایی که از افزونگی پشتیبانی می‌کنند، مانند RAID 1 و RAID 5، در صورت خرابی یک دیسک، می‌توان آن را با یک دیسک جدید جایگزین کرد. این فرآیند در بسیاری از سیستم‌ها بدون نیاز به خاموش کردن سیستم (Hot Swapping) انجام می‌شود و کنترلر به صورت خودکار فرآیند بازسازی (Rebuild) داده‌ها را آغاز می‌کند.

    3. بررسی و به‌روزرسانی Firmware

    به‌روزرسانی Firmware کنترلر به صورت منظم، می‌تواند عملکرد آن را بهبود بخشد، سازگاری با دیسک‌های جدید را تضمین کند و مشکلات احتمالی را برطرف سازد.

    نتیجه‌گیری نهایی: RAID Controller، قلب سیستم‌های ذخیره‌سازی

    RAID Controller یک جزء حیاتی در زیرساخت فناوری اطلاعات است که عملکرد و پایداری سیستم‌های ذخیره‌سازی را به شکل چشمگیری ارتقا می‌دهد. با مدیریت هوشمندانه دیسک‌ها، این کنترلر نه تنها سرعت را افزایش می‌دهد، بلکه با ایجاد افزونگی، از داده‌های ارزشمند سازمان شما در برابر خرابی‌های سخت‌افزاری محافظت می‌کند.

    انتخاب بین RAID سخت‌افزاری و نرم‌افزاری و همچنین انتخاب سطح RAID مناسب، یک تصمیم استراتژیک است که باید با توجه به نیازهای خاص، بودجه و اهمیت داده‌ها در سازمان شما اتخاذ شود. با سرمایه‌گذاری در فناوری صحیح، می‌توانید یک زیرساخت ذخیره‌سازی قوی، قابل اعتماد و کارآمد برای آینده کسب‌وکار خود بنا کنید.

    سوالات متداول 

    1. آیا می‌توان از ترکیب دیسک‌های SSD و HDD در یک آرایه RAID استفاده کرد؟
      از نظر فنی این کار امکان‌پذیر است، اما به شدت توصیه نمی‌شود. دلیل اصلی این است که عملکرد آرایه به سرعت کندترین دیسک محدود می‌شود. در نتیجه، سرعت بالای SSD‌ها عملاً هدر می‌رود و شما به عملکردی در حد HDD دست پیدا خواهید کرد. برای دستیابی به بهترین عملکرد، باید از دیسک‌های یکسان از نظر نوع، ظرفیت و سرعت در یک آرایه RAID استفاده کنید.

    2. آرایه RAID من خراب شده است. آیا می‌توانم دیسک‌های آن را به یک کنترلر دیگر منتقل کنم؟
      این کار بستگی به نوع کنترلر شما دارد. اگر از RAID سخت‌افزاری استفاده می‌کنید، آرایه ایجاد شده فقط برای همان مدل و فروشنده کنترلر قابل شناسایی است. اگر کنترلر خراب شود، باید یک کنترلر دقیقاً مشابه تهیه کنید تا بتوانید به داده‌های خود دسترسی پیدا کنید. اما در RAID نرم‌افزاری، می‌توانید دیسک‌ها را به یک سیستم دیگر با همان سیستم عامل منتقل کرده و آرایه را مجدداً مونت (Mount) کنید.

    3. RAID 5 و RAID 6 چه تفاوتی با هم دارند؟ کدام یک را انتخاب کنم؟
      تفاوت اصلی در تعداد دیسک‌هایی است که می‌توانند به صورت همزمان خراب شوند. RAID 5 از یک بیت همسانگردی (Parity) استفاده می‌کند و فقط می‌تواند خرابی یک دیسک را تحمل کند. RAID 6 با استفاده از دو بیت همسانگردی، می‌تواند خرابی همزمان دو دیسک را نیز مدیریت کند. اگر از دیسک‌های با ظرفیت بسیار بالا استفاده می‌کنید و خطر خرابی همزمان بیشتر است، RAID 6 امنیت بیشتری را فراهم می‌کند.

    4. حافظه کش (Cache) در RAID Controller سخت‌افزاری چه نقشی دارد؟
      حافظه کش در RAID Controller سخت‌افزاری نقش بسیار مهمی در بهبود عملکرد دارد. این حافظه به عنوان یک بافر موقت عمل کرده و به کنترلر اجازه می‌دهد تا داده‌ها را قبل از نوشتن روی دیسک‌ها ذخیره کند. این امر به خصوص در عملیات نوشتن (Write) تأثیر بسزایی دارد. همچنین، وجود یک باتری پشتیبان (BBU) در این نوع کنترلرها، تضمین می‌کند که در صورت قطع ناگهانی برق، داده‌های موجود در حافظه کش از بین نروند.


  • امنیت در ذخیره‌سازی شبکه‌ای؛ تهدیدات و راهکارها

    امنیت در ذخیره‌سازی شبکه‌ای؛ تهدیدات و راهکارها

    در دنیای مدرن امروز، داده‌ها به عنوان ارزشمندترین دارایی یک سازمان شناخته می‌شوند. از اطلاعات مالی و سوابق مشتریان گرفته تا داده‌های حیاتی عملیاتی، حفاظت از این اطلاعات در برابر دسترسی غیرمجاز، خرابی و از دست رفتن، به یک اولویت استراتژیک تبدیل شده است. ذخیره‌سازی شبکه‌ای (Network Storage)، راهکاری قدرتمند برای مدیریت متمرکز و کارآمد داده‌هاست، اما این کارآمدی با چالش‌های امنیتی خاص خود همراه است. تهدیدات سایبری در حال تکامل هستند و زیرساخت‌های ذخیره‌سازی شبکه‌ای، به دلیل ماهیت مشترک و دسترسی از راه دور، به اهداف جذابی برای مهاجمان تبدیل شده‌اند.

    این محتوای جامع، به شما کمک می‌کند تا با تهدیدات رایج در زمینه ذخیره‌سازی شبکه‌ای آشنا شوید و با پیاده‌سازی راهکارهای امنیتی مناسب، از داده‌های سازمان خود در برابر حملات محافظت کنید.

    تهدیدات اصلی در ذخیره‌سازی شبکه‌ای

    امنیت در ذخیره‌سازی شبکه‌ای یک موضوع چندوجهی است که هم تهدیدات داخلی و هم خارجی را در بر می‌گیرد. درک دقیق این تهدیدات، اولین قدم برای دفاع مؤثر است.

    1. دسترسی غیرمجاز (Unauthorized Access)

    دسترسی غیرمجاز، یکی از رایج‌ترین و مخرب‌ترین تهدیدات است. مهاجمان با استفاده از روش‌های مختلف، تلاش می‌کنند به اطلاعات حساس دسترسی پیدا کنند.

    • نقاط ضعف در احراز هویت:
      • رمزهای عبور ضعیف و پیش‌فرض: استفاده از رمزهای عبور ساده یا پیش‌فرض که به راحتی قابل حدس زدن هستند، یک در پشتی برای مهاجمان ایجاد می‌کند.
      • عدم استفاده از احراز هویت چندعاملی (MFA): فعال نبودن MFA، مهاجمان را قادر می‌سازد حتی با سرقت رمز عبور، به سیستم‌ها دسترسی پیدا کنند.
      • سرویس‌ها و پورت‌های باز: باز بودن پورت‌ها و سرویس‌های غیرضروری در دستگاه‌های ذخیره‌سازی، سطح حمله را افزایش می‌دهد و به مهاجمان امکان نفوذ می‌دهد.
    • حملات مبتنی بر هویت:
      • مهندسی اجتماعی (Social Engineering): مهاجمان با فریب کاربران، اطلاعات ورود به سیستم را به دست می‌آورند. این حملات ممکن است شامل ارسال ایمیل‌های فیشینگ یا تماس‌های تلفنی جعلی باشد.
      • حملات Brute-Force و Password Spraying: مهاجمان با استفاده از ابزارهای خودکار، سعی می‌کنند با حدس زدن رمزهای عبور، به سیستم دسترسی پیدا کنند. در حملات Brute-Force، یک رمز عبور به صورت مکرر آزمایش می‌شود، در حالی که در حملات Password Spraying، یک رمز عبور مشترک بر روی حساب‌های کاربری متعدد آزمایش می‌شود.

    2. بدافزارها و باج‌افزارها (Malware and Ransomware)

    باج‌افزارها یکی از بزرگ‌ترین تهدیدات برای سیستم‌های ذخیره‌سازی شبکه‌ای هستند. این بدافزارها داده‌ها را رمزنگاری کرده و برای بازگرداندن آن‌ها، درخواست باج می‌کنند.

    • نحوه عملکرد باج‌افزار:
      • آلوده‌سازی از طریق شبکه: باج‌افزارها می‌توانند از طریق یک سیستم آلوده در شبکه، به سیستم‌های ذخیره‌سازی متصل شده و تمامی فایل‌ها را رمزنگاری کنند.
      • حمله به پشتیبان‌گیری: برخی از باج‌افزارها، ابتدا به فایل‌های پشتیبان حمله کرده و آن‌ها را از بین می‌برند تا سازمان مجبور به پرداخت باج شود.
    • تهدیدات نوین باج‌افزار:
      • حملات Double Extortion: در این نوع حملات، مهاجمان علاوه بر رمزنگاری داده‌ها، اطلاعات حساس را نیز سرقت می‌کنند و تهدید به انتشار آن‌ها می‌کنند، مگر اینکه باج پرداخت شود.
      • بدافزارهای مخرب دیگر: ویروس‌ها، تروجان‌ها و کرم‌ها نیز می‌توانند با تخریب یا از بین بردن داده‌ها، به سیستم‌های ذخیره‌سازی آسیب برسانند.

    3. از دست رفتن داده‌ها (Data Loss)

    از دست رفتن داده‌ها می‌تواند به دلایل مختلفی اتفاق بیفتد که همیشه به حملات سایبری محدود نمی‌شود.

    • خرابی سخت‌افزاری:
      • خرابی دیسک‌ها: خرابی دیسک‌ها بدون داشتن یک راهکار افزونگی (Redundancy) مانند RAID، می‌تواند منجر به از دست رفتن کامل داده‌ها شود.
      • خرابی کنترلر: خرابی RAID Controller می‌تواند دسترسی به تمامی دیسک‌ها را با مشکل مواجه کند.
    • خطاهای انسانی:
      • حذف تصادفی فایل‌ها: حذف اشتباه فایل‌ها توسط کاربران یا مدیران، یکی از رایج‌ترین دلایل از دست رفتن داده‌هاست.
      • پیکربندی نادرست: تنظیمات نادرست در سیستم‌های ذخیره‌سازی می‌تواند منجر به آسیب‌پذیری‌های امنیتی یا از دست رفتن داده‌ها شود.

    4. حملات DoS و DDoS

    حملات Denial of Service) DoS) و Distributed Denial of Service) DDoS) با ارسال حجم عظیمی از ترافیک، سیستم‌های ذخیره‌سازی را از دسترس خارج می‌کنند و مانع از دسترسی کاربران به داده‌ها می‌شوند. این حملات می‌توانند باعث اختلال در عملیات تجاری شوند.

    راهکارهای امنیتی در ذخیره‌سازی شبکه‌ای

    برای مقابله با تهدیدات ذکر شده، پیاده‌سازی یک استراتژی امنیتی چندلایه و جامع ضروری است. این راهکارها هم شامل اقدامات پیشگیرانه و هم اقدامات واکنشی هستند.

    1. احراز هویت و کنترل دسترسی قوی

    این اقدامات، اولین خط دفاعی شما در برابر دسترسی‌های غیرمجاز هستند.

    • پیاده‌سازی احراز هویت چندعاملی (MFA): MFA یک لایه امنیتی اضافی ایجاد می‌کند که حتی با لو رفتن رمز عبور، مهاجم نتواند وارد سیستم شود. این کار با استفاده از یک عامل دوم مانند اثر انگشت یا یک کد تأیید، امنیت را به شدت افزایش می‌دهد.
    • مدیریت دسترسی مبتنی بر نقش (RBAC):
      • RBAC: دسترسی کاربران را بر اساس نقش و وظیفه آن‌ها در سازمان محدود می‌کند. هر کاربر تنها به منابعی که برای انجام کارش نیاز دارد، دسترسی پیدا می‌کند. این امر خطر دسترسی غیرمجاز داخلی را کاهش می‌دهد.
      • اصل حداقل امتیاز (Principle of Least Privilege): این اصل بیان می‌کند که به هر کاربر یا فرآیند، باید حداقل مجوزهای لازم برای انجام وظیفه‌اش داده شود.
    • تغییر رمزهای عبور پیش‌فرض: تمامی رمزهای عبور پیش‌فرض دستگاه‌های ذخیره‌سازی باید بلافاصله پس از نصب، تغییر داده شوند و از رمزهای عبور قوی و پیچیده استفاده شود.

    2. رمزنگاری داده‌ها (Data Encryption)

    رمزنگاری داده‌ها، حتی در صورت سرقت اطلاعات، آن‌ها را برای مهاجمان غیرقابل استفاده می‌کند.

    • رمزنگاری در حال انتقال (Encryption in Transit):
      • رمزنگاری ترافیک شبکه: استفاده از پروتکل‌های امن مانند IPsec یا HTTPS برای رمزنگاری داده‌ها در حین انتقال در شبکه.
    • رمزنگاری در حال سکون (Encryption at Rest):
      • رمزنگاری در سطح دیسک: رمزنگاری تمامی داده‌ها در سطح دیسک، که حتی با دزدیده شدن دیسک‌ها، اطلاعات قابل خواندن نیستند.
      • رمزنگاری در سطح فایل: رمزنگاری فایل‌ها به صورت جداگانه.

    3. استراتژی پشتیبان‌گیری و بازیابی قوی

    پشتیبان‌گیری منظم و قابل اطمینان، آخرین و حیاتی‌ترین خط دفاعی در برابر از دست رفتن داده‌هاست.

    • پیاده‌سازی قانون 3-2-1:
      • سه نسخه از داده‌ها: سه نسخه از داده‌ها داشته باشید (یک نسخه اصلی و دو نسخه پشتیبان).
      • دو نوع رسانه مختلف: داده‌ها را بر روی دو نوع رسانه مختلف ذخیره کنید (مثلاً هارد دیسک و نوار).
      • یک نسخه آف‌سایت: حداقل یک نسخه پشتیبان را در یک مکان فیزیکی جداگانه (آف‌سایت) نگهداری کنید.
    • آزمایش منظم فرآیند بازیابی: برای اطمینان از صحت بکاپ‌ها، فرآیند بازیابی باید به صورت منظم مورد آزمایش قرار گیرد.
    • ایجاد Snapshot: استفاده از قابلیت Snapshot در سیستم‌های ذخیره‌سازی برای ایجاد نسخه‌های لحظه‌ای از داده‌ها که به سرعت قابل بازیابی هستند.

    4. مدیریت و نظارت بر شبکه

    نظارت مداوم بر ترافیک شبکه و سیستم‌های ذخیره‌سازی برای شناسایی فعالیت‌های مشکوک ضروری است.

    • نظارت بر لاگ‌ها (Log Monitoring):
      • بررسی رویدادها: تمامی رویدادها، مانند تلاش‌های ناموفق برای ورود به سیستم و تغییرات در فایل‌ها، باید ثبت و بررسی شوند.
    • تشخیص نفوذ (Intrusion Detection System – IDS):
      • IDS: این سیستم‌ها با بررسی ترافیک شبکه، الگوهای حمله را شناسایی کرده و به مدیران هشدار می‌دهند.
    • بخش‌بندی شبکه (Network Segmentation):
      • شبکه اختصاصی: ایجاد یک شبکه جداگانه برای سیستم‌های ذخیره‌سازی (مانند SAN) می‌تواند از دسترسی غیرمجاز از شبکه عمومی (LAN) جلوگیری کند.

    نقش فناوری‌های نوین در بهبود امنیت ذخیره‌سازی

    فناوری‌های نوین به مدیران IT کمک می‌کنند تا امنیت زیرساخت‌های ذخیره‌سازی خود را به شکل چشمگیری افزایش دهند.

    1. ذخیره‌سازی تعریف‌شده با نرم‌افزار (SDS)

    SDS با جدا کردن لایه کنترل از سخت‌افزار، امنیت را بهبود می‌بخشد.

    • متمرکزسازی مدیریت: تمامی سیاست‌های امنیتی، از جمله رمزنگاری و کنترل دسترسی، می‌توانند به صورت متمرکز از یک کنسول نرم‌افزاری مدیریت شوند.
    • قابلیت انعطاف‌پذیری: SDS امکان استفاده از فناوری‌های امنیتی جدید را بدون نیاز به تعویض سخت‌افزار فراهم می‌کند.

    2. ذخیره‌سازی شیءمحور (Object Storage)

    Object Storage به دلیل ماهیت خود، امنیت بالاتری را فراهم می‌کند.

    • عدم تغییرپذیری (Immutability): Object Storage از قابلیت عدم تغییرپذیری پشتیبانی می‌کند که به معنای غیرقابل تغییر بودن فایل‌ها پس از نوشته شدن است. این قابلیت از حملات باج‌افزارها که سعی در تغییر و رمزنگاری فایل‌ها دارند، جلوگیری می‌کند.
    • کنترل دسترسی دقیق: Object Storage امکان مدیریت دقیق دسترسی به هر شیء را به صورت جداگانه فراهم می‌کند.

    راهکارهای امنیتی پیشرفته و نکات کلیدی

    برای ایجاد یک دژ مستحکم در برابر تهدیدات، باید به جزئیات بیشتری نیز توجه کرد.

    1. Hardening سیستم‌های ذخیره‌سازی

    Hardening به معنای ایمن‌سازی سیستم‌ها با غیرفعال کردن سرویس‌ها و پورت‌های غیرضروری است.

    • بستن پورت‌ها: تمامی پورت‌ها و سرویس‌هایی که برای عملکرد سیستم ضروری نیستند (مانند پروتکل‌های قدیمی و ناامن)، باید غیرفعال شوند.
    • به‌روزرسانی Firmware: Firmware و نرم‌افزارهای سیستم‌های ذخیره‌سازی باید به صورت منظم به‌روزرسانی شوند تا آسیب‌پذیری‌های امنیتی شناخته‌شده برطرف گردند.

    2. استفاده از تکنیک‌های Zero Trust

    مدل امنیتی Zero Trust بر این فرض استوار است که هیچ کاربر یا دستگاهی، چه در داخل و چه در خارج از شبکه، قابل اعتماد نیست.

    • احراز هویت مداوم: کاربران باید به صورت مداوم احراز هویت شوند، حتی اگر قبلاً وارد شبکه شده باشند.
    • دسترسی محدود: دسترسی به منابع باید بر اساس یک سیاست سختگیرانه و فقط در صورت نیاز، اعطا شود.

    آموزش و آگاهی‌رسانی به کارکنان

    امنیت یک مسئولیت مشترک است که تمامی کارکنان یک سازمان را در بر می‌گیرد. با توجه به اینکه بسیاری از حملات سایبری از طریق خطاهای انسانی یا فریب کاربران صورت می‌گیرد، آگاهی‌رسانی و آموزش مستمر کارکنان به یکی از مهم‌ترین بخش‌های استراتژی امنیتی تبدیل شده است. در واقع، نیروی انسانی می‌تواند به قوی‌ترین خط دفاعی تبدیل شود، مشروط بر اینکه به درستی آموزش دیده باشد.

    آموزش‌های امنیتی باید شامل موارد پایه‌ای مانند شناسایی ایمیل‌های فیشینگ و نحوه ایجاد رمزهای عبور قوی باشد. فراتر از این، کارکنان باید در مورد تهدیدات نوظهور و نحوه گزارش‌دهی فعالیت‌های مشکوک آموزش ببینند. برگزاری کارگاه‌های عملی و شبیه‌سازی حملات فیشینگ می‌تواند به افزایش هوشیاری آن‌ها کمک کند. فرهنگ امنیتی باید در سازمان نهادینه شود تا همه افراد به اهمیت حفاظت از داده‌ها پی ببرند.

    علاوه بر آموزش، سازمان باید سیاست‌های امنیتی شفاف و روشنی را تدوین و به اطلاع کارکنان برساند. این سیاست‌ها باید شامل دستورالعمل‌هایی برای استفاده از منابع ذخیره‌سازی، نحوه انتقال داده‌ها و قوانین مربوط به استفاده از دستگاه‌های شخصی در شبکه باشد. همچنین، باید یک فرآیند مشخص برای گزارش‌دهی حوادث امنیتی وجود داشته باشد تا در صورت بروز هرگونه مشکل، تیم امنیتی به سرعت از آن مطلع شود.

    بررسی مطابقت و استانداردها (Compliance)

    رعایت استانداردهای امنیتی بین‌المللی و ملی، یک ضرورت برای سازمان‌هایی است که با داده‌های حساس سروکار دارند. این استانداردها چارچوبی را برای مدیریت امنیت اطلاعات فراهم می‌کنند و به سازمان‌ها کمک می‌کنند تا از بهترین شیوه‌ها (Best Practices) پیروی کنند. رعایت این استانداردها نه تنها به حفاظت از داده‌ها کمک می‌کند، بلکه باعث افزایش اعتماد مشتریان و شرکای تجاری نیز می‌شود.

    سازمان‌هایی که در سطح بین‌المللی فعالیت می‌کنند، باید از استانداردهایی مانند ISO/IEC 27001 پیروی کنند. این استانداردها چارچوبی برای سیستم مدیریت امنیت اطلاعات (ISMS) فراهم می‌کنند که شامل سیاست‌ها، فرآیندها و کنترل‌هایی برای مدیریت ریسک‌های امنیتی است. در حوزه مالی، استانداردهایی مانند PCI DSS برای حفاظت از اطلاعات کارت‌های اعتباری وجود دارند که رعایت آن‌ها برای تمامی سازمان‌های مرتبط ضروری است.

    انجام ممیزی‌های امنیتی داخلی و خارجی به صورت منظم، به سازمان کمک می‌کند تا نقاط ضعف خود را شناسایی و برطرف کند و از مطابقت با استانداردها اطمینان حاصل کند. این ممیزی‌ها باید تمامی جنبه‌های زیرساخت ذخیره‌سازی، از جمله پیکربندی، کنترل‌های دسترسی و فرآیندهای پشتیبان‌گیری، را بررسی کنند. نتایج ممیزی باید به صورت شفاف مورد بررسی قرار گیرد و اقدامات لازم برای اصلاح مشکلات شناسایی‌شده انجام شود.

    برنامه‌ریزی برای پاسخ به حوادث امنیتی (Incident Response)

    داشتن یک استراتژی امنیتی قوی تنها به اقدامات پیشگیرانه محدود نمی‌شود، بلکه شامل برنامه‌ریزی دقیق برای مواجهه با حوادث امنیتی نیز هست. حتی قوی‌ترین سیستم‌های امنیتی نیز ممکن است دچار نفوذ شوند، و در چنین شرایطی، داشتن یک برنامه مدون برای پاسخ به حادثه، حیاتی است. این برنامه باید شامل دستورالعمل‌های دقیقی برای شناسایی، containment (مهار)، ریشه‌یابی و بازیابی از حادثه باشد.

    تیم پاسخ به حادثه باید از قبل تشکیل شده و وظایف هر عضو به صورت مشخص تعریف شود. این تیم باید شامل متخصصان امنیت، مدیران شبکه، تیم حقوقی و روابط عمومی باشد. فرآیند پاسخ به حادثه باید شامل مراحل مختلفی باشد؛ از تشخیص اولیه حمله گرفته تا ریشه‌یابی و اصلاح آسیب‌پذیری‌هایی که منجر به نفوذ شده‌اند. هدف اصلی در این مرحله، کاهش سریع خسارات و بازگرداندن سیستم‌ها به حالت عادی است.

    تمرین و شبیه‌سازی سناریوهای مختلف حمله نیز یک بخش حیاتی از برنامه‌ریزی برای پاسخ به حادثه است. این تمرین‌ها به تیم پاسخ به حادثه کمک می‌کنند تا آمادگی خود را افزایش دهند، نقاط ضعف برنامه را شناسایی کنند و در شرایط واقعی، با آرامش و سرعت عمل کنند. پس از هر حادثه یا تمرین، باید یک جلسه تجزیه و تحلیل برگزار شود تا از تجربیات به دست آمده برای بهبود سیاست‌های امنیتی در آینده استفاده شود.

    نتیجه‌گیری

    امنیت در ذخیره‌سازی شبکه‌ای یک فرآیند مداوم و چندلایه است. با درک دقیق تهدیدات و پیاده‌سازی راهکارهای جامع، سازمان‌ها می‌توانند از داده‌های ارزشمند خود در برابر خطرات داخلی و خارجی محافظت کنند. از پیاده‌سازی احراز هویت قوی و رمزنگاری داده‌ها گرفته تا داشتن یک استراتژی پشتیبان‌گیری و بازیابی قوی، هر یک از این اقدامات نقش حیاتی در ایجاد یک زیرساخت ذخیره‌سازی ایمن و قابل اعتماد دارند. با سرمایه‌گذاری در فناوری‌های نوین و آموزش مداوم تیم‌های IT، سازمان‌ها می‌توانند در این نبرد بی‌پایان با تهدیدات سایبری پیروز شوند.

    سوالات متداول 

    1. چه تفاوتی بین رمزنگاری در حال انتقال (Encryption in Transit) و رمزنگاری در حال سکون (Encryption at Rest) وجود دارد؟
      رمزنگاری در حال انتقال به حفاظت از داده‌ها در حین جابجایی در شبکه (مثلاً از یک سرور به یک دستگاه ذخیره‌سازی) اشاره دارد. این نوع رمزنگاری از شنود اطلاعات در طول مسیر جلوگیری می‌کند. در مقابل، رمزنگاری در حال سکون به حفاظت از داده‌ها در زمانی که ثابت و ذخیره شده‌اند (روی هارد دیسک یا SSD) مربوط می‌شود. حتی اگر مهاجم بتواند به صورت فیزیکی به دیسک‌ها دسترسی پیدا کند، داده‌ها به دلیل رمزنگاری غیرقابل استفاده خواهند بود.
    2. آیا استفاده از RAID به تنهایی برای حفاظت از داده‌ها کافی است؟
      خیر، RAID به تنهایی کافی نیست. RAID برای محافظت از داده‌ها در برابر خرابی سخت‌افزاری (مانند خرابی یک دیسک) طراحی شده است، اما نمی‌تواند از داده‌ها در برابر حملات باج‌افزار، خطاهای انسانی (حذف تصادفی فایل) یا بلایای طبیعی (مانند آتش‌سوزی) محافظت کند. برای حفاظت جامع از داده‌ها، باید یک استراتژی پشتیبان‌گیری قوی با استفاده از قانون 3-2-1 را نیز پیاده‌سازی کنید که شامل نسخه‌های پشتیبان در مکان‌های مختلف باشد.
    3. بهترین راهکار برای مقابله با باج‌افزارها در سیستم‌های ذخیره‌سازی چیست؟
      بهترین راهکار، یک رویکرد چندلایه است. از یک طرف، باید با استفاده از ویژگی‌هایی مانند قابلیت عدم تغییرپذیری (Immutability) در ذخیره‌سازی شیءمحور یا ایجاد Snapshot‌های غیرقابل حذف، از داده‌های اصلی محافظت کنید. از طرف دیگر، باید استراتژی پشتیبان‌گیری خود را به گونه‌ای طراحی کنید که نسخه‌های بکاپ شما آفلاین یا جدا از شبکه اصلی باشند تا در صورت حمله، به آن‌ها آسیبی نرسد.
    4. نقش احراز هویت چندعاملی (MFA) در امنیت ذخیره‌سازی چیست؟
      MFA یک لایه امنیتی حیاتی است که حتی اگر مهاجم موفق به سرقت رمز عبور یک کاربر شود، باز هم نتواند وارد سیستم شود. MFA با درخواست یک عامل تأیید دوم (مانلاً یک کد ارسال شده به موبایل یا اثر انگشت)، از دسترسی غیرمجاز جلوگیری می‌کند. پیاده‌سازی MFA برای دسترسی به سیستم‌های مدیریتی ذخیره‌سازی، خطر نفوذ را به شکل چشمگیری کاهش می‌دهد.


  • بهترین روش‌های Disaster Recovery در محیط‌های NAS و SAN

    بهترین روش‌های Disaster Recovery در محیط‌های NAS و SAN

    در دنیای مدرن امروز، کسب‌وکارها به شدت به داده‌های خود وابسته هستند. یک فاجعه، چه طبیعی (مانند سیل و زلزله) و چه انسانی (مانند حمله باج‌افزار یا خطای پیکربندی)، می‌تواند به از دست رفتن داده‌ها و توقف عملیات منجر شود که خسارات مالی و اعتباری جبران‌ناپذیری را به دنبال دارد. Disaster Recovery (DR) یا بازیابی از فاجعه، مجموعه‌ای از فرآیندها، سیاست‌ها و ابزارهاست که به سازمان‌ها کمک می‌کند تا در صورت بروز یک فاجعه، داده‌ها و سیستم‌های حیاتی خود را به سرعت بازیابی کنند.

    در این محتوای جامع، به بررسی بهترین روش‌های Disaster Recovery در دو محیط ذخیره‌سازی تحت شبکه محبوب، یعنی Network-Attached Storage (NAS) و Storage Area Network (SAN) خواهیم پرداخت.

    درک مفاهیم کلیدی Disaster Recovery

    برای پیاده‌سازی یک استراتژی DR موفق، ابتدا باید با دو مفهوم کلیدی آشنا شد که به شما در تعیین اهداف بازیابی کمک می‌کنند. اول از همه، RPO (Recovery Point Objective)، حداکثر میزان داده‌ای را که یک سازمان می‌تواند در صورت بروز فاجعه از دست بدهد، تعیین می‌کند. این شاخص به فاصله زمانی بین آخرین بکاپ موفق و لحظه وقوع فاجعه اشاره دارد. برای مثال، اگر RPO یک ساعت باشد، یعنی سازمان می‌تواند حداکثر داده‌های یک ساعت گذشته را از دست بدهد و هرگونه از دست رفتن داده بیشتر از آن، غیرقابل قبول است.

    در مرحله بعد، RTO (Recovery Time Objective)، حداکثر زمانی را که یک سازمان می‌تواند برای بازیابی سیستم‌ها و بازگرداندن آن‌ها به حالت عملیاتی عادی صرف کند، تعیین می‌کند. RTO به مدت زمان خاموشی سیستم‌ها اشاره دارد. برای مثال، اگر RTO دو ساعت باشد، یعنی سازمان باید ظرف دو ساعت پس از فاجعه، سیستم‌ها را به صورت کامل بازیابی کند. هر دو شاخص RPO و RTO باید بر اساس نیازهای حیاتی کسب‌وکار و میزان تحمل‌پذیری در برابر از دست رفتن داده‌ها و توقف عملیات، تعیین شوند.

    استراتژی‌های Disaster Recovery برای محیط‌های NAS

    NAS به عنوان یک راهکار ذخیره‌سازی سطح فایل، برای اشتراک‌گذاری داده‌ها و پشتیبان‌گیری در محیط‌های کوچک تا متوسط بسیار محبوب است. استراتژی‌های DR برای NAS معمولاً بر حفاظت از فایل‌ها و پوشه‌ها تمرکز دارند و به دلیل سادگی و هزینه پایین، برای بسیاری از سازمان‌ها قابل دسترس هستند.

    1. بکاپ‌گیری به دیسک (Disk-to-Disk Backup)

    این روش، یکی از رایج‌ترین استراتژی‌ها برای بکاپ‌گیری در محیط NAS است. در این روش، داده‌ها از یک دستگاه NAS اصلی به یک دستگاه NAS ثانویه یا یک سرور بکاپ منتقل می‌شوند. مزیت اصلی این روش، سرعت بالای انتقال داده‌ها بین دیسک‌ها است که زمان پشتیبان‌گیری را به شدت کاهش می‌دهد. همچنین، دسترسی به داده‌ها در یک دیسک دیگر بسیار آسان‌تر و سریع‌تر از نوارهای مغناطیسی است. با این حال، این روش دارای معایبی نیز هست؛ از جمله هزینه بالای خرید دو یا چند دستگاه NAS و آسیب‌پذیری در برابر فجایع منطقه‌ای، به خصوص اگر هر دو دستگاه در یک مکان فیزیکی باشند.

    2. بکاپ‌گیری به نوار (Disk-to-Tape Backup)

    این روش یک راهکار سنتی اما قابل اعتماد برای آرشیو داده‌ها و نگهداری آف‌سایت است. در این استراتژی، داده‌ها از NAS به یک کتابخانه نواری (Tape Library) منتقل می‌شوند. مزیت اصلی استفاده از نوار، هزینه پایین آن در بلندمدت است، چرا که نوارهای مغناطیسی بسیار ارزان‌تر از هارد دیسک‌ها هستند. علاوه بر این، نوارها به راحتی می‌توانند در یک مکان فیزیکی جداگانه (آف‌سایت) نگهداری شوند که آن‌ها را در برابر فجایع محلی مانند آتش‌سوزی یا سیل امن می‌کند. با این حال، سرعت بازیابی داده‌ها از نوار بسیار کندتر از دیسک است و فرآیند آن اغلب به دخالت انسانی برای جابجایی نوارها نیاز دارد.

    3. استفاده از Snapshot

    Snapshotها نسخه‌های لحظه‌ای و نقطه‌ای از داده‌ها هستند که به سرعت ایجاد و بازیابی می‌شوند. این قابلیت، یک لایه حفاظتی اضافی در برابر خطاهای انسانی و حملات باج‌افزار فراهم می‌کند. Snapshotها به صورت لحظه‌ای از وضعیت یک فایل سیستم عکس می‌گیرند و تنها تغییرات ایجاد شده را ذخیره می‌کنند، بنابراین فضای کمی را اشغال می‌کنند. این ویژگی امکان بازیابی سریع فایل‌ها را در عرض چند ثانیه فراهم می‌کند، اما باید توجه داشت که Snapshotها جایگزینی برای یک استراتژی بکاپ جامع نیستند، چرا که وابستگی به دستگاه اصلی دارند و در صورت خرابی کامل سیستم، قابل استفاده نخواهند بود.

    استراتژی‌های Disaster Recovery برای محیط‌های SAN

    SAN به عنوان یک راهکار ذخیره‌سازی سطح بلوک، برای برنامه‌های حیاتی مانند پایگاه‌های داده و محیط‌های مجازی‌سازی ایده‌آل است. استراتژی‌های DR برای SAN بر تضمین تداوم عملیات و کاهش زمان توقف (Downtime) تمرکز دارند.

    1. همگام‌سازی داده‌ها (Data Replication)

    همگام‌سازی داده‌ها به معنای کپی کردن داده‌ها از یک SAN اصلی به یک SAN ثانویه در زمان واقعی یا با تأخیر کم است. این روش برای دستیابی به RPO و RTO بسیار پایین حیاتی است. در همگام‌سازی همزمان (Synchronous Replication)، داده‌ها به صورت همزمان روی هر دو SAN نوشته می‌شوند که به RPO نزدیک به صفر (عدم از دست رفتن داده) منجر می‌شود. با این حال، این روش به دلیل تأخیر بالا، نیاز به شبکه پرسرعت و گران‌قیمت دارد. در مقابل، همگام‌سازی ناهمزمان (Asynchronous Replication) داده‌ها را روی SAN اصلی نوشته و سپس به SAN ثانویه منتقل می‌کند که RPO کمی بالاتر از صفر را به همراه دارد، اما برای فواصل جغرافیایی دور مناسب است.

    2. استفاده از Snapshot و Clone

    در محیط‌های SAN، قابلیت Snapshot و Clone به صورت گسترده برای حفاظت از داده‌ها و تسهیل فرآیندهای DR استفاده می‌شود. Snapshotها به عنوان یک نقطه بازیابی سریع و Cloneها به عنوان یک کپی کامل از داده‌ها، نقش مهمی در کاهش RTO دارند. Snapshotها می‌توانند به صورت منظم و خودکار از LUNهای حیاتی (Logical Unit Number) گرفته شوند و در صورت بروز مشکل، امکان بازگشت سریع به یک وضعیت پایدار را فراهم می‌کنند. Cloneها نیز برای تست محیط‌های بازیابی یا ایجاد نسخه‌های مستقل از داده‌ها برای تحلیل استفاده می‌شوند.

    3. سایت Disaster Recovery) DR Site)

    برای تضمین تداوم کسب‌وکار، سازمان‌ها اغلب یک سایت DR را در یک مکان فیزیکی جداگانه راه‌اندازی می‌کنند. این سایت می‌تواند به صورت فعال (Active-Active) یا آماده به کار (Active-Passive) باشد. در یک سایت Active-Active، هر دو دیتاسنتر به صورت همزمان فعال هستند و به درخواست‌ها پاسخ می‌دهند که منجر به RTO نزدیک به صفر می‌شود. اما این راهکار بسیار گران و از نظر مدیریتی پیچیده است. در یک سایت Active-Passive، دیتاسنتر اصلی فعال و سایت DR در حالت آماده به کار است. این راهکار هزینه کمتری دارد، اما RTO آن بالاتر از حالت Active-Active است.

    بهترین روش‌ها برای پیاده‌سازی Disaster Recovery

    داشتن یک استراتژی DR جامع، نیازمند پیروی از بهترین روش‌ها و سیاست‌هاست. این اقدامات، اثربخشی برنامه بازیابی از فاجعه را به شدت افزایش می‌دهند.

    1. تحلیل ریسک و اولویت‌بندی (Risk Analysis)

    قبل از هر اقدامی، باید تمامی سیستم‌ها و داده‌های حیاتی سازمان را شناسایی و اولویت‌بندی کرد. این مرحله شامل تعیین RPO و RTO مورد نیاز برای هر سیستم حیاتی است. همچنین باید تمامی تهدیدات احتمالی، مانند حملات سایبری، بلایای طبیعی، و خطای انسانی را شناسایی و تأثیر آن‌ها را ارزیابی کرد. این تحلیل به سازمان کمک می‌کند تا منابع خود را به درستی به حفاظت از مهم‌ترین دارایی‌هایش اختصاص دهد.

    2. پیاده‌سازی قانون 3-2-1

    این قانون، یک راهنمای ساده و مؤثر برای بکاپ‌گیری و حفاظت از داده‌هاست. این قانون بیان می‌کند که شما باید سه نسخه از داده‌ها داشته باشید (یک نسخه اصلی و دو نسخه پشتیبان)، داده‌ها را بر روی دو نوع رسانه مختلف ذخیره کنید (مانند هارد دیسک و نوار مغناطیسی)، و حداقل یک نسخه پشتیبان را در یک مکان فیزیکی جداگانه (آف‌سایت) نگهداری کنید. رعایت این قانون، تضمین می‌کند که حتی در صورت وقوع بدترین سناریوها، داده‌های شما از بین نخواهند رفت.

    3. آزمایش منظم برنامه DR

    یک برنامه DR بدون آزمایش، بی‌ارزش است. باید به صورت منظم، تمرین‌های شبیه‌سازی برای تست فرآیند بازیابی برگزار کرد. در طول این تمرین‌ها، باید عملکرد و زمان بازیابی را بررسی و ارزیابی کرد تا از صحت و کارآمدی برنامه اطمینان حاصل شود. این آزمایش‌ها به تیم‌ها کمک می‌کنند تا با فرآیندها آشنا شوند و نقاط ضعف برنامه را قبل از وقوع یک فاجعه واقعی، شناسایی کنند.

    استفاده از راه‌حل‌های ابری برای Disaster Recovery

    با گسترش رایانش ابری، ارائه‌دهندگان خدمات ابری مانند آمازون (AWS)، مایکروسافت (Azure) و گوگل (GCP)، راه‌حل‌های پیشرفته‌ای برای Disaster Recovery ارائه می‌دهند. این راه‌حل‌ها به سازمان‌ها اجازه می‌دهند تا بدون نیاز به سرمایه‌گذاری سنگین در سخت‌افزار، یک سایت DR مجازی داشته باشند.

    این راهکارها به سازمان‌ها امکان می‌دهند که در صورت بروز فاجعه در سایت اصلی، سیستم‌های حیاتی خود را بر روی زیرساخت ابری فعال کنند. استفاده از ابر برای DR انعطاف‌پذیری و مقیاس‌پذیری بالایی را فراهم می‌کند و هزینه‌های عملیاتی را به شدت کاهش می‌دهد، زیرا سازمان تنها برای منابعی که در زمان فاجعه استفاده می‌کند، هزینه می‌پردازد. این مدل به ویژه برای کسب‌وکارهای کوچک و متوسط که بودجه کافی برای راه‌اندازی یک سایت DR اختصاصی ندارند، بسیار جذاب است.

    حفاظت از داده‌ها در برابر حملات باج‌افزار

    در سال‌های اخیر، حملات باج‌افزار به یکی از بزرگ‌ترین تهدیدات برای داده‌های سازمانی تبدیل شده است. این حملات می‌توانند تمامی نسخه‌های پشتیبان را نیز آلوده یا حذف کنند. برای مقابله با این تهدید، استراتژی‌های DR باید شامل اقدامات خاصی برای حفاظت از داده‌ها در برابر باج‌افزار باشد.

    استفاده از قابلیت “عدم تغییرپذیری” (Immutability) در سیستم‌های ذخیره‌سازی، یک راهکار مؤثر است. این قابلیت تضمین می‌کند که داده‌های ذخیره‌شده برای یک دوره زمانی مشخص، قابل تغییر یا حذف نباشند، حتی توسط یک مدیر سیستم. باج‌افزارها نمی‌توانند این داده‌های غیرقابل تغییر را رمزنگاری کنند. علاوه بر این، نگهداری یک نسخه پشتیبان آفلاین یا جدا از شبکه (Air-gapped) نیز یک اقدام حیاتی است که در صورت آلوده شدن شبکه اصلی، یک نقطه بازیابی مطمئن را فراهم می‌کند.

    نقش اتوماسیون در Disaster Recovery

    فرآیندهای Disaster Recovery اغلب پیچیده و زمان‌بر هستند. اتوماسیون این فرآیندها، به کاهش زمان بازیابی (RTO) و کاهش احتمال خطاهای انسانی کمک می‌کند. اتوماسیون می‌تواند شامل مراحل مختلفی باشد؛ از بکاپ‌گیری خودکار و منظم داده‌ها گرفته تا فعال‌سازی خودکار سیستم‌ها در سایت DR در صورت تشخیص فاجعه.

    نرم‌افزارهای مدیریت DR مدرن، امکان ایجاد “کتاب‌های بازیابی” (Runbooks) را فراهم می‌کنند که تمامی مراحل بازیابی را به صورت خودکار و بدون نیاز به دخالت دستی انجام می‌دهند. این امر نه تنها سرعت بازیابی را افزایش می‌دهد، بلکه اطمینان می‌دهد که فرآیند بازیابی همیشه به صورت دقیق و یکپارچه انجام می‌شود. اتوماسیون همچنین به مدیران IT اجازه می‌دهد تا منابع خود را به جای انجام کارهای تکراری، بر روی وظایف استراتژیک‌تر متمرکز کنند.

    بررسی و ارزیابی مداوم استراتژی DR

    یک استراتژی DR موفق، یک فرآیند ایستا نیست، بلکه یک فرآیند پویا است که باید به صورت مداوم بررسی و ارزیابی شود. با تغییر نیازهای سازمان، رشد حجم داده‌ها و ظهور تهدیدات جدید، برنامه DR نیز باید به‌روزرسانی شود.

    تست‌های منظم: برنامه‌های DR باید حداقل سالی یک یا دو بار مورد آزمایش قرار گیرند تا کارایی و اثربخشی آن‌ها ارزیابی شود. این آزمایش‌ها باید شامل سناریوهای مختلفی مانند خرابی‌های سخت‌افزاری، حملات باج‌افزار و بلایای طبیعی باشند. پس از هر تست، باید شاخص‌های RPO و RTO مورد بررسی قرار گیرند تا مشخص شود آیا برنامه DR می‌تواند به اهداف تعیین‌شده دست یابد یا خیر. این تجزیه و تحلیل به شناسایی نقاط ضعف و بهبود فرآیندها کمک می‌کند.

    به‌روزرسانی و آموزش: تمامی اعضای تیم DR باید از آخرین تغییرات در برنامه آگاه باشند و آموزش‌های لازم را دریافت کنند. همچنین، مستندات برنامه باید به صورت منظم به‌روزرسانی شوند تا همیشه دقیق و قابل استناد باشند. آموزش‌های عملی و شبیه‌سازی سناریوهای مختلف نیز به تیم کمک می‌کند تا در شرایط اضطراری، با آمادگی کامل عمل کنند.

    نتیجه‌گیری

    Disaster Recovery یک جزء حیاتی از هر استراتژی IT مدرن است. انتخاب بهترین روش DR، به درک دقیق نیازهای کسب‌وکار، بودجه و اهمیت داده‌ها بستگی دارد. در محیط NAS، روش‌هایی مانند بکاپ Disk-to-Disk و استفاده از Snapshot برای حفاظت از فایل‌ها کارآمد هستند. در محیط SAN، روش‌هایی مانند همگام‌سازی داده‌ها (Replication) برای تضمین تداوم عملیات و کاهش زمان توقف، ضروری هستند. با پیاده‌سازی یک استراتژی DR جامع و آزمایش منظم آن، سازمان‌ها می‌توانند اطمینان حاصل کنند که در صورت بروز هرگونه فاجعه، قادر به بازیابی سریع و کامل داده‌ها و تداوم عملیات خود خواهند بود.

    سوالات متداول 

    1. فرق اصلی بین Disaster Recovery و High Availability) HA) چیست؟
      Disaster Recovery (DR) بر بازیابی سیستم‌ها و داده‌ها پس از یک فاجعه بزرگ تمرکز دارد، در حالی که High Availability (HA) بر جلوگیری از توقف عملیات در وهله اول متمرکز است. HA از طریق افزونگی (Redundancy) در سخت‌افزار و نرم‌افزار، تضمین می‌کند که سیستم‌ها حتی در صورت خرابی یک قطعه، به کار خود ادامه دهند. DR برای مقابله با فجایعی طراحی شده که کل یک سایت یا دیتاسنتر را تحت تأثیر قرار می‌دهند.
    2. RPO و RTO چگونه تعیین می‌شوند و چه ارتباطی با یکدیگر دارند؟
      RPO و RTO دو شاخص حیاتی هستند که باید بر اساس نیازهای کسب‌وکار شما تعیین شوند. برای سیستم‌های حیاتی مانند پایگاه داده‌های بانکی، RPO و RTO باید نزدیک به صفر باشند، در حالی که برای داده‌های آرشیوی، می‌توانند ساعت‌ها یا روزها باشند. این دو شاخص با یکدیگر ارتباط مستقیم دارند؛ برای دستیابی به RPO و RTO پایین، نیاز به سرمایه‌گذاری بیشتری در فناوری‌های پیشرفته مانند همگام‌سازی همزمان (Synchronous Replication) دارید.
    3. آیا بکاپ‌های ابری می‌توانند جایگزین یک سایت Disaster Recovery فیزیکی شوند؟
      بله، برای بسیاری از سازمان‌ها، به ویژه کسب‌وکارهای کوچک و متوسط، بکاپ‌های ابری می‌توانند جایگزین مناسبی برای یک سایت DR فیزیکی باشند. راه‌حل‌های ابری برای DR، انعطاف‌پذیری، مقیاس‌پذیری و هزینه کمتری را ارائه می‌دهند. با این حال، سازمان‌های بزرگ و حیاتی که نیاز به RTO و RPO بسیار پایین دارند، ممکن است همچنان به یک سایت DR فیزیکی نیاز داشته باشند تا از وابستگی کامل به زیرساخت‌های ابری و مشکلات احتمالی تأخیر شبکه جلوگیری کنند.
    4. نقش Snapshot در استراتژی Disaster Recovery چیست؟
      Snapshot یک ابزار حیاتی در استراتژی DR است، اما جایگزین بکاپ کامل نیست. Snapshotها برای بازیابی سریع از خطاهای کوچک مانند حذف تصادفی فایل‌ها یا حملات باج‌افزار مناسب هستند. از آنجایی که Snapshotها به داده‌های اصلی وابسته هستند، در صورت خرابی کامل دیسک یا سیستم، قابل استفاده نخواهند بود. به همین دلیل، Snapshotها باید به عنوان یک لایه حفاظتی تکمیلی در کنار یک استراتژی بکاپ جامع (مانند قانون 3-2-1) استفاده شوند.
    5. برای حفاظت از داده‌ها در برابر باج‌افزار، چه راهکاری پیشنهاد می‌شود؟
      برای مقابله با باج‌افزار، بهترین راهکار، یک رویکرد چندلایه است. اول، از قابلیت عدم تغییرپذیری (Immutability) در سیستم‌های ذخیره‌سازی استفاده کنید تا فایل‌های بکاپ غیرقابل تغییر باشند. دوم، یک نسخه از داده‌ها را در یک مکان آفلاین یا جدا از شبکه (Air-gapped) نگهداری کنید تا باج‌افزار نتواند به آن دسترسی پیدا کند. سوم، از یک نرم‌افزار آنتی‌ویروس و تشخیص بدافزار قوی در تمامی سیستم‌های شبکه استفاده کنید و به صورت منظم، تمرین‌های بازیابی را انجام دهید تا مطمئن شوید که می‌توانید داده‌ها را به درستی بازیابی کنید.
  • مقیاس‌پذیری در ذخیره‌سازی؛ راهکارها و چالش‌ها

    مقیاس‌پذیری در ذخیره‌سازی؛ راهکارها و چالش‌ها

    در دنیای مدرن امروز، داده‌ها با سرعتی بی‌سابقه در حال رشد هستند. از داده‌های ساخت‌یافته پایگاه‌های داده گرفته تا داده‌های غیرساخت‌یافته مانند فایل‌های ویدئویی، تصاویر و داده‌های اینترنت اشیاء (IoT)، حجم اطلاعات به صورت نمایی در حال افزایش است. این رشد فزاینده، چالش بزرگی را پیش روی سازمان‌ها قرار داده است: چگونه می‌توان زیرساخت ذخیره‌سازی را به گونه‌ای طراحی کرد که نه تنها پاسخگوی نیازهای فعلی باشد، بلکه برای رشد آینده نیز آماده باشد؟ پاسخ این سوال در مفهوم مقیاس‌پذیری (Scalability) نهفته است.

    مقیاس‌پذیری در ذخیره‌سازی به توانایی یک سیستم برای افزایش ظرفیت و عملکرد به منظور پاسخگویی به تقاضای رو به رشد اشاره دارد. یک سیستم ذخیره‌سازی مقیاس‌پذیر، به سازمان‌ها اجازه می‌دهد تا بدون نیاز به تعویض کامل زیرساخت، به راحتی به نیازهای آینده پاسخ دهند.

    این محتوای جامع، به شما کمک می‌کند تا با انواع مقیاس‌پذیری، راهکارهای اصلی آن، چالش‌های پیش رو و همچنین نقش فناوری‌های نوین در حل این چالش‌ها آشنا شوید.

    انواع مقیاس‌پذیری در ذخیره‌سازی

    مقیاس‌پذیری در ذخیره‌سازی به دو روش اصلی انجام می‌شود: مقیاس‌پذیری عمودی (Vertical Scaling) و مقیاس‌پذیری افقی (Horizontal Scaling). هر یک از این روش‌ها مزایا و معایب خاص خود را دارند و برای سناریوهای متفاوتی مناسب هستند.

    1. مقیاس‌پذیری عمودی (Vertical Scaling یا Scale-up)

    مقیاس‌پذیری عمودی به معنای افزایش ظرفیت و عملکرد یک سیستم ذخیره‌سازی موجود، با اضافه کردن منابع بیشتر به آن است. این منابع می‌توانند شامل افزودن دیسک‌های بیشتر به یک آرایه ذخیره‌سازی یا ارتقاء سخت‌افزار داخلی مانند پردازنده و حافظه رم باشند. این روش معمولاً ساده‌ترین راه برای افزایش ظرفیت است و نیاز به پیکربندی‌های پیچیده شبکه ندارد. مدیریت یک سیستم واحد نیز ساده‌تر از مدیریت چندین سیستم پراکنده است.

    با این حال، مقیاس‌پذیری عمودی دارای محدودیت‌های فیزیکی مشخصی است. هر سیستم سخت‌افزاری دارای حداکثر ظرفیت و توان پردازشی است که پس از رسیدن به آن، امکان ارتقاء بیشتر وجود ندارد. همچنین، ارتقاء سخت‌افزار داخلی، به خصوص در مقیاس‌های بزرگ، می‌تواند بسیار گران باشد. در نهایت، با وجود سادگی، این روش برای پاسخگویی به رشد نامحدود داده‌ها در بلندمدت، کارآمد نیست.

    2. مقیاس‌پذیری افقی (Horizontal Scaling یا Scale-out)

    مقیاس‌پذیری افقی به معنای افزایش ظرفیت و عملکرد یک سیستم ذخیره‌سازی، با اضافه کردن دستگاه‌های ذخیره‌سازی جدید به آن است. در این روش، به جای ارتقاء یک سیستم واحد، چندین سیستم به صورت موازی با یکدیگر کار می‌کنند و یک منبع ذخیره‌سازی واحد و بزرگ را تشکیل می‌دهند. این راهکار به شما اجازه می‌دهد تا به صورت نظری، ظرفیت و عملکرد را تا هر اندازه‌ای که نیاز دارید، افزایش دهید.

    این روش انعطاف‌پذیری بالایی دارد و به سازمان‌ها امکان می‌دهد تا با رشد نیازهایشان، به صورت مرحله‌ای و بر اساس تقاضا، ظرفیت را افزایش دهند. با این حال، مدیریت و پیکربندی چندین سیستم به صورت همزمان، پیچیدگی بیشتری نسبت به مدیریت یک سیستم واحد دارد. همچنین، پیاده‌سازی این روش ممکن است در ابتدا هزینه بیشتری داشته باشد.

    راهکارهای اصلی مقیاس‌پذیری در ذخیره‌سازی شبکه‌ای

    در سیستم‌های ذخیره‌سازی تحت شبکه، راهکارهای مختلفی برای پیاده‌سازی مقیاس‌پذیری عمودی و افقی وجود دارد.

    1. مقیاس‌پذیری در NAS

    در یک سیستم NAS، مقیاس‌پذیری به دو صورت انجام می‌شود. مقیاس‌پذیری عمودی (Scale-up) با افزودن دیسک‌های جدید به دستگاه NAS امکان‌پذیر است. این کار به سادگی و از طریق RAID Expansion انجام می‌شود و با توجه به تعداد جایگاه‌های دیسک (Drive Bays) در هر دستگاه، محدودیت دارد. این روش برای کسب‌وکارهای کوچک و متوسط که نیاز به افزایش ظرفیت در یک محدوده مشخص دارند، بسیار مناسب است.

    مقیاس‌پذیری افقی (Scale-out) در NAS با افزودن دستگاه‌های NAS جدید به شبکه و استفاده از قابلیت‌های پیشرفته خوشه‌بندی (Clustering) انجام می‌شود. در این روش، چندین دستگاه NAS به صورت یکپارچه با یکدیگر کار می‌کنند و یک منبع ذخیره‌سازی واحد را برای کاربران فراهم می‌آورند. این راهکار به سازمان‌ها اجازه می‌دهد تا با رشد نیازهایشان، به راحتی ظرفیت را به صورت تقریباً نامحدود افزایش دهند و از عملکرد بهینه در مقیاس بزرگ مطمئن شوند.

    2. مقیاس‌پذیری در SAN

    در یک شبکه SAN، مقیاس‌پذیری عمودی (Scale-up) با افزودن دیسک‌های جدید به آرایه‌های ذخیره‌سازی امکان‌پذیر است. این فرآیند معمولاً از طریق ابزارهای مدیریتی انجام می‌شود و به سادگی قابل پیاده‌سازی است. اما مقیاس‌پذیری افقی (Scale-out) در SAN با افزودن آرایه‌های ذخیره‌سازی جدید و سوییچ‌های Fibre Channel یا iSCSI انجام می‌شود.

    SAN به دلیل ماهیت خود، برای مقیاس‌پذیری افقی بسیار مناسب است. در این روش، می‌توان ده‌ها آرایه ذخیره‌سازی را به یک شبکه SAN متصل کرد و به تمامی سرورها امکان دسترسی به یک مخزن ذخیره‌سازی مشترک را داد. این امر برای محیط‌های مجازی‌سازی و برنامه‌هایی که نیاز به عملکرد بالا دارند، حیاتی است و تضمین می‌کند که زیرساخت می‌تواند به سرعت با نیازهای رو به رشد دیتاسنتر سازگار شود.

    چالش‌های مقیاس‌پذیری در ذخیره‌سازی

    اگرچه مقیاس‌پذیری راه‌حل بسیاری از مشکلات است، اما پیاده‌سازی آن با چالش‌های متعددی همراه است که باید به آن‌ها توجه کرد.

    1. چالش‌های عملکردی

    افزایش ظرفیت یک سیستم ذخیره‌سازی همیشه به معنای بهبود عملکرد نیست. در مقیاس‌های بزرگ، ممکن است گلوگاه‌های عملکردی در شبکه، پردازنده یا کنترلر ذخیره‌سازی ایجاد شوند. با افزایش حجم داده‌ها، پهنای باند شبکه می‌تواند به یک محدودیت تبدیل شود و سرعت انتقال داده‌ها را کاهش دهد. همچنین، در یک سیستم با صدها دیسک، مدیریت عملیات ورودی/خروجی (I/O) بسیار پیچیده می‌شود و نیاز به یک کنترلر قدرتمند دارد که بتواند تمامی درخواست‌ها را به صورت موازی پردازش کند.

    2. چالش‌های مدیریتی

    مدیریت یک سیستم ذخیره‌سازی بزرگ و مقیاس‌پذیر، نیازمند ابزارها و تخصص بیشتری است. با اضافه شدن دستگاه‌های جدید، پیچیدگی کلی سیستم افزایش می‌یابد. همچنین، تضمین اینکه تمامی دستگاه‌های ذخیره‌سازی به صورت یکپارچه با یکدیگر کار می‌کنند و داده‌ها به صورت صحیح در سراسر سیستم توزیع می‌شوند، یک چالش بزرگ است. این امر نیاز به نرم‌افزارهای مدیریتی پیشرفته و تیم‌های IT متخصص دارد.

    3. چالش‌های هزینه‌ای

    هزینه پیاده‌سازی مقیاس‌پذیری، به خصوص در مقیاس افقی، می‌تواند بسیار بالا باشد. هزینه‌های سخت‌افزاری خرید دستگاه‌های ذخیره‌سازی جدید، سوییچ‌ها و کابل‌ها می‌تواند سنگین باشد. علاوه بر این، نرم‌افزارهای مدیریتی پیشرفته نیز معمولاً قیمت بالایی دارند. این هزینه‌ها باید در مقابل مزایای بلندمدت مقیاس‌پذیری سنجیده شوند تا سازمان بتواند یک تصمیم اقتصادی منطقی بگیرد.

    نقش فناوری‌های نوین در حل چالش‌های مقیاس‌پذیری

    فناوری‌های نوظهور، راهکارهای جدیدی را برای حل چالش‌های مقیاس‌پذیری در ذخیره‌سازی ارائه می‌دهند.

    1. ذخیره‌سازی تعریف‌شده با نرم‌افزار (SDS)

    SDS با جدا کردن لایه مدیریت از سخت‌افزار، مقیاس‌پذیری را به شکل چشمگیری بهبود می‌بخشد. این فناوری به سازمان‌ها اجازه می‌دهد از سخت‌افزارهای استاندارد و ارزان‌قیمت (Commodity Hardware) استفاده کنند و مدیریت تمامی منابع ذخیره‌سازی را از یک کنسول متمرکز انجام دهند. با اضافه کردن سرورهای جدید به یک سیستم SDS، می‌توان ظرفیت و عملکرد را به راحتی و به صورت خطی افزایش داد و از وابستگی به یک فروشنده خاص جلوگیری کرد.

    2. ذخیره‌سازی شیءمحور (Object Storage)

    Object Storage یک روش ذخیره‌سازی داده‌های غیرساخت‌یافته است که برای مقیاس‌پذیری افقی در مقیاس بزرگ طراحی شده است. این روش می‌تواند به راحتی به پتابایت و اگزابایت داده برسد و برای ذخیره فایل‌های حجیم مانند ویدئو، تصاویر و داده‌های اینترنت اشیاء بسیار مناسب است. Object Storage معمولاً ارزان‌تر از سیستم‌های SAN و NAS در مقیاس بزرگ است و برای محیط‌های ابری ایده‌آل است.

    3. هایپرمقیاس‌پذیری (Hyperscale)

    هایپرمقیاس‌پذیری به معنای معماری‌هایی است که برای مدیریت حجم عظیمی از داده‌ها، در مقیاس شرکت‌های بزرگ فناوری مانند گوگل و آمازون، طراحی شده‌اند. این معماری‌ها بر روی سخت‌افزارهای استاندارد بنا شده و از نرم‌افزارهای اختصاصی برای مدیریت آن‌ها استفاده می‌کنند. هدف اصلی هایپرمقیاس‌پذیری، ارائه حداکثر عملکرد و مقیاس‌پذیری با کمترین هزینه ممکن است.

    انتخاب مقیاس‌پذیری بر اساس نوع داده و کاربرد

    انتخاب بین مقیاس‌پذیری عمودی و افقی، به نوع داده و کاربرد آن بستگی دارد. داده‌های ساخت‌یافته که نیاز به عملکرد بالا و تأخیر پایین دارند، مانند پایگاه‌های داده، معمولاً از سیستم‌هایی با قابلیت مقیاس‌پذیری عمودی و افقی بالا مانند SAN بهره می‌برند. در این سیستم‌ها، می‌توان با افزودن دیسک‌های پرسرعت و پردازنده‌های قدرتمند، عملکرد را بهبود بخشید. این رویکرد تضمین می‌کند که برنامه‌های حیاتی همیشه به منابع لازم برای ارائه خدمات سریع و مطمئن دسترسی دارند.

    از سوی دیگر، داده‌های غیرساخت‌یافته مانند فایل‌های ویدئویی و اسناد، که حجم زیادی دارند اما نیاز به دسترسی لحظه‌ای کمتری دارند، از سیستم‌هایی با قابلیت مقیاس‌پذیری افقی مانند NAS و Object Storage استفاده می‌کنند. این سیستم‌ها می‌توانند به راحتی با افزایش حجم داده‌ها، ظرفیت خود را افزایش دهند و از نظر هزینه نیز مقرون به صرفه‌تر هستند. این تفکیک بر اساس نوع داده، به سازمان اجازه می‌دهد تا یک استراتژی ذخیره‌سازی بهینه و اقتصادی را پیاده‌سازی کند.

    مقیاس‌پذیری در محیط‌های ترکیبی (Hybrid Environments)

    در دنیای واقعی، بسیاری از سازمان‌ها از یک معماری ذخیره‌سازی ترکیبی استفاده می‌کنند که شامل راهکارهای محلی (On-Premises) و ابری است. مقیاس‌پذیری در این محیط‌های ترکیبی، چالش‌ها و فرصت‌های جدیدی را به همراه دارد. این رویکرد به سازمان‌ها اجازه می‌دهد تا از مزایای هر دو مدل بهره ببرند و بهینه‌سازی عملکرد و هزینه را در یکجا داشته باشند.

    سازمان‌ها می‌توانند برای داده‌های حیاتی و با عملکرد بالا، از سیستم‌های SAN محلی با قابلیت مقیاس‌پذیری عمودی و افقی استفاده کنند. این امر تضمین می‌کند که داده‌ها در نزدیکی برنامه‌ها قرار دارند و تأخیر به حداقل می‌رسد. همزمان، برای داده‌های آرشیوی و کم‌اهمیت‌تر، از فضای ذخیره‌سازی ابری استفاده می‌کنند که به صورت افقی مقیاس‌پذیر است و هزینه‌های عملیاتی را به شدت کاهش می‌دهد. این استراتژی به مدیران IT امکان مدیریت یکپارچه منابع را از طریق یک پلتفرم واحد می‌دهد.

    بررسی شاخص‌های کلیدی در مقیاس‌پذیری

    برای ارزیابی یک سیستم ذخیره‌سازی از نظر مقیاس‌پذیری، باید به شاخص‌های کلیدی زیر توجه کرد. این شاخص‌ها به شما کمک می‌کنند تا یک تصمیم آگاهانه بگیرید.

    • عملکرد (Performance): توانایی سیستم در حفظ عملکرد در حین افزایش ظرفیت. این شاخص با اندازه‌گیری IOPS و توان عملیاتی (Throughput) ارزیابی می‌شود. یک سیستم مقیاس‌پذیر خوب باید با افزایش ظرفیت، عملکرد خود را به صورت خطی افزایش دهد.
    • قابلیت مدیریت (Manageability): سادگی مدیریت سیستم در مقیاس بزرگ. یک سیستم مقیاس‌پذیر باید ابزارهای مدیریتی پیشرفته و خودکارسازی داشته باشد تا از پیچیدگی بیش از حد جلوگیری کند. این امر به ویژه برای تیم‌های IT کوچک، حیاتی است.
    • هزینه (Cost): هزینه‌های کل (Total Cost of Ownership) شامل هزینه اولیه، هزینه عملیاتی و هزینه‌های نگهداری. مقیاس‌پذیری باید با در نظر گرفتن بازدهی سرمایه‌گذاری (ROI) در بلندمدت، ارزیابی شود.
    • انعطاف‌پذیری (Flexibility): توانایی سیستم برای پشتیبانی از انواع مختلف داده و کاربردها. یک سیستم منعطف می‌تواند به راحتی با نیازهای در حال تغییر سازمان سازگار شود.

    مقایسه مقیاس‌پذیری عمودی و افقی

    ویژگی مقیاس‌پذیری عمودی (Scale-up) مقیاس‌پذیری افقی (Scale-out)
    روش کار افزودن منابع به یک سیستم موجود افزودن دستگاه‌های جدید به سیستم
    هزینه اولیه کمتر بیشتر
    پیچیدگی پایین بالا
    محدودیت رشد محدود به سخت‌افزار موجود عملاً نامحدود
    بهترین کاربرد کسب‌وکارهای کوچک و متوسط دیتاسنترهای بزرگ، رایانش ابری


    نقش فناوری‌های All-Flash در مقیاس‌پذیری

    با ظهور و کاهش قیمت درایوهای حالت جامد (SSD)، فناوری All-Flash Storage به عنوان یک راهکار قدرتمند برای افزایش عملکرد و مقیاس‌پذیری در ذخیره‌سازی ظاهر شده است. این فناوری تمامی دیسک‌های مکانیکی را با SSD جایگزین می‌کند و عملکرد را به شکل چشمگیری بهبود می‌بخشد.

    استفاده از All-Flash در سیستم‌های SAN و NAS به سازمان‌ها اجازه می‌دهد که با ظرفیت کمتر، به عملکرد بسیار بالاتری دست یابند. این امر به ویژه برای برنامه‌هایی که به IOPS بسیار بالا نیاز دارند، مانند تحلیل داده‌های بزرگ و هوش مصنوعی، حیاتی است. علاوه بر این، سیستم‌های All-Flash به دلیل مصرف انرژی کمتر و فضای اشغال‌شده کمتر، به کاهش هزینه‌های عملیاتی در دیتاسنترها نیز کمک می‌کنند.

    مقیاس‌پذیری و استراتژی آرشیو داده‌ها

    یکی از چالش‌های اصلی در مقیاس‌پذیری، مدیریت داده‌های آرشیوی و قدیمی است. این داده‌ها حجم زیادی را اشغال می‌کنند اما به ندرت مورد استفاده قرار می‌گیرند. یک استراتژی مقیاس‌پذیر باید شامل راهکاری برای مدیریت این داده‌ها باشد.

    سازمان‌ها می‌توانند از یک استراتژی سلسله‌مراتبی (Tiered Storage) برای مدیریت داده‌ها استفاده کنند. داده‌های حیاتی و پرکاربرد در یک لایه پرسرعت (مانند All-Flash SAN) نگهداری می‌شوند، در حالی که داده‌های قدیمی و آرشیوی به یک لایه کم‌هزینه و مقیاس‌پذیر مانند ذخیره‌سازی شیءمحور (Object Storage) یا نوارهای مغناطیسی منتقل می‌شوند. این رویکرد به سازمان‌ها اجازه می‌دهد تا از فضای ذخیره‌سازی گران‌قیمت خود به صورت بهینه استفاده کنند و در عین حال، به داده‌های آرشیوی نیز در صورت نیاز، دسترسی داشته باشند.

    نتیجه‌گیری

    مقیاس‌پذیری یک عامل حیاتی در طراحی هر زیرساخت ذخیره‌سازی داده است. انتخاب بین مقیاس‌پذیری عمودی و افقی، به درک دقیق نیازهای فعلی و آینده سازمان شما بستگی دارد. در حالی که مقیاس‌پذیری عمودی یک راهکار ساده و ارزان برای نیازهای کوچک است، مقیاس‌پذیری افقی یک راهکار انعطاف‌پذیر و قدرتمند برای محیط‌های بزرگ و در حال رشد است. با استفاده از فناوری‌های نوین مانند SDS و Object Storage، می‌توان چالش‌های مقیاس‌پذیری را برطرف کرده و یک زیرساخت ذخیره‌سازی قوی، کارآمد و آماده برای آینده را طراحی کرد.

    سوالات متداول 

    1. آیا مقیاس‌پذیری عمودی بهتر است یا مقیاس‌پذیری افقی؟
      هیچ‌کدام لزوماً بهتر از دیگری نیستند و انتخاب بین آن‌ها به نیازهای خاص سازمان شما بستگی دارد. مقیاس‌پذیری عمودی برای کسب‌وکارهای کوچک و متوسط با بودجه محدود و نیازهای مشخص مناسب است. در مقابل، مقیاس‌پذیری افقی برای سازمان‌های بزرگ و محیط‌های در حال رشد سریع که نیاز به ظرفیت و عملکرد تقریباً نامحدود دارند، ایده‌آل است. در بسیاری از موارد، از یک رویکرد ترکیبی برای بهره‌گیری از مزایای هر دو استفاده می‌شود.
    2. استفاده از SSD به جای HDD چه تأثیری بر مقیاس‌پذیری دارد؟
      استفاده از درایوهای حالت جامد (SSD) به جای دیسک‌های مکانیکی (HDD)، عملکرد و مقیاس‌پذیری را به شکل چشمگیری بهبود می‌بخشد. SSD‌ها IOPS و توان عملیاتی بسیار بالاتری دارند و تأخیر را به حداقل می‌رسانند. این امر به سازمان‌ها اجازه می‌دهد تا با ظرفیت کمتر، به عملکرد بسیار بالاتری دست یابند و با افزایش نیازهای عملکردی، مقیاس‌پذیری را ساده‌تر کنند.
    3. چگونه می‌توان از گلوگاه‌های عملکردی در مقیاس‌پذیری جلوگیری کرد؟
      برای جلوگیری از گلوگاه‌ها، باید تمامی اجزای سیستم، از جمله شبکه، پردازنده‌ها و کنترلرهای ذخیره‌سازی را در نظر گرفت. برای مثال، در یک محیط SAN، باید از یک شبکه اختصاصی با پهنای باند بالا (مانند Fibre Channel 16Gbps یا 32Gbps) استفاده کرد تا از کند شدن سرعت انتقال داده‌ها جلوگیری شود. همچنین، استفاده از نرم‌افزارهای مدیریتی پیشرفته که به صورت خودکار توازن بار (Load Balancing) را مدیریت می‌کنند، به بهینه‌سازی عملکرد کمک می‌کند.
    4. ذخیره‌سازی شیءمحور چگونه به مقیاس‌پذیری کمک می‌کند؟
      ذخیره‌سازی شیءمحور (Object Storage) برای مقیاس‌پذیری افقی نامحدود طراحی شده است. این سیستم‌ها داده‌ها را به صورت “شیء” ذخیره می‌کنند و هر شیء دارای یک شناسه منحصر به فرد است. این رویکرد، امکان اضافه کردن سرورهای جدید را به صورت افقی فراهم می‌کند و به سیستم اجازه می‌دهد تا به راحتی به پتابایت و اگزابایت داده برسد. Object Storage برای ذخیره حجم عظیمی از داده‌های غیرساخت‌یافته مانند فایل‌های ویدئویی و آرشیوی، بسیار مناسب و مقرون‌به‌صرفه است.
  • آشنایی با Ceph Storage و کاربرد آن در محیط‌های ابری

    آشنایی با Ceph Storage و کاربرد آن در محیط‌های ابری

    در دنیای مدرن امروز، حجم داده‌ها با سرعتی بی‌سابقه در حال رشد است. از سرویس‌های استریم ویدئو و پلتفرم‌های شبکه‌های اجتماعی گرفته تا سیستم‌های مالی و تحقیقات علمی، تمامی آن‌ها به زیرساخت‌های ذخیره‌سازی قدرتمند، انعطاف‌پذیر و مقیاس‌پذیر نیاز دارند. راه‌حل‌های سنتی ذخیره‌سازی، به دلیل محدودیت‌های مقیاس‌پذیری و هزینه‌های بالا، دیگر پاسخگوی نیازهای محیط‌های مدرن، به ویژه در اکوسیستم رایانش ابری نیستند. در این میان، Ceph به عنوان یک پلتفرم ذخیره‌سازی نرم‌افزارمحور و متن‌باز، به عنوان یک راه‌حل انقلابی و قدرتمند ظهور کرده است.

    این محتوای جامع، به شما کمک می‌کند تا به صورت کامل با معماری Ceph، ویژگی‌ها، مزایا، معایب و کاربردهای آن در محیط‌های ابری و دیتاسنترهای مدرن آشنا شوید.

    Ceph چیست؟ انقلابی در ذخیره‌سازی داده

    Ceph یک سیستم ذخیره‌سازی توزیع‌شده و متن‌باز است که طراحی شده تا با ارائه یک راهکار واحد و یکپارچه، سه نوع اصلی ذخیره‌سازی را فراهم کند: ذخیره‌سازی شیءمحور (Object Storage)، ذخیره‌سازی بلوک‌محور (Block Storage) و ذخیره‌سازی فایل‌محور (File Storage). Ceph بر پایه معماری توزیع‌شده و با هدف ارائه مقیاس‌پذیری نامحدود و قابلیت اطمینان بالا بنا شده است. این سیستم به جای تکیه بر سخت‌افزارهای گران‌قیمت، از سخت‌افزارهای استاندارد (commodity hardware) و ارزان‌قیمت استفاده می‌کند و پیچیدگی‌های مدیریتی را با هوشمندی نرم‌افزار خود حل می‌کند.

    اصول کلیدی معماری Ceph

    معماری Ceph بر چندین اصل کلیدی استوار است که آن را از سیستم‌های ذخیره‌سازی سنتی متمایز می‌کند. اول از همه، توزیع‌شدگی (Distribution) در Ceph به این معناست که داده‌ها به صورت توزیع‌شده بر روی هزاران گره (Node) در یک کلاستر ذخیره می‌شوند. این توزیع‌شدگی باعث می‌شود که هیچ نقطه خرابی واحدی (Single Point of Failure) وجود نداشته باشد و سیستم در برابر خرابی گره‌ها بسیار مقاوم باشد.

    در مرحله بعد، خوددرمانی (Self-Healing) یکی از قدرتمندترین ویژگی‌های Ceph است. این سیستم به صورت خودکار داده‌های خراب یا از دست رفته را تشخیص داده و آن‌ها را با استفاده از نسخه‌های کپی شده، بازسازی می‌کند. این ویژگی نیاز به دخالت دستی مدیر سیستم را به حداقل می‌رساند و به تضمین در دسترس بودن دائمی داده‌ها کمک می‌کند.

    نکته مهم دیگر، عدم وجود متادیتای متمرکز (No Centralized Metadata) است. در سیستم‌های سنتی، یک سرور متادیتای مرکزی می‌تواند به یک گلوگاه عملکردی تبدیل شود، اما Ceph با استفاده از یک الگوریتم هوشمند به نام CRUSH (Controlled Replication Under Scalable Hashing)، محل ذخیره‌سازی داده‌ها را به صورت توزیع‌شده و بدون نیاز به یک سرور مرکزی، محاسبه می‌کند. این رویکرد به مقیاس‌پذیری نامحدود Ceph کمک شایانی می‌کند.

    اجزای اصلی یک کلاستر Ceph

    یک کلاستر Ceph از اجزای مختلفی تشکیل شده است که هر کدام وظیفه خاصی را بر عهده دارند.

    1. Object Storage Daemon) OSD)

    OSD قلب یک کلاستر Ceph است. هر OSD داده‌ها را بر روی یک دیسک فیزیکی (HDD یا SSD) ذخیره می‌کند و مسئول تمامی عملیات خواندن، نوشتن و مدیریت داده‌ها بر روی دیسک خود است. این گره‌ها به صورت مستقیم با یکدیگر ارتباط برقرار می‌کنند و وضعیت سلامت و اطلاعات داده‌ها را با هم مبادله می‌کنند.

    وظیفه دیگر OSD، گزارش وضعیت سلامت خود و دیسک‌هایش به گره‌های مانیتور است. در صورت خرابی یک OSD، داده‌های آن به صورت خودکار توسط سایر OSD‌ها بازسازی می‌شوند تا از از دست رفتن داده جلوگیری شود. این فرآیند به صورت خودکار و بدون نیاز به دخالت مدیر سیستم انجام می‌شود و به تضمین در دسترس بودن بالای داده‌ها کمک می‌کند.

    2. Ceph Monitor) MON)

    مانیتورها وظیفه مدیریت و نظارت بر کلاستر را بر عهده دارند. آن‌ها یک نقشه از کل کلاستر (Cluster Map) را نگهداری می‌کنند که شامل وضعیت تمامی OSD‌ها، OSD‌های فعال و غیرفعال، و اطلاعات مربوط به Placement Group (PG) است. این نقشه به عنوان یک مرجع برای تمامی گره‌ها عمل می‌کند تا وضعیت یکپارچه‌ای از کل سیستم وجود داشته باشد.

    مانیتورها همچنین وظیفه تصمیم‌گیری در مورد تغییرات در کلاستر را بر عهده دارند. در صورت خرابی یک گره، مانیتورها تصمیمات لازم برای بازسازی داده‌ها را اتخاذ می‌کنند و به سایر گره‌ها دستور می‌دهند تا فرآیند خوددرمانی را آغاز کنند. برای اطمینان از در دسترس بودن مانیتورها، توصیه می‌شود حداقل سه مانیتور در یک کلاستر نصب شود.

    3. Manager Daemon) MGR)

    Manager یک گره اختیاری اما حیاتی در کلاستر Ceph است که وظیفه جمع‌آوری اطلاعات و ارائه آن‌ها به مدیران سیستم را بر عهده دارد. Manager داده‌های عملکردی و آماری را از تمامی گره‌ها جمع‌آوری می‌کند و آن‌ها را برای تحلیل‌های بعدی در اختیار مدیر سیستم قرار می‌دهد. این اطلاعات برای بهینه‌سازی عملکرد و تشخیص مشکلات احتمالی در کلاستر بسیار ارزشمند هستند.

    علاوه بر این، Manager یک رابط کاربری وب (Dashboard) برای مدیریت و نظارت بر کلاستر فراهم می‌کند. این داشبورد به مدیران اجازه می‌دهد تا به راحتی وضعیت کلاستر، سلامت گره‌ها، و میزان مصرف منابع را مشاهده کنند و تنظیمات لازم را اعمال نمایند. Manager همچنین وظیفه ارتباط با پلتفرم‌های خارجی مانند OpenStack را نیز بر عهده دارد.

    Ceph Storage: سه درگاه دسترسی در یک پلتفرم

    یکی از قدرتمندترین ویژگی‌های Ceph، ارائه سه نوع اصلی ذخیره‌سازی از یک پلتفرم واحد است. این انعطاف‌پذیری، آن را به یک راه‌حل چندمنظوره برای محیط‌های پیچیده تبدیل می‌کند.

    1. ذخیره‌سازی شیءمحور (Object Storage) با RadosGW

    Ceph Object Gateway (RadosGW) یک درگاه دسترسی به داده‌های ذخیره‌سازی شیءمحور است. RadosGW از API‌های استاندارد صنعتی مانند Amazon S3 و Swift (OpenStack) پشتیبانی می‌کند، که این امر به سازمان‌ها اجازه می‌دهد از ابزارهای موجود برای مدیریت داده‌ها استفاده کنند. این نوع ذخیره‌سازی برای نگهداری فایل‌های ویدئویی، تصاویر، داده‌های اینترنت اشیاء و آرشیو داده‌ها ایده‌آل است و به دلیل مقیاس‌پذیری نامحدود و هزینه پایین در مقیاس‌های بزرگ، به یک انتخاب محبوب در محیط‌های ابری تبدیل شده است.

    2. ذخیره‌سازی بلوک‌محور (Block Storage) با RBD

    RBD) Rados Block Device) یک سرویس ذخیره‌سازی بلوک‌محور است که به ماشین‌های مجازی و سرورها اجازه می‌دهد به فضای ذخیره‌سازی Ceph مانند یک دیسک محلی دسترسی پیدا کنند. RBD به عنوان یک راهکار ذخیره‌سازی برای پلتفرم‌های مجازی‌سازی مانند OpenStack و Kubernetes استفاده می‌شود و برای برنامه‌هایی که نیاز به عملکرد بالا و تأخیر پایین دارند، مانند پایگاه‌های داده، مناسب است. این سرویس دسترسی سطح بلوک را فراهم می‌کند که عملکردی مشابه SAN را ارائه می‌دهد و آن را برای محیط‌های حیاتی ایده‌آل می‌کند.

    3. ذخیره‌سازی فایل‌محور (File Storage) با CephFS

    CephFS) Ceph File System) یک فایل سیستم توزیع‌شده است که به کاربران امکان می‌دهد به داده‌ها به صورت فایل و پوشه دسترسی داشته باشند، درست مانند یک سیستم NAS. CephFS برای اشتراک‌گذاری فایل‌ها در یک شبکه محلی (LAN) و همچنین برای پشتیبان‌گیری متمرکز از سرورها و کاربران مناسب است. این سرویس با ارائه یک رابط کاربری ساده، امکان استفاده از Ceph را برای کاربردهای عمومی نیز فراهم می‌کند.

    Ceph و نقش آن در محیط‌های ابری

    Ceph به دلیل ماهیت متن‌باز، توزیع‌شده و مقیاس‌پذیر خود، به یک انتخاب اصلی برای زیرساخت‌های رایانش ابری تبدیل شده است.

    1. یکپارچگی با OpenStack

    Ceph و OpenStack، دو فناوری متن‌باز هستند که به صورت عمیق با یکدیگر یکپارچه شده‌اند. RBD (ذخیره‌سازی بلوک‌محور Ceph) به عنوان بک‌اند (Backend) برای سرویس Cinder (مدیریت فضای ذخیره‌سازی بلوک) در OpenStack استفاده می‌شود و امکان ایجاد دیسک‌های مجازی برای ماشین‌های مجازی را فراهم می‌کند. همچنین، Ceph Object Storage به عنوان بک‌اند برای سرویس Glance (مدیریت تصاویر ماشین مجازی) و همچنین سرویس Nova (مدیریت محاسبات) در OpenStack استفاده می‌شود. این یکپارچگی، Ceph را به یک جزء حیاتی در هر پلتفرم OpenStack تبدیل کرده است.

    2. استفاده در پلتفرم‌های کانتینری (Containers)

    Ceph به دلیل مقیاس‌پذیری و انعطاف‌پذیری، به یک راهکار ذخیره‌سازی محبوب برای پلتفرم‌های کانتینری مانند Kubernetes تبدیل شده است. Ceph RBD می‌تواند به عنوان Persistent Volume برای کانتینرها عمل کند، که این امر به آن‌ها امکان می‌دهد تا به داده‌ها به صورت پایدار و قابل اطمینان دسترسی داشته باشند. این ویژگی برای برنامه‌هایی که در کانتینرها اجرا می‌شوند و نیاز به ذخیره‌سازی دائمی دارند، حیاتی است و به Ceph جایگاه ویژه‌ای در اکوسیستم Kubernetes می‌دهد.

    مزایا و معایب استفاده از Ceph

    مانند هر فناوری دیگری، Ceph نیز دارای مزایا و معایب خاص خود است که باید در نظر گرفته شوند.

    مزایای Ceph

    معایب Ceph

    مقیاس‌پذیری نامحدود: با افزودن گره‌های جدید، ظرفیت و عملکرد به صورت خطی افزایش می‌یابد.

    پیچیدگی بالا: راه‌اندازی، پیکربندی و مدیریت یک کلاستر Ceph پیچیده است و نیاز به تخصص دارد.

    انعطاف‌پذیری: ارائه سه نوع ذخیره‌سازی (Object, Block, File) از یک پلتفرم واحد.

    مصرف منابع: Ceph می‌تواند منابع پردازشی و حافظه زیادی را مصرف کند.

    هزینه پایین: استفاده از سخت‌افزارهای استاندارد و متن‌باز بودن.

    هزینه‌های عملیاتی: با وجود هزینه سخت‌افزاری پایین، هزینه‌های مدیریت و نگهداری می‌تواند بالا باشد.

    قابلیت اطمینان بالا: خوددرمانی و نبود یک نقطه خرابی واحد.

    منحنی یادگیری شیب‌دار: یادگیری و تسلط بر Ceph برای تیم‌های IT تازه‌کار دشوار است.


    معماری CRUSH: قلب هوشمند Ceph

    معماری CRUSH یا Controlled Replication Under Scalable Hashing، یکی از نوآورانه‌ترین و مهم‌ترین ویژگی‌های Ceph است که آن را از سایر سیستم‌های ذخیره‌سازی توزیع‌شده متمایز می‌کند. به جای استفاده از یک جدول متادیتای مرکزی برای ردیابی موقعیت داده‌ها، Ceph از این الگوریتم هوشمند استفاده می‌کند تا محل دقیق ذخیره‌سازی هر بلوک داده را به صورت ریاضی محاسبه کند. این رویکرد به Ceph امکان می‌دهد تا بدون نیاز به یک سرور متادیتای مرکزی که می‌تواند به گلوگاه تبدیل شود، به صورت نامحدود مقیاس‌پذیر باشد.

    الگوریتم CRUSH همچنین مسئولیت ایجاد و مدیریت نسخه‌های کپی (Replicas) از داده‌ها را بر عهده دارد. این الگوریتم تضمین می‌کند که نسخه‌های کپی شده از یک بلوک داده در گره‌های فیزیکی مختلف و حتی در قفسه‌ها یا دیتاسنترهای مختلف قرار گیرند تا از از دست رفتن داده در صورت خرابی یک گره یا حتی یک رک کامل، جلوگیری شود. این قابلیت، سطح بالایی از قابلیت اطمینان و در دسترس بودن داده‌ها را در Ceph فراهم می‌آورد.

    بنابراین، CRUSH نه تنها به مقیاس‌پذیری افقی Ceph کمک می‌کند، بلکه نقش حیاتی در خوددرمانی سیستم نیز ایفا می‌کند. زمانی که یک گره خراب می‌شود، سایر گره‌ها به سرعت متوجه می‌شوند و با استفاده از الگوریتم CRUSH، نسخه‌های کپی جدیدی از داده‌های از دست رفته را ایجاد می‌کنند. این فرآیند به صورت خودکار و بدون نیاز به دخالت دستی انجام می‌شود و به Ceph امکان می‌دهد تا به سرعت از مشکلات بازیابی کند.

    انتخاب سخت‌افزار مناسب برای Ceph

    یکی از مزایای اصلی Ceph، استفاده از سخت‌افزارهای استاندارد و ارزان‌قیمت است. اما این به معنای عدم اهمیت انتخاب سخت‌افزار مناسب نیست. انتخاب درست سخت‌افزار می‌تواند به شکل چشمگیری بر عملکرد و کارایی یک کلاستر Ceph تأثیر بگذارد.

    برای OSD‌ها، انتخاب بین هارد دیسک‌های مکانیکی (HDD) و درایوهای حالت جامد (SSD) به نوع کاربرد بستگی دارد. HDD‌ها برای ذخیره‌سازی داده‌های حجیم با دسترسی کمتر (مانند آرشیو) مناسب هستند، در حالی که SSD‌ها برای کاربردهایی که به IOPS بالا و تأخیر پایین نیاز دارند (مانند پایگاه‌های داده و مجازی‌سازی) ایده‌آل هستند. بسیاری از سازمان‌ها از یک رویکرد ترکیبی (Hybrid) استفاده می‌کنند که در آن، SSD‌ها برای ذخیره‌سازی داده‌های پرکاربرد (Hot Data) و HDD‌ها برای ذخیره‌سازی داده‌های کمتر استفاده شده (Cold Data) به کار می‌روند.

    در مورد گره‌های مانیتور و مدیر، نیاز به پردازنده‌های قدرتمند و حافظه رم بالا وجود دارد، زیرا این گره‌ها وظایف مدیریتی و پردازشی مهمی را بر عهده دارند. همچنین، برای شبکه کلاستر، استفاده از شبکه‌های پرسرعت ۱۰ گیگابیت اترنت یا بالاتر ضروری است تا از ایجاد گلوگاه‌های عملکردی در حین انتقال داده‌ها جلوگیری شود. پهنای باند شبکه، یک عامل حیاتی در عملکرد Ceph است و باید به دقت برنامه‌ریزی شود.

    امنیت در Ceph Storage

    امنیت در هر سیستم ذخیره‌سازی، یک اولویت استراتژیک است و Ceph نیز از این قاعده مستثنی نیست. Ceph دارای چندین ویژگی امنیتی داخلی است که به حفاظت از داده‌ها کمک می‌کند.

    یکی از مهم‌ترین ویژگی‌ها، رمزنگاری داده‌هاست. Ceph از رمزنگاری داده‌ها در حال انتقال (Encryption in Transit) و در حال سکون (Encryption at Rest) پشتیبانی می‌کند. رمزنگاری در حال انتقال از طریق پروتکل‌های امن شبکه صورت می‌گیرد، در حالی که رمزنگاری در حال سکون داده‌ها را به صورت رمزنگاری شده بر روی دیسک‌ها ذخیره می‌کند، که حتی با دزدیده شدن دیسک‌ها، اطلاعات قابل خواندن نیستند. این ویژگی برای سازمان‌هایی که با داده‌های حساس سروکار دارند، بسیار حیاتی است.

    علاوه بر این، Ceph از مکانیزم‌های احراز هویت و کنترل دسترسی قوی پشتیبانی می‌کند. کاربران و کلاینت‌ها برای دسترسی به کلاستر باید احراز هویت شوند و مجوزهای دسترسی آن‌ها بر اساس نقششان (RBAC) مدیریت می‌شود. همچنین، قابلیت‌های نظارت بر لاگ‌ها (Log Monitoring) و auditing به مدیران امکان می‌دهد تا تمامی فعالیت‌ها را در کلاستر ردیابی کنند و فعالیت‌های مشکوک را شناسایی نمایند.

    چالش‌های پیاده‌سازی و نگهداری Ceph

    با وجود مزایای فراوان Ceph، پیاده‌سازی و نگهداری آن با چالش‌هایی همراه است که باید به آن‌ها توجه کرد.

    اولین چالش، پیچیدگی فنی است. راه‌اندازی یک کلاستر Ceph نیازمند دانش عمیق در زمینه سیستم‌های توزیع‌شده، شبکه و ذخیره‌سازی است. منحنی یادگیری Ceph بسیار شیب‌دار است و تیم‌های IT تازه‌کار ممکن است در ابتدای کار با آن دچار مشکل شوند. این پیچیدگی می‌تواند به هزینه‌های عملیاتی بالایی منجر شود، به خصوص اگر سازمان مجبور به استخدام متخصصان گران‌قیمت شود.

    چالش دوم، مصرف منابع است. Ceph می‌تواند منابع پردازشی و حافظه زیادی را مصرف کند، به خصوص در زمان بازسازی داده‌ها پس از خرابی یک گره. این امر می‌تواند بر عملکرد کلی سیستم تأثیر بگذارد. بنابراین، برنامه‌ریزی دقیق برای تأمین منابع کافی برای کلاستر، ضروری است.

    در نهایت، مدیریت یک کلاستر Ceph در مقیاس بزرگ، نیازمند نظارت و نگهداری مداوم است. مدیران باید به صورت منظم وضعیت کلاستر را بررسی کنند، لاگ‌ها را تحلیل نمایند و به‌روزرسانی‌های لازم را اعمال کنند تا از پایداری و امنیت سیستم اطمینان حاصل کنند. با این حال، با توجه به مزایای بی‌شمار Ceph، این چالش‌ها قابل مدیریت هستند و ارزش سرمایه‌گذاری را دارند.

    نتیجه‌گیری

    Ceph یک راه‌حل قدرتمند و آینده‌نگر برای چالش‌های ذخیره‌سازی در دنیای مدرن است. این پلتفرم با ارائه یک راهکار واحد و یکپارچه برای سه نوع اصلی ذخیره‌سازی، مقیاس‌پذیری نامحدود، و قابلیت اطمینان بالا، به یک ستون فقرات حیاتی در زیرساخت‌های رایانش ابری و دیتاسنترهای مدرن تبدیل شده است. با وجود پیچیدگی‌های فنی و منحنی یادگیری شیب‌دار، مزایای بی‌شمار Ceph، آن را به یک انتخاب استراتژیک برای سازمان‌هایی تبدیل می‌کند که به دنبال یک راه‌حل ذخیره‌سازی انعطاف‌پذیر، کارآمد و مقرون‌به‌صرفه برای آینده هستند.

    سوالات متداول 

    1. Ceph برای چه کاربردهایی مناسب است و برای چه کاربردهایی مناسب نیست؟
      Ceph برای محیط‌هایی که نیاز به مقیاس‌پذیری و قابلیت اطمینان بالا دارند، مانند پلتفرم‌های ابری (OpenStack)، محیط‌های مجازی‌سازی و ذخیره‌سازی داده‌های حجیم (Big Data) بسیار مناسب است. این پلتفرم برای کاربردهایی که به تأخیر بسیار پایین در سطح میکروبایت نیاز دارند، مانند پایگاه‌های داده‌های تراکنشی با حجم بالا، مناسب نیست. همچنین، به دلیل پیچیدگی، ممکن است برای کسب‌وکارهای کوچک و متوسط با نیازهای ذخیره‌سازی ساده، گزینه‌ای ایده‌آل نباشد.

    2. آیا می‌توان Ceph را با سخت‌افزارهای قدیمی و کم‌توان راه‌اندازی کرد؟
      اگرچه Ceph برای استفاده از سخت‌افزارهای استاندارد و ارزان‌قیمت طراحی شده است، اما برای عملکرد بهینه، نیاز به منابع پردازشی و حافظه کافی دارد. استفاده از سخت‌افزارهای قدیمی و کم‌توان می‌تواند منجر به افت شدید عملکرد شود، به خصوص در زمان بازسازی داده‌ها. بنابراین، قبل از راه‌اندازی، باید اطمینان حاصل کنید که سخت‌افزار انتخابی شما، نیازهای عملکردی کلاستر را برآورده می‌کند.

    3. چرا Ceph از یک نقطه خرابی واحد (Single Point of Failure) جلوگیری می‌کند؟
      یکی از اصول کلیدی طراحی Ceph، جلوگیری از وجود یک نقطه خرابی واحد است. Ceph به صورت توزیع‌شده عمل می‌کند و تمامی اجزای آن، از جمله OSD‌ها و مانیتورها، می‌توانند به صورت افزونه (Redundant) نصب شوند. در صورت خرابی یک گره یا حتی یک OSD، داده‌های آن به صورت خودکار توسط سایر گره‌ها بازسازی می‌شوند و سرویس‌دهی بدون وقفه ادامه می‌یابد.

    4. آیا راه‌اندازی و نگهداری Ceph نیاز به تخصص دارد؟
      بله، راه‌اندازی، پیکربندی و نگهداری Ceph به دلیل ماهیت پیچیده آن، نیاز به دانش و تخصص زیادی در زمینه سیستم‌های توزیع‌شده و شبکه دارد. منحنی یادگیری Ceph بسیار شیب‌دار است و برای مدیریت یک کلاستر در مقیاس بزرگ، تیم IT باید به صورت مداوم آموزش ببیند. با این حال، شرکت‌های مختلفی خدمات پشتیبانی و مشاوره برای Ceph ارائه می‌دهند که می‌توانند در این فرآیند به سازمان‌ها کمک کنند.


AI Chat